
Oversikt
I administrasjonskonsollen administrerer autoriserte administratorer OpenAI-leieren sin og produktressursene rollen deres gir dem tilgang til. Bruk Globale innstillinger for identitetsinnstillinger som gjelder hele leieren, eller velg et ChatGPT-arbeidsområde eller en Ads-konto for produktspesifikke innstillinger.
Hva du kan se, avhenger av produktene, abonnementet og administratorrollene dine. For ChatGPT er den oppdaterte administrasjonskonsollen tilgjengelig for kvalifiserte Enterprise- og Edu-arbeidsområder. Kunder som bare har ChatGPT Business, fortsetter å administrere arbeidsområdet gjennom de eksisterende innstillingene i ChatGPT-arbeidsområdet.
Åpne administrasjonskonsollen og velg en ressurs

Logg på administrasjonskonsollen med OpenAI-kontoen som er knyttet til leieren din.
Hvis du har tilgang til flere leiere, velger du leieren du vil administrere.
Velg Globale innstillinger for å administrere hele leieren, eller velg ChatGPT-arbeidsområdet eller Ads-kontoen du vil administrere.
Åpne den tilgjengelige delen som passer til oppgaven din, for eksempel Tilgang, Brukere og grupper, Analyse eller Fakturering.

En ressurs vises bare hvis den tilhører den valgte leieren og rollen din gir deg tilgang til den. Hvis en del ikke er tilgjengelig, må du kontrollere hvilken konto, leier og administratorrolle som er valgt.
Hvis du blir invitert som global administrator før du har en OpenAI-konto, åpner du administrasjonskonsollen og oppretter en konto med e-postadressen invitasjonen ble sendt til. Under Ventende invitasjoner velger du Godta. Å bli med i leieren gir deg ikke tilgang til et ChatGPT-arbeidsområde, en API-organisasjon eller en Ads-konto.
Listen Brukere for leieren er ikke den samme som listen Medlemmer i et ChatGPT-arbeidsområde. Hvis antall, et arbeidsområde eller analysedata mangler, må du kontrollere hvilken leier som er valgt, og åpne selve arbeidsområdet. Be OpenAIs kundestøtte eller kundeteamet ditt om å sjekke en uventet leiertilknytning. Ikke opprett en ny leier eller et nytt arbeidsområde som erstatning.
Forstå administratorroller og avgrensninger
| Rolle eller tilgang | Hva den kan administrere | Hva den ikke gir tilgang til |
|---|---|---|
| Global administrator | Støttede identitetsinnstillinger for hele leieren, bekreftede domener, tilkoblinger til identitetsleverandører, leieradministrasjon og oppretting av kvalifiserte annonseringskontoer. | Automatisk eier- eller administratortilgang til alle ChatGPT-arbeidsområder, API-organisasjoner eller Ads-kontoer. |
| Brukeradministrator (der rollen er tilgjengelig) | Tilordnede brukere og grupper i leieren der denne rollen er tilgjengelig. | Muligheten til å tilordne eller fjerne globale administratorer, endre innstillinger for hele leieren eller administrere et annet produkt. |
| Medlem | Skrivebeskyttet tilgang til støttede brukere, grupper, roller og ressurser i leieren. | Muligheten til å endre leierinnstillinger, administrere brukere eller grupper eller gi administratorroller. |
| Ads-administrator | Tillatelse til å opprette kvalifiserte annonseringskontoer. | Automatisk tilgang til alle eksisterende annonseringskontoer. |
Én person kan ha flere roller, men hver rolle må tilordnes innenfor sitt eget virkeområde. Se Administrere medlemmer, arbeidsområderoller og plasser for mer informasjon om roller i ChatGPT-arbeidsområder. Leierrollen Medlem er forskjellig fra medlemskap i et ChatGPT-arbeidsområde.
Administrer identitet på leietakernivå
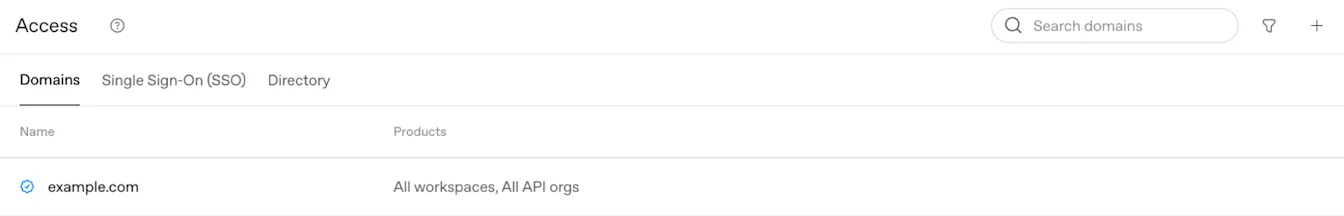
Se gjennom domener og påloggingsinnstillinger
Åpne Tilgang > Domener under Globale innstillinger for å se statusen for domenebekreftelse og produktkvalifisering. Et nylig bekreftet domene kan i utgangspunktet gjelde for alle kvalifiserte ChatGPT-arbeidsområder og API-organisasjoner. Se gjennom de resulterende tilordningene, og bekreft at administratorer har en gjenopprettingsmetode før du endrer påloggingskravene.
For domenebekreftelse og produktkvalifisering, se Bekrefte domenet ditt for OpenAI-identitet.
Eieren av et frittstående ChatGPT Business-arbeidsområde administrerer SSO og domener i arbeidsområdets eksisterende identitetsinnstillinger. Hvis disse innstillingene er skrivebeskyttet eller viser Cloud Console ↗, må du be en global administrator administrere den delte leietakertilkoblingen. For Business-oppsett og abonnementsgrenser, se Konfigurere enkel pålogging for ChatGPT Business.
Velg hvordan personer blir medlemmer
Automatisk kontooppretting og invitasjoner til eksterne domener konfigureres for hvert ChatGPT-arbeidsområde.
Automatisk kontooppretting kan legge til kvalifiserte personer i et arbeidsområde når de logger på med en e-postadresse fra et verifisert domene som er knyttet til arbeidsområdet. Funksjonen krever ikke SSO og er uavhengig av SCIM. Hvis arbeidsområdet krever SSO, må ansatte fortsatt bruke det til å logge på.
For Enterprise-abonnementer er automatisk kontooppretting slått på som standard for det første kvalifiserte ChatGPT-arbeidsområdet som opprettes i en ny leier. Funksjonen er slått av som standard for et ekstra arbeidsområde som opprettes i en eksisterende leier. Kontroller den faktiske innstillingen for hvert arbeidsområde før du legger til brukere.
På Enterprise-abonnementer klargjør automatisk kontooppretting fullverdige brukerplasser i arbeidsområdet i henhold til organisasjonens vanlige faktureringsvilkår. Ansatte som legges til på denne måten, får arbeidsområdets standardtilgang til verktøy.
Når du har verifisert et domene, velger du hvilke arbeidsområder det skal gjelde for. Se deretter gjennom innstillingene for automatisk kontooppretting, og slå funksjonen av for arbeidsområder der du ikke vil at personer skal bli medlemmer på denne måten.
Før du fortsetter, bør du kontrollere kapasiteten for brukerplasser, eksisterende personlige kontoer og eventuelle meldinger om migrering til Enterprise eller Edu. Hvis du planlegger å administrere tilgang via SCIM, bør du slå av automatisk kontooppretting for å unngå å opprette brukere med tilgang som ikke administreres av identitetsleverandøren din.
Eksisterende medlemmer i arbeidsområdet fjernes ikke når du slår av automatisk kontooppretting.
For ansatte med personlige kontoer, Plus- eller Pro-kontoer, se: Legge til ansatte med eksisterende ChatGPT-kontoer.
For katalogsynkronisering, se: SCIM-klargjøring og -administrasjon.
Kontroller katalogsynkronisering og eksisterende tilkoblinger
Åpne Tilgang under Globale innstillinger, og velg deretter Katalog for å se tilgjengelig SCIM på leietakernivå og synkroniseringsstatus. SCIM-tilkoblinger på både leietaker- og produktnivå kan være aktivert. Du kan imidlertid ikke endre en tilordning under Produkttilgang på leietakernivå for et arbeidsområde eller en API-organisasjon mens SCIM er aktivert på produktnivå for ressursen. Koordiner eventuell migrering med OpenAI-kontoteamet før du endrer en eksisterende tilkobling.
For katalogoppsett, produkttilordninger og synkronisering, se SCIM-klargjøring og -administrasjon.
Administrer ekstern tilgang
Logg på med ChatGPT identifiserer et medlem overfor en applikasjon. Delegert tilgang lar medlemmet gi en applikasjon tillatelse til å bruke bestemte data og utføre tillatte handlinger på medlemmets vegne. Organisasjonens godkjenning gjør denne tilgangen tilgjengelig. Hvert medlem må likevel fullføre applikasjonens autorisasjonsprosess med sine egne tillatelser.
En global administrator administrerer applikasjonstillatelser på organisasjonsnivå under Ekstern tilgang i OpenAIs administrasjonskonsoll. Velg organisasjonen du vil konfigurere.
En eier eller administrator av et ChatGPT-arbeidsområde, en Ads-kontoadministrator eller en HubSpot-administrator har ikke automatisk tillatelser som global administrator.
Se gjennom pålogging som bare bekrefter identitet
Pålogging for å bekrefte identitet og delegert datatilgang er separate tillatelser. Eksisterende regler for å tillate eller nekte tilgang i hele organisasjonen og godkjenninger av applikasjoner gjelder fortsatt. Kolonnen Aktiverte tilgangsomfang viser hvilken tilgang som er slått på. Åpne en applikasjon for å se gjennom de tilgjengelige innstillingene under Tilgangsomfang.
Åpne Ekstern tilgang og velg ønsket organisasjon.
Velg den eksterne applikasjonen du vil administrere. Hvis den ikke er oppført, velger du Aktiver apper, finner applikasjonen og velger Aktiver for å legge den til i listen. Åpne deretter applikasjonen for å konfigurere tillatelsene under Tilgangsomfang.
Under Tilgangsomfang ser du gjennom Identitet hvis det er tilgjengelig.
Slå Identitet på eller av når bryteren kan endres. Identitet er påkrevd for ChatGPT Sites og kan ikke slås av her. Hvis en bryter styres av en annen innstilling, følger du veiledningen i applikasjonens detaljer.
Endringer i pålogging som bare bekrefter identitet, gir ikke tilgang til tilkoblede apper eller Ads. Se gjennom disse delegerte tillatelsene separat.
Aktiver tilgang til tilkoblede apper for Sites
ChatGPT Sites kan be om tillatelse til å bruke hver besøkendes egne tilkoblede apper. Et delt dashbord kan for eksempel hente sanntidsinformasjon ved hjelp av den påloggede besøkendes konto og eksisterende tillatelser. I forhåndsversjonen er tilgang til tilkoblede apper for Sites slått av som standard. En global administrator må aktivere tilgangen.
Åpne Ekstern tilgang og velg ønsket organisasjon.
Velg ChatGPT Sites.
Under Tilgangsomfang slår du på Koblinger. Identitet er påkrevd for ChatGPT Sites og kan ikke slås av her.
Få bekreftet av arbeidsområdeadministratoren at funksjonen for tilkoblede apper i Sites og de enkelte appene du vil bruke, er tilgjengelige i arbeidsområdet.
Be et medlem om å åpne en side i Sites, logge på med ChatGPT, se gjennom den forespurte tilgangen og godkjenne tilkoblingen.
Alle relevante innstillinger for organisasjonen, arbeidsområdet og de enkelte appene må tillate tilgang. Medlemmets samtykke og tillatelsene i kildeappen gjelder også.
Godkjenningen på organisasjonsnivå omfatter nåværende og fremtidige sider i ChatGPT Sites. Hver besøkende godkjenner tilgangen via sin egen konto. Å slå på innstillingen gir ikke alle sider i Sites tilgang til alle medlemmenes tilkoblede data.
For innstillinger for arbeidsområdet, se: Administrer ChatGPT Sites for arbeidsområdet ditt.
Aktiver Ads-tilgang for en applikasjon
I forhåndsversjonen er Ads-tilgang for applikasjoner slått av som standard. En global administrator må aktivere tilgangen.
Åpne Ekstern tilgang og velg organisasjonen som eier den aktuelle Ads-kontoen.
Velg applikasjonen, for eksempel HubSpot. Hvis den ikke er oppført, velger du Aktiver apper, finner applikasjonen og velger Aktiver for å legge den til i listen. Åpne deretter applikasjonen for å konfigurere tillatelsene under Tilgangsomfang.
Under Tilgangsomfang slår du på Ads hvis det er slått av.
Be annonsøren om å gå tilbake til applikasjonen og prøve på nytt eller fullføre tilkoblingen til ChatGPT Ads.
Annonsøren ser gjennom de forespurte tillatelsene og godkjenner tilgangen med sine eksisterende tillatelser for Ads-kontoen.
Organisasjonens godkjenning og annonsørens autorisasjon er separate trinn. En annonsør kan bare godkjenne tilgang som er tilgjengelig gjennom egne tillatelser.
For oppsett i HubSpot, se: Konfigurer ChatGPT Ads i HubSpot.
Se gjennom eller endre tilgang
Åpne applikasjonen under Ekstern tilgang for å se gjennom eller endre tilgangsomfangene. Slå av Ads eller Koblinger for å fjerne den aktuelle datatilgangen uten å endre Identitet. Deaktiver app slår av alle appens aktiverte tilgangsomfang når alternativet er tilgjengelig. ChatGPT Sites har ikke alternativet Deaktiver app fordi Identitet er påkrevd. Endringer i tilgangsomfang lagres fortløpende. Vent til Apptilgang oppdatert vises. Hvis Bekreft endring vises, må du se gjennom overgangen fra å tillate alle apper til å tillate utvalgte apper. Fremtidige apper må godkjennes hver for seg. Hvis en oppdatering mislykkes, laster du siden på nytt og ser gjennom gjeldende innstillinger før du prøver igjen. For Sites kan arbeidsområdeadministratorer også se gjennom hvilke tilkoblede apper som er tilgjengelige i arbeidsområdet.
Feilsøk delegert tilgang
Hvis en innstilling mangler, må du kontrollere at du har valgt ønsket organisasjon, at funksjonen er tilgjengelig for den, og at du har tillatelser som global administrator.
Hvis en side i Sites ikke kan bruke en app, må du kontrollere organisasjonens godkjenning, tilgjengeligheten i arbeidsområdet, innstillingen for den aktuelle appen samt medlemmets tilkobling, samtykke og tillatelser i kildeappen.
Hvis en Ads-konto er merket som Begrenset når du kobler til HubSpot, ber du en global administrator i organisasjonen som eier kontoen, om å bekrefte at HubSpots Ads-tilgang er aktivert. Hvis organisasjonen har godkjent HubSpot og kontoen fortsatt er begrenset, kontakter du kontoadministratoren.
Hvis Ads-tilgang er aktivert, men tilkoblingen fortsatt mislykkes, må du kontrollere organisasjonen, annonsørens tillatelser for Ads-kontoen og applikasjonen, og at autorisasjonsprosessen er fullført.
Når du ber om hjelp, oppgir du hvilken organisasjon, hvilket arbeidsområde eller hvilken Ads-konto det gjelder, applikasjonen eller siden i Sites, og feilmeldingen.
Se gjennom brukere, grupper og produkttilgang
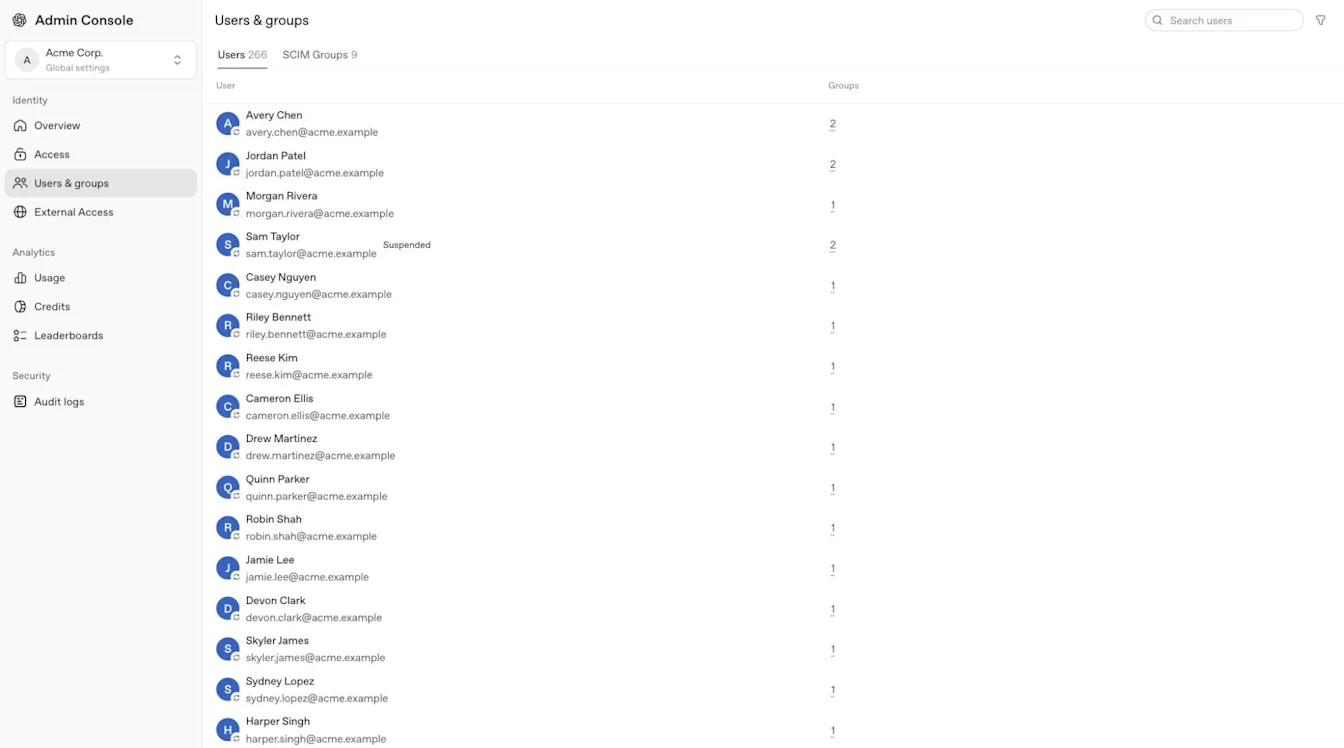
Gå til Brukere og grupper og velg Brukere for å finne en person i den valgte leieren. Åpne personens profil og velg Tilgang og roller for å se gjennom produkttilgangen. Avhengig av hvilken visning som er tilgjengelig, kan direkte tildelinger vises under Direkte roller. Velg Grupper for å se gjennom personens gruppemedlemskap, og velg SCIM-grupper for å undersøke synkroniserte grupper.
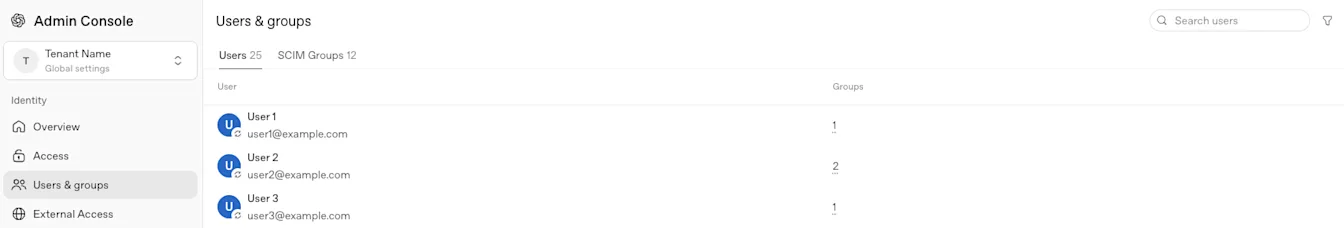
For SCIM-grupper som er synkronisert på leiernivå, kan Produkttilgang brukes til å tildele tilgang til støttede ChatGPT-arbeidsområder og Ads-kontoer. Enterprise- og Edu-leiere kan også tilordne synkroniserte grupper til API-organisasjoner. Undersøk den tilhørende API-gruppen og organisasjonsmedlemskapet i API-plattformen. Se gjennom annonsekontorollene i den valgte Ads-kontoen.
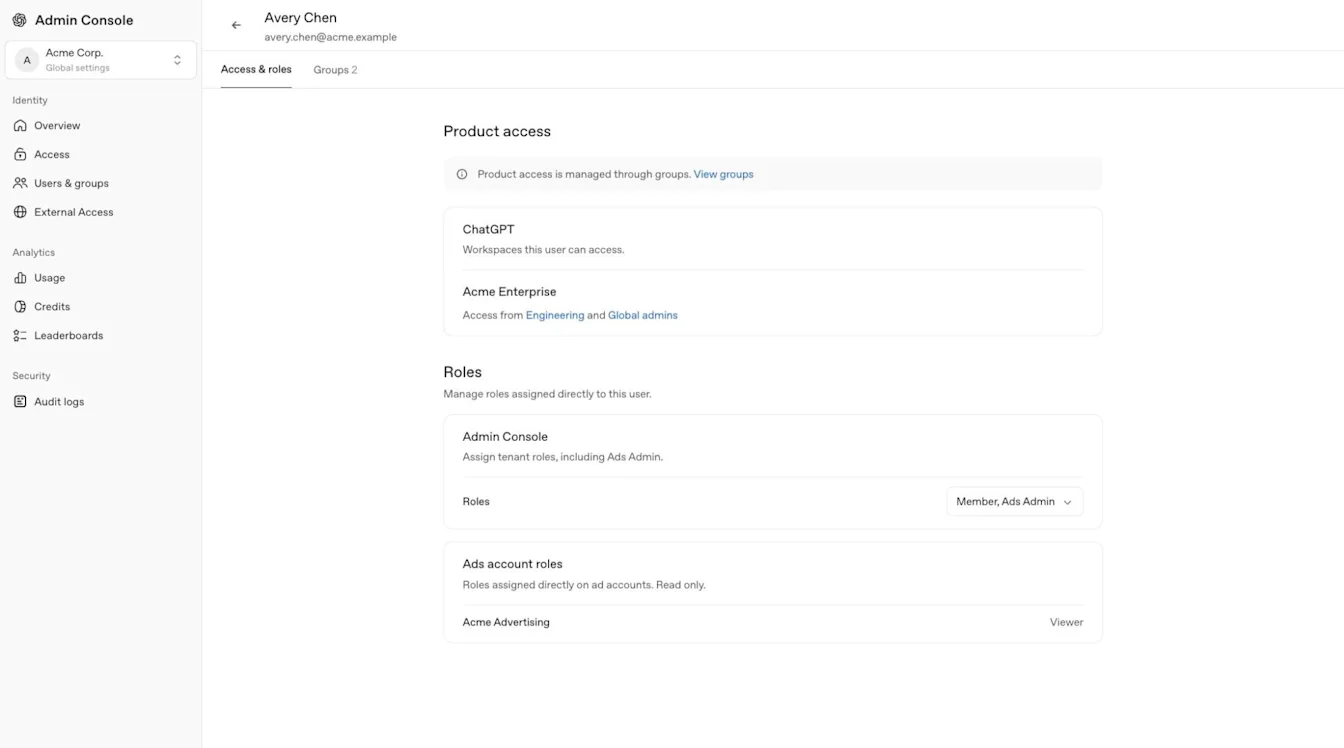
Før du gir tilgang, må du se gjennom gruppens eksisterende produkt- og rolletildelinger og velge rollen med færrest nødvendige rettigheter. Produkttilgang på leiernivå tildeler ikke egendefinerte roller i ChatGPT-arbeidsområder.
En synkronisert gruppe administreres av identitetsleverandøren din. Ikke legg til eller fjern medlemmer i gruppen direkte i et produkt. Administrer medlemmer og grupper i Enterprise- og Edu-arbeidsområder i administrasjonskonsollen, medlemmer i Business-arbeidsområder i ChatGPT, medlemmer i API-organisasjoner i API-plattformen og Ads-brukere i den aktuelle annonsekontoen. Business støtter ikke egendefinerte grupper i arbeidsområder.
For administrasjon av grupper i arbeidsområder og delegerte rettigheter for gruppeadministratorer, velg det aktuelle ChatGPT-arbeidsområdet og se Administrere grupper og gruppeadministratorer.
At en bruker vises under Brukere, gir ikke medlemskap i alle ressurser. SCIM på leiernivå legger brukere direkte til i en tilordnet API-organisasjon uten at de må godta en invitasjon. Invitasjoner til ChatGPT-arbeidsområder håndteres fortsatt separat. Manuelle invitasjoner gjelder fortsatt bare det støttede ChatGPT-arbeidsområdet, den støttede API-organisasjonen eller den støttede Ads-kontoen.
SCIM på leiernivå administrerer API-medlemskap som det oppretter eller overtar. Hvis du fjerner den siste tildelingen som gir grunnlag for medlemskapet, kan medlemskapet bli fjernet, selv om det opprinnelig ble lagt til manuelt. For kontroller ved oppsett og avslutning av brukertilgang, se: SCIM-klargjøring og -administrasjon.
Forstå etiketter for brukerkilde
Når etiketten Kilde vises i leietakerens brukerliste eller i en profil, beskriver den hvordan brukeroppføringen ble opprettet eller administreres.
| Etikett | Betydning |
|---|---|
| SCIM | Brukeroppføringen i leietakeren klargjøres og administreres gjennom identitetsleverandøren din. |
| Manuell | Brukeroppføringen i leietakeren ble opprettet eller invitert manuelt gjennom administrasjonskonsollen. Enkelte profilvisninger kan vise Egendefinert. |
| Migrert | Brukeroppføringen i leietakeren ble overført til administrasjonskonsollen fra OpenAIs tidligere kontoadministrasjonssystem. Den kan for eksempel ha blitt opprettet fra et eksisterende medlemskap i et ChatGPT-arbeidsområde eller en API-organisasjon. |
Kontroller et medlems modelltilgang
Modelltest hjelper administratorer med å forstå hvorfor et medlem kan eller ikke kan bruke en modell. Funksjonen er tilgjengelig for administratorer i ChatGPT Business, Enterprise, Healthcare og Edu. Tilgang til Modelltest gir ikke tilgang til andre innstillinger for hele leieren.
Åpne Administrasjonskonsollen, og velg ChatGPT-arbeidsområdet du vil kontrollere.
Åpne Modeller, og velg deretter Test.
Søk etter medlemmet med navn eller e-postadresse.
Se gjennom medlemmets gjeldende modelltilgang, standardinnstillinger for arbeidsområdet, modelltillatelser, roller og preferanser.
Resultatene gjenspeiler lagrede innstillinger. Testing gir ikke modelltilgang, endrer ikke innstillinger eller bruksgrenser og overstyrer ikke medlemmets plasstype, abonnement eller arbeidsområdets kvalifisering.
Se Modeller og grenser for ChatGPT Enterprise og Edu for informasjon om modelltilgjengelighet og grenser i Enterprise og Edu.
Administrer en valgt Ads-konto
Velg riktig Ads-konto før du ser gjennom Brukere & grupper eller kontospesifikke roller. En global administrator eller Ads-administrator kan opprette annonseringskontoer. En administrator, et medlem eller en seer for en annonseringskonto får tillatelser for en bestemt konto.
Se Administrere identitet og tilgang for Ads Manager for informasjon om Ads-pålogging, kontoroller og regler for katalogtilgang.
Se gjennom analyse, revisjonslogger, legitimasjon og fakturering
Analyse
Avhengig av rollen og abonnementet ditt kan Analyse omfatte bruk av ChatGPT eller Codex, aktive brukere, topplister, kreditter og aktivitet som kan eksporteres. Tilgjengelige datoperioder og oppdateringstider varierer fra rapport til rapport. Når beregnede kostnader vises, er de planleggingsanslag og ikke endelige belastninger eller fakturaer. Der funksjonen er tilgjengelig, kan et medlem av arbeidsområdet bare se sin egen aktivitet, med mindre en egen arbeidsområderolle gir bredere tilgang.
| Analyseområde | Historisk periode | Vanlig oppdateringsfrekvens |
|---|---|---|
| Kredittanalyse for ChatGPT og Codex | Opptil 120 dager. | Omtrent hver 1.–6. time. |
| Bruksanalyse for Codex | Opptil 120 dager. | Omtrent hver 1.–6. time. |
| Bruksanalyse for ChatGPT | Opptil de foregående 12 månedene. | Opptil 48 timer. |
Produkttilgang til Codex omfatter ikke automatisk analyse. Der funksjonen er tilgjengelig, kan en eier av arbeidsområdet gi tillatelsen La medlemmer administrere Codex gjennom en egendefinert rolle. Dette gir brukeren tilgang til støttet bruksanalyse for Codex i arbeidsområdet uten å gjøre vedkommende til arbeidsområdeadministrator eller global administrator.
Der funksjonen er tilgjengelig, kan analyse for arbeidsområdet filtreres etter synkroniserte grupper, for eksempel en avdeling eller pilotgruppe. Gruppesynlighet og analysetilgang avhenger av det valgte arbeidsområdet og rollen din. Følg personvernreglene til bedriften eller skolen din.
Der de er tilgjengelige, bruker beregnede kostnader prisene for det valgte arbeidsområdet og er planleggingsanslag, ikke endelige belastninger. Den utstedte fakturaen er den autoritative faktureringsoppføringen. For mer detaljert ChatGPT-rapportering, inkludert kvalifisert aktivitet for GPT-er, prosjekter eller ferdigheter, bruker du analyseinnstillingene for det valgte arbeidsområdet.
Revisjonslogger
Der funksjonen er tilgjengelig, kan en global administrator åpne Globale innstillinger og deretter velge Revisjonslogger under Sikkerhet for å se administrativ aktivitet for hele leietakeren. Revisjonslogger for arbeidsområder er separate og bare tilgjengelige for kvalifiserte eiere eller administratorer av arbeidsområdet. Hvis Revisjonslogger mangler, kontrollerer du valgt leietaker eller arbeidsområde, rollen din og om funksjonen er tilgjengelig.
Endringer som gjøres gjennom Codex-grensesnittet Retningslinjer og konfigurasjoner, registreres også i arbeidsområdets revisjonslogger. Autoriserte administratorer kan se disse loggene i brukergrensesnittet eller hente dem gjennom Samsvars-API-et for å undersøke konfigurasjonsendringer.
For tilgangskrav og henting av logger, se OpenAI-samsvarsplattform for Enterprise- og Edu-kunder.
Legitimasjon
Eiere og administratorer av arbeidsområder kan bruke Legitimasjon > Administratornøkler i et kvalifisert ChatGPT-arbeidsområde for å administrere administratornøkler som gjelder arbeidsområdet, for støttede administrasjons-API-er. Rollen som global administrator gir ikke tilgang alene. Administratornøkler gir ikke tilgang til modeller eller modellinferens. For oppsett, tillatelser og nøkkeladministrasjon, se Administrere administratornøkler i administrasjonskonsollen. Der de er tilgjengelige, støtter separate påloggingsopplysninger for Codex-tjenestekontoer automatisering. For veiledning om oppsett, se Opprette og administrere Codex-tjenestekontoer.
Fakturering og agenter
Hvilke deler for Fakturering og administrasjon av agenter som er tilgjengelige, avhenger av valgt ressurs, abonnement og tillatelser. Faktureringstilgang for ett arbeidsområde eller produkt gir ikke tilgang til et annet.
For kvalifiserte Enterprise- eller Edu-arbeidsområder kan Fakturering omfatte Abonnement, Tildelingsaktivitet og Fakturaer. Fakturering gjelder det valgte arbeidsområdet, og fakturatilgang kan kreve rollen som eier av arbeidsområdet.
Se gjennom bruksgrenser for arbeidsområdet
Den separate siden Bruksgrenser kan vise Arbeidsområde, Grupper, Brukere og, når det er tilgjengelig, Ventende forespørsler. Arbeidsområdets standardgrense gjelder med mindre en kvalifisert overstyring for en gruppe eller bruker angir en annen grense. Der alternativet er tilgjengelig, endrer La brukere se forbruk i kreditter og dollar hva medlemmene kan se, uten å endre bruksgrenser eller innstillinger for overforbruk.
Månedlig (standard) tilbakestilles den første dagen i hver kalendermåned i UTC.
Tilpasset faktureringssyklusen tilbakestilles etter månedsperioden som følger arbeidsområdets faktureringssyklus.
En kvalifisert overstyring for en bruker eller gruppe kan bruke Ubegrenset bruk når alternativet er tilgjengelig.
Når en overstyring fjernes, går brukeren eller gruppen tilbake til den neste gjeldende arvede grensen.
Når en person når en gjeldende grense, kan ytterligere kvalifisert bruk settes på pause til grensen økes eller neste bruksperiode begynner.
Se gjennom agenter i arbeidsområdet
Der agentområdet er tilgjengelig, kan autoriserte administratorer se gjennom agenter i arbeidsområdet, tilknyttet aktivitet, tilkoblede apper, minnefiler, tidsplaner og støttet agentanalyse. Agenttilgang avhenger av valgt ressurs og administratorrolle.
Løs problemer med tilgang eller manglende ressurser
Bekreft at du logget på med riktig OpenAI-konto og valgte riktig leier.
Kontroller om du trenger rollen global administrator eller brukeradministrator for en oppgave som gjelder hele leieren.
Kontroller om du trenger en rolle som eier, administrator, Ads-administrator eller en kontospesifikk rolle for den valgte ressursen.
Fullfør eventuell påkrevd SSO-pålogging før du åpner en beskyttet ressurs.
Fortsett å administrere medlemmer, prosjekter og innstillinger for API-organisasjonen på API-plattformen.
Kontakt den globale administratoren eller kontoteamet hvis en forventet ressurs eller funksjon fortsatt er utilgjengelig.