
Przegląd
Konsola administratora to miejsce, w którym uprawnieni administratorzy zarządzają swoją dzierżawą OpenAI i zasobami produktów, do których mają dostęp w ramach swojej roli. Wybierz Ustawienia globalne, aby zarządzać tożsamością w całej dzierżawie, lub wybierz przestrzeń roboczą ChatGPT albo konto reklamowe, aby przejść do ustawień konkretnego produktu.
Widoczne opcje zależą od Twoich produktów, planu i ról administratora. Uprawnieni właściciele i administratorzy mogą zarządzać dostępnymi opcjami przestrzeni roboczej nie tylko w ustawieniach przestrzeni roboczej w ChatGPT, lecz także w Konsoli administratora. Wybierz przestrzeń roboczą, którą chcesz zarządzać. W niektórych przestrzeniach roboczych wybranie ustawień przestrzeni roboczej automatycznie otwiera Konsolę administratora. Dostępne strony i działania zależą od planu, środowiska i uprawnień w Twojej przestrzeni roboczej.
Otwórz konsolę administratora i wybierz zasób

Zaloguj się do konsoli administratora za pomocą konta OpenAI powiązanego z Twoją dzierżawą.
Jeśli masz dostęp do więcej niż jednej dzierżawy, wybierz tę, którą chcesz zarządzać.
Wybierz Ustawienia globalne, aby zarządzać całą dzierżawą, lub wybierz przestrzeń roboczą ChatGPT albo konto reklamowe, którym chcesz zarządzać.
Otwórz dostępną sekcję odpowiednią do zadania, np. Dostęp, Użytkownicy i grupy, Analityka lub Rozliczenia.

Zasób jest widoczny tylko wtedy, gdy należy do wybranej dzierżawy, a Twoja rola zapewnia do niego dostęp. Jeśli sekcja jest niedostępna, sprawdź wybrane konto, dzierżawę i rolę administratora.
Jeśli otrzymasz zaproszenie do roli administratora globalnego, zanim założysz konto OpenAI, otwórz konsolę administratora i utwórz konto, używając adresu e-mail, na który wysłano zaproszenie. W sekcji Oczekujące zaproszenia wybierz Akceptuj. Dołączenie do dzierżawy nie daje dostępu do przestrzeni roboczej ChatGPT, organizacji API ani konta reklamowego.
Lista Użytkownicy dzierżawy nie jest tym samym co lista Członkowie przestrzeni roboczej ChatGPT. Jeśli brakuje danych liczbowych, przestrzeni roboczej lub danych analitycznych, sprawdź wybraną dzierżawę i otwórz samą przestrzeń roboczą. Poproś zespół pomocy OpenAI lub zespół obsługujący Twoje konto o sprawdzenie nieoczekiwanego powiązania z dzierżawą. Nie twórz zastępczej dzierżawy ani przestrzeni roboczej.
Role administratorów i ich zakresy
| Rola lub dostęp | Zakres zarządzania | Uprawnienia, których nie zapewnia |
|---|---|---|
| Administrator globalny | Obsługiwane ustawienia tożsamości w całej dzierżawie, zweryfikowane domeny, połączenia z dostawcami tożsamości, administrowanie dzierżawą oraz tworzenie kwalifikujących się kont reklamowych. | Automatyczny dostęp jako właściciel lub administrator do każdej przestrzeni roboczej ChatGPT, organizacji API lub konta Ads. |
| Menedżer użytkowników (jeśli dostępny) | Przypisani użytkownicy i grupy dzierżawy, jeśli ta rola jest dostępna. | Możliwość przypisywania lub usuwania administratorów globalnych, zmieniania ustawień całej dzierżawy lub administrowania innym produktem. |
| Członek | Dostęp tylko do odczytu do obsługiwanych użytkowników, grup, ról i zasobów dzierżawy. | Możliwość zmieniania ustawień dzierżawy, zarządzania użytkownikami lub grupami bądź przyznawania ról administratora. |
| Administrator Ads | Uprawnienie do tworzenia kwalifikujących się kont reklamowych. | Automatyczny dostęp do wszystkich istniejących kont reklamowych. |
Jedna osoba może mieć kilka ról, ale każda z nich musi zostać przypisana we właściwym dla niej zakresie. Szczegółowe informacje o rolach w przestrzeni roboczej ChatGPT znajdziesz tutaj: Zarządzanie członkami, rolami w przestrzeni roboczej i stanowiskami. Rola Członek dzierżawy jest niezależna od członkostwa w przestrzeni roboczej ChatGPT.
Zmień nazwę dzierżawy
Aby zmienić nazwę dzierżawy, zaloguj się do konsoli administracyjnej na poziomie dzierżawy jako administrator dzierżawy (administrator globalny) i wybierz dzierżawę, której nazwę chcesz zmienić. Otwórz Ustawienia, wybierz Edytuj dzierżawę, wpisz nową nazwę dzierżawy i zapisz zmiany. Wymaga to roli administratora globalnego w wybranej dzierżawie. Sama rola właściciela lub administratora przestrzeni roboczej ChatGPT nie daje tego uprawnienia.
Zarządzanie tożsamością na poziomie dzierżawy
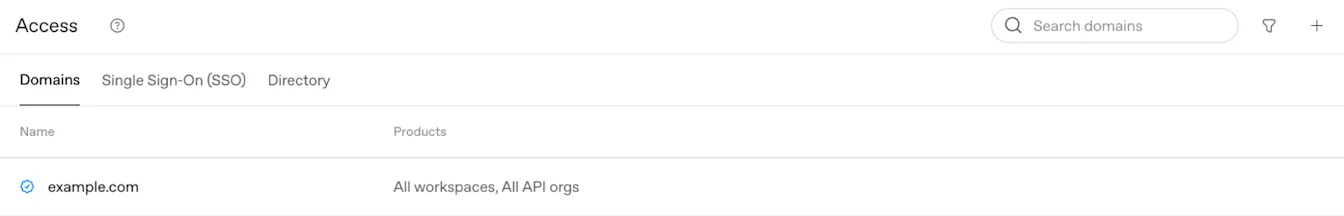
Sprawdzanie domen i ustawień logowania
W sekcji Ustawienia globalne otwórz Dostęp > Domeny, aby sprawdzić stan weryfikacji domeny i jej zgodność z wymaganiami produktów. Nowo zweryfikowana domena może początkowo dotyczyć wszystkich kwalifikujących się przestrzeni roboczych ChatGPT i organizacji API. Przed zmianą wymagań dotyczących logowania sprawdź wynikowe mapowania i potwierdź dostępność ścieżki odzyskiwania dostępu przez administratora.
Informacje o weryfikacji domeny i zgodności z wymaganiami produktów znajdziesz w artykule: Weryfikowanie domeny na potrzeby tożsamości OpenAI.
Właściciel samodzielnej przestrzeni roboczej ChatGPT Business zarządza logowaniem jednokrotnym i domenami w dotychczasowych ustawieniach tożsamości przestrzeni roboczej. Jeśli te ustawienia są tylko do odczytu lub wyświetlają opcję Konsola w chmurze ↗, poproś administratora globalnego o zarządzanie współdzielonym połączeniem dzierżawy. Informacje o konfiguracji Business i limitach planu znajdziesz w artykule: Konfigurowanie logowania jednokrotnego w ChatGPT Business.
Wybierz sposób dołączania użytkowników
Automatyczne tworzenie kont i zapraszanie osób z domen zewnętrznych konfiguruje się osobno dla każdej przestrzeni roboczej ChatGPT.
Automatyczne tworzenie kont może dodawać uprawnione osoby do przestrzeni roboczej, gdy logują się przy użyciu adresu e-mail ze zweryfikowanej domeny powiązanej z tą przestrzenią. Ta funkcja nie wymaga logowania jednokrotnego i działa niezależnie od SCIM. Jeśli Twoja przestrzeń robocza wymaga logowania jednokrotnego, pracownicy nadal muszą z niego korzystać.
W planach Enterprise automatyczne tworzenie kont jest domyślnie włączone dla pierwszej przestrzeni roboczej ChatGPT utworzonej w nowej dzierżawie, która spełnia wymagane warunki. Dla dodatkowej przestrzeni roboczej utworzonej w istniejącej dzierżawie ta funkcja jest domyślnie wyłączona. Przed wdrożeniem użytkowników sprawdź aktualne ustawienie w każdej przestrzeni roboczej.
W planach Enterprise automatyczne tworzenie kont przydziela pełne stanowiska w przestrzeni roboczej zgodnie ze standardowymi warunkami rozliczeń Twojej organizacji. Pracownicy dodani w ten sposób otrzymują domyślny dostęp do narzędzi obowiązujący w danej przestrzeni roboczej.
Po zweryfikowaniu domeny wybierz przestrzenie robocze, z którymi chcesz ją powiązać. Następnie sprawdź ustawienie automatycznego tworzenia kont i wyłącz je w każdej przestrzeni roboczej, do której użytkownicy nie powinni dołączać w ten sposób.
Zanim przejdziesz dalej, sprawdź liczbę dostępnych stanowisk, istniejące konta osobiste oraz ewentualne komunikaty dotyczące migracji do Enterprise lub Edu. Jeśli planujesz zarządzać dostępem przez SCIM, wyłącz automatyczne tworzenie kont, aby uniknąć tworzenia użytkowników, których dostępem nie zarządza Twój dostawca tożsamości.
Wyłączenie automatycznego tworzenia kont nie usuwa obecnych członków przestrzeni roboczej.
Informacje dotyczące pracowników z kontami osobistymi, Plus lub Pro znajdziesz w artykule Wdrażanie pracowników z istniejącymi kontami ChatGPT.
Informacje o synchronizacji katalogu znajdziesz w artykule Aprowizacja i zarządzanie przy użyciu SCIM.
Sprawdzanie synchronizacji katalogu i istniejących połączeń
W sekcji Ustawienia globalne otwórz Dostęp, a następnie wybierz Katalog, aby sprawdzić dostępne funkcje SCIM na poziomie dzierżawy i stan synchronizacji. Połączenia SCIM na poziomie dzierżawy i produktu mogą być włączone jednocześnie. Nie można jednak zmienić przypisania Dostępu do produktów na poziomie dzierżawy dla przestrzeni roboczej ani organizacji API, jeśli dla tego zasobu włączono SCIM na poziomie produktu. Przed zmianą istniejącego połączenia uzgodnij migrację z zespołem obsługi konta OpenAI.
Informacje o konfigurowaniu katalogu, przypisywaniu produktów i synchronizacji znajdziesz w artykule: Obsługa administracyjna i zarządzanie za pomocą SCIM.
Zarządzanie dostępem zewnętrznym
Logowanie za pomocą ChatGPT pozwala aplikacji rozpoznać członka organizacji. Dostęp delegowany pozwala członkowi organizacji upoważnić aplikację do korzystania z określonych danych i wykonywania dozwolonych działań w jego imieniu. Zatwierdzenie przez organizację umożliwia taki dostęp, ale każdy członek nadal musi przejść proces autoryzacji w aplikacji w ramach własnych uprawnień.
Administrator globalny zarządza uprawnieniami aplikacji na poziomie organizacji w sekcji Dostęp zewnętrzny w Konsoli administratora OpenAI. Wybierz organizację, którą chcesz skonfigurować. Te ustawienia dotyczą użytkowników wszystkich przestrzeni roboczych w tej organizacji.
Właściciel lub administrator przestrzeni roboczej ChatGPT, administrator konta reklamowego ani administrator HubSpot nie otrzymuje automatycznie uprawnień administratora globalnego.
Sprawdzanie ustawień domyślnych organizacji
Sekcja Ustawienia domyślne organizacji określa początkowe uprawnienia aplikacji zewnętrznych. Możesz sprawdzić ustawienia konkretnej aplikacji i ustawić wyjątek od tych ustawień domyślnych.
Logowanie za pomocą ChatGPT jest domyślnie dozwolone, jeśli organizacja nie ustawiła wyraźnie zasad dotyczących tożsamości. Istniejące zasady zezwalające lub blokujące oraz zatwierdzenia aplikacji nadal obowiązują. Można zezwolić na dostęp aplikacji, zanim ktokolwiek się z nią połączy, dlatego dozwolona aplikacja może wyświetlać zero połączonych użytkowników.
Otwórz sekcję Dostęp zewnętrzny i wybierz odpowiednią organizację.
Otwórz Ustawienia domyślne organizacji i sprawdź uprawnienia.
Zmień odpowiednie ustawienia domyślne, a następnie wybierz Dalej, aby sprawdzić, jak każda zmiana wpłynie na istniejące aplikacje, i wybrać dostępne wyjątki. Powtórz ten krok dla każdej zmiany.
Po sprawdzeniu skutków zmian wybierz Zapisz zmiany.
Zezwolenie na logowanie za pomocą ChatGPT nie przyznaje dostępu do połączonych aplikacji ani danych reklamowych. Sprawdź te uprawnienia osobno.
Sprawdzanie uprawnień aplikacji
Znajdź i otwórz aplikację w sekcji Dostęp zewnętrzny.
Otwórz kartę Dostęp, aby sprawdzić uprawnienia aplikacji oraz to, czy wynikają z ustawień domyślnych organizacji, czy z ustawień tej aplikacji.
Zmień uprawnienia, które chcesz przyznać lub ograniczyć, i zapoznaj się z ewentualnym komunikatem potwierdzającym, zanim przejdziesz dalej.
Po zatwierdzeniu dostępu poproś członka organizacji, aby wrócił do aplikacji i ponowił próbę połączenia lub ukończył proces autoryzacji.
Zatwierdzenie przez organizację nie łączy kont w imieniu jej członka. Członkowie nadal muszą sprawdzić żądane uprawnienia i autoryzować dostęp w ramach własnych uprawnień w produkcie.
Sprawdzanie połączonych użytkowników
Otwórz kartę Użytkownicy danej aplikacji, aby zobaczyć członków z aktualnymi połączeniami. Zezwolenie na dostęp aplikacji nie dodaje użytkowników do tej listy.
Liczba połączeń odzwierciedla aktualne połączenia, a nie wcześniejszą aktywność czy wydatki. Najnowsze zmiany połączeń mogą pojawić się z opóźnieniem.
Sprawdzanie dostępu Witryn do połączonych aplikacji
Witryny w ChatGPT mogą prosić o uprawnienia do korzystania z aplikacji połączonych przez poszczególnych odwiedzających. Na przykład udostępniony pulpit może pobierać aktualne informacje, korzystając z konta i dotychczasowych uprawnień zalogowanego odwiedzającego.
Witryny w ChatGPT mają własne zasady dostępu na poziomie organizacji. Logowanie za pomocą ChatGPT jest wymagane i nie można go tutaj wyłączyć. Jeśli dla Witryn nie ustawiono wyraźnie zasad dotyczących połączonych aplikacji, dostęp do nich jest dozwolony na poziomie organizacji. Administratorzy przestrzeni roboczych nadal muszą potwierdzić, że dla każdej wymaganej wtyczki włączono opcję Zezwalaj na używanie w Witrynach.
Otwórz Witryny w ChatGPT w sekcji Dostęp zewnętrzny i sprawdź uprawnienia do połączonych aplikacji na karcie Dostęp.
Potwierdź z administratorem przestrzeni roboczej, że funkcja korzystania z połączonych aplikacji w Witrynach oraz poszczególne aplikacje są dostępne w przestrzeni roboczej, a dla każdej wymaganej wtyczki włączono opcję Zezwalaj na używanie w Witrynach.
Poproś członka organizacji, aby otworzył Witrynę, zalogował się za pomocą ChatGPT, sprawdził żądany zakres dostępu i autoryzował połączenie.
Wszystkie mające zastosowanie ustawienia organizacji, przestrzeni roboczej i poszczególnych aplikacji muszą zezwalać na dostęp. Obowiązują również wymóg zgody członka organizacji i uprawnienia w aplikacji źródłowej.
Ustawienie na poziomie organizacji obejmuje obecne i przyszłe Witryny w ChatGPT. Każdy odwiedzający autoryzuje dostęp za pośrednictwem własnego konta. Zezwolenie na dostęp nie daje każdej Witrynie dostępu do danych z połączonych aplikacji wszystkich członków organizacji.
Informacje o ustawieniach przestrzeni roboczej znajdziesz w artykule Zarządzanie Witrynami w ChatGPT w przestrzeni roboczej.
Sprawdzanie dostępu aplikacji do reklam
Otwórz sekcję Dostęp zewnętrzny i wybierz organizację, do której należy odpowiednie konto reklamowe.
Otwórz aplikację, na przykład HubSpot, i sprawdź jej uprawnienia do reklam na karcie Dostęp.
Zezwól na dostęp w zakresie zatwierdzonym przez organizację.
Poproś reklamodawcę, aby wrócił do aplikacji i ponowił próbę połączenia z ChatGPT Ads lub dokończył ten proces.
Reklamodawca sprawdza żądane uprawnienia i autoryzuje dostęp w ramach swoich dotychczasowych uprawnień do konta reklamowego. Zatwierdzenie przez organizację i autoryzacja przez reklamodawcę to osobne kroki.
Informacje o konfiguracji HubSpot znajdziesz w artykule Konfigurowanie ChatGPT Ads w HubSpot.
Ograniczanie lub wyłączanie dostępu
Możesz wyłączyć opcjonalne uprawnienie do udostępniania danych bez zmiany ustawień logowania za pomocą ChatGPT. Przy wyłączaniu wymaganego uprawnienia pojawi się prośba o wyłączenie całej aplikacji. Jeśli opcja Wyłącz cały dostęp jest dostępna, wyłącza wszystkie uprawnienia aplikacji, w tym logowanie za pomocą ChatGPT, zachowując zapisane ustawienia uprawnień. Witryn w ChatGPT nie można wyłączyć w ten sposób, ponieważ logowanie za pomocą ChatGPT jest wymagane.
Ograniczenie logowania za pomocą ChatGPT blokuje nowe logowania do aplikacji objętych tym ograniczeniem. Istniejące tokeny służące wyłącznie do potwierdzania tożsamości mogą zachować ważność przez maksymalnie 1 godzinę. Aplikacja może też utrzymywać własną sesję zalogowanego użytkownika.
Jeśli aktualizacja się nie powiedzie, odśwież stronę i sprawdź zapisane ustawienia, zanim spróbujesz ponownie.
Rozwiązywanie problemów z dostępem zewnętrznym
Jeśli brakuje jakiejś opcji, sprawdź, czy wybrano właściwą organizację i czy masz uprawnienia administratora globalnego.
Jeśli członek organizacji nie może zalogować się do aplikacji, sprawdź domyślne ustawienie organizacji dotyczące tożsamości oraz ustawienia aplikacji. Po zatwierdzeniu dostępu poproś członka organizacji, aby spróbował ponownie.
Jeśli Witryna nie może korzystać z aplikacji, sprawdź ustawienie organizacji, dostępność w przestrzeni roboczej, opcję Zezwalaj na używanie w Witrynach, połączenie i zgodę członka organizacji oraz uprawnienia w aplikacji źródłowej.
Jeśli podczas łączenia z HubSpot konto reklamowe ma status Ograniczone, poproś administratora globalnego organizacji, do której ono należy, o potwierdzenie uprawnień HubSpot do reklam. Jeśli organizacja zatwierdziła wymagany dostęp, a konto nadal jest ograniczone, skontaktuj się z administratorem konta.
Jeśli dostęp do reklam jest dozwolony, ale połączenie nadal się nie udaje, sprawdź organizację, uprawnienia reklamodawcy do konta reklamowego i aplikacji oraz to, czy proces autoryzacji został ukończony.
Zwracając się o pomoc, wskaż organizację, przestrzeń roboczą lub konto reklamowe, których dotyczy problem, podaj aplikację lub Witrynę oraz treść komunikatu o błędzie.
Sprawdzanie użytkowników, grup i dostępu do produktów
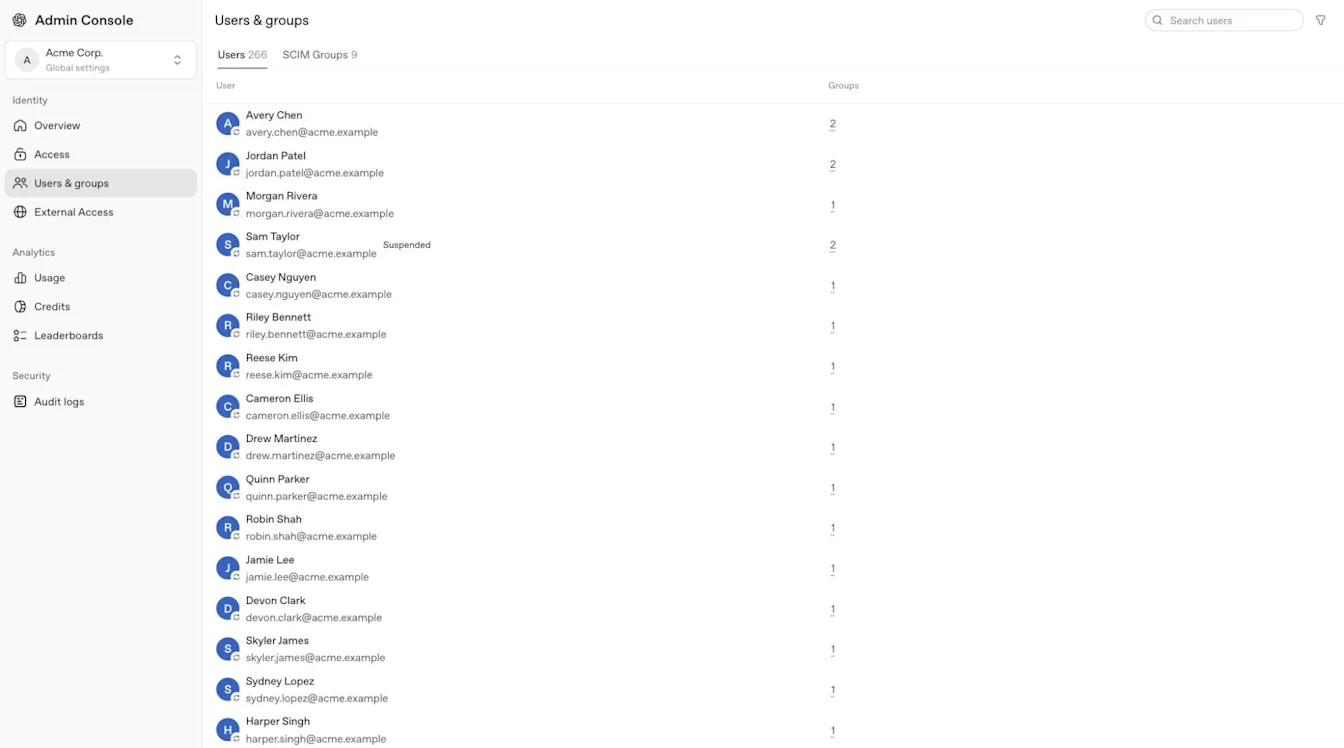
Przejdź do sekcji Użytkownicy i grupy i wybierz Użytkownicy, aby znaleźć osobę w wybranej dzierżawie. Otwórz profil tej osoby i wybierz Dostęp i role, aby sprawdzić jej dostęp do produktów. Zależnie od dostępnego widoku bezpośrednie przypisania mogą być widoczne w sekcji Role bezpośrednie. Wybierz Grupy, aby sprawdzić, do których grup należy dana osoba, lub Grupy SCIM, aby przejrzeć zsynchronizowane grupy.
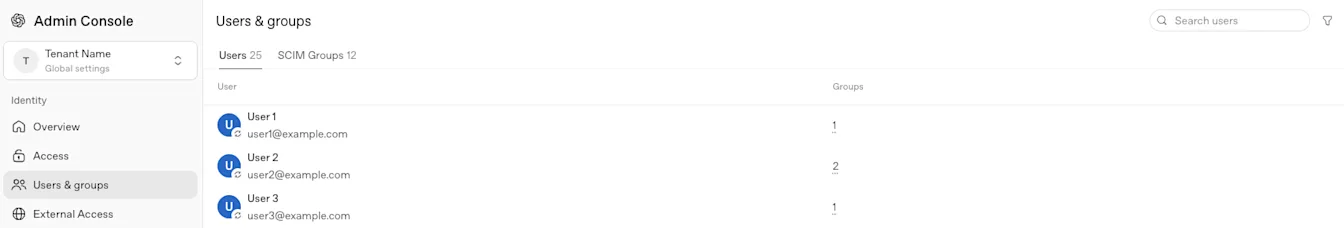
W przypadku grup SCIM synchronizowanych na poziomie dzierżawy sekcja Dostęp do produktów umożliwia przypisywanie obsługiwanych przestrzeni roboczych ChatGPT i kont reklamowych. W dzierżawach Enterprise i Edu można też przypisywać zsynchronizowane grupy do organizacji API. Sprawdź odpowiednią grupę API i członkostwo w organizacji na Platformie API. Sprawdź role na wybranym koncie reklamowym.
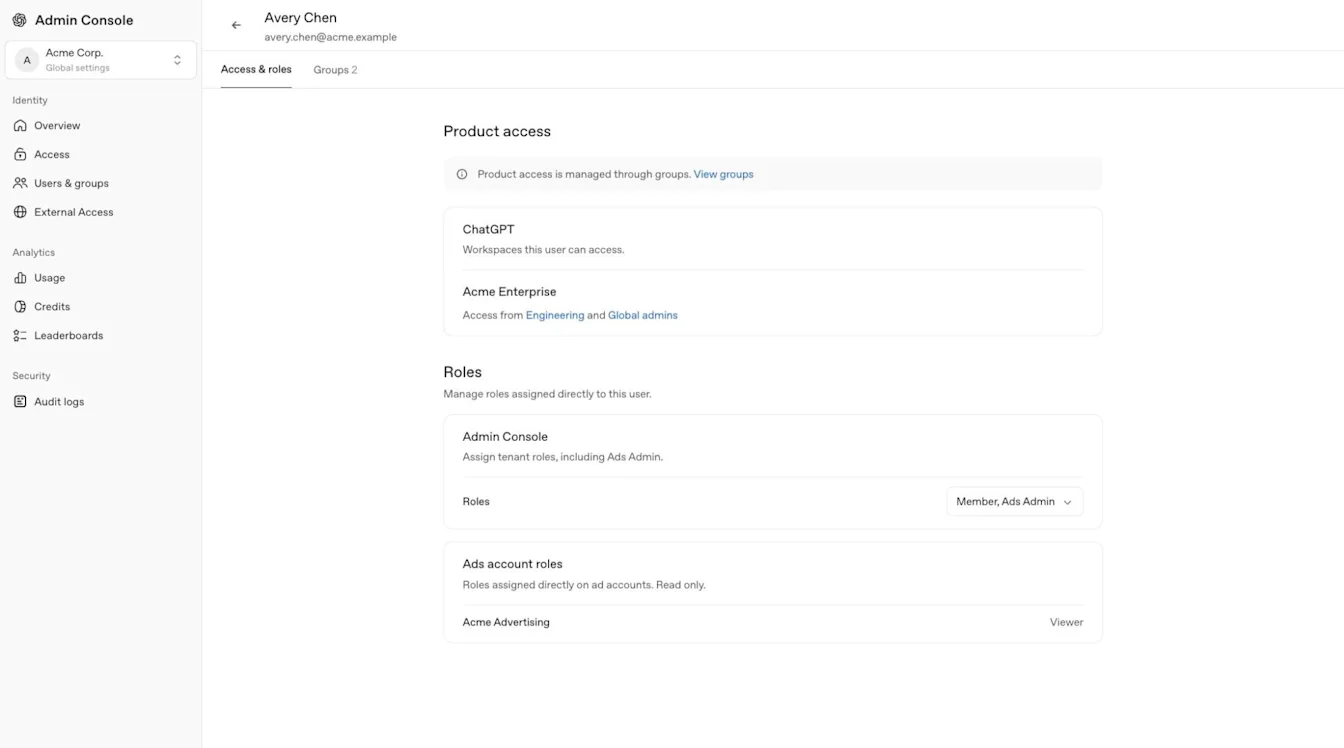
Przed przyznaniem dostępu sprawdź produkty i role już przypisane do grupy i wybierz rolę z najmniejszym niezbędnym zakresem uprawnień. Sekcja Dostęp do produktów na poziomie całej dzierżawy nie umożliwia przypisywania niestandardowych ról w przestrzeni roboczej ChatGPT.
Zsynchronizowaną grupą zarządza Twój dostawca tożsamości. Nie dodawaj ani nie usuwaj jej członków bezpośrednio w produkcie. Zarządzaj członkami i grupami przestrzeni roboczych Enterprise i Edu w Konsoli administratora. Członkami przestrzeni roboczej Business można zarządzać w ustawieniach przestrzeni roboczej w ChatGPT lub w sekcji Członkowie wybranej przestrzeni roboczej w Konsoli administratora. Nadal zarządzaj członkami organizacji API na Platformie API, a użytkownikami kont reklamowych — na odpowiednim koncie reklamowym. Plan Business nie obsługuje niestandardowych grup w przestrzeni roboczej.
Aby dowiedzieć się więcej o zarządzaniu grupami w przestrzeni roboczej i delegowanych uprawnieniach menedżerów grup, wybierz odpowiednią przestrzeń roboczą ChatGPT i zobacz Zarządzanie grupami i menedżerami grup.
Obecność użytkownika w sekcji Użytkownicy nie oznacza, że jest on członkiem każdego zasobu. SCIM na poziomie całej dzierżawy dodaje użytkowników bezpośrednio do przypisanej organizacji API bez konieczności przyjmowania zaproszenia. Zaproszenia do przestrzeni roboczych ChatGPT pozostają odrębne. Ręczne zaproszenia nadal dotyczą konkretnej obsługiwanej przestrzeni roboczej ChatGPT, organizacji API lub konta reklamowego.
SCIM na poziomie całej dzierżawy zarządza członkostwami w organizacjach API, które tworzy lub nad którymi przejmuje kontrolę. Usunięcie ostatniego przypisania uprawniającego do członkostwa może spowodować usunięcie takiego członkostwa, nawet jeśli pierwotnie dodano je ręcznie. Informacje o tym, co sprawdzić podczas konfiguracji i odbierania dostępu, znajdziesz w artykule: Aprowizacja i zarządzanie przy użyciu SCIM.
Objaśnienie etykiet źródła użytkownika
Etykieta Źródło widoczna na liście użytkowników dzierżawy lub w profilu wskazuje, jak utworzono dany rekord użytkownika lub jak jest on zarządzany.
| Etykieta | Znaczenie |
|---|---|
| SCIM | Rekord użytkownika dzierżawy jest aprowizowany i zarządzany za pośrednictwem dostawcy tożsamości. |
| Ręcznie | Rekord użytkownika dzierżawy utworzono lub zaproszono ręcznie za pośrednictwem Konsoli administratora. W niektórych widokach profilu może być wyświetlana etykieta Niestandardowe. |
| Zmigrowano | Rekord użytkownika dzierżawy przeniesiono do Konsoli administratora z poprzedniego systemu zarządzania kontami OpenAI. Mógł on na przykład powstać na podstawie istniejącego członkostwa w przestrzeni roboczej ChatGPT lub organizacji API. |
Sprawdzanie dostępu użytkownika do modeli
Test modelu pomaga administratorom zrozumieć, dlaczego użytkownik może lub nie może korzystać z danego modelu. Jest dostępny dla administratorów korzystających z planów ChatGPT Business, Enterprise, Healthcare i Edu. Dostęp do Testu modelu nie zapewnia dostępu do innych ustawień całej dzierżawy.
Otwórz Konsolę administracyjną i wybierz przestrzeń roboczą ChatGPT, którą chcesz sprawdzić.
Otwórz sekcję Modele, a następnie wybierz Test.
Wyszukaj użytkownika według imienia i nazwiska lub adresu e-mail.
Sprawdź jego wynikowy dostęp do modeli, ustawienia domyślne przestrzeni roboczej, uprawnienia do modeli, role i preferencje.
Wyniki odzwierciedlają zapisane ustawienia. Testowanie nie przyznaje dostępu do modeli, nie zmienia ustawień ani limitów użycia i nie zastępuje typu stanowiska, planu ani uprawnień użytkownika w przestrzeni roboczej.
Informacje o dostępności i limitach modeli w planach Enterprise i Edu znajdziesz tutaj: Modele i limity w ChatGPT Enterprise i Edu.
Zarządzanie wybranym kontem Ads
Przed sprawdzeniem sekcji Użytkownicy i grupy lub ról właściwych dla konta wybierz odpowiednie konto Ads. Administrator globalny lub administrator Ads może tworzyć konta reklamowe. Administrator, członek lub obserwator konta reklamowego otrzymuje uprawnienia do konkretnego konta.
Informacje o logowaniu do Ads, rolach na koncie i regułach dostępu do katalogu znajdziesz tutaj: Zarządzanie tożsamością i dostępem w Ads Manager.
Sprawdzanie analiz, dzienników inspekcji, poświadczeń i rozliczeń
Analityka
W zależności od roli i planu sekcja Analityka może obejmować użycie ChatGPT lub Codex, aktywnych użytkowników, rankingi, środki i aktywność możliwą do wyeksportowania. Dostępne zakresy danych i częstotliwość odświeżania zależą od raportu. Wyświetlane szacowane koszty służą do planowania i nie są rozliczonymi opłatami ani fakturami. Jeśli ta funkcja jest dostępna, członek przestrzeni roboczej może przeglądać tylko własną aktywność, chyba że inna rola w przestrzeni roboczej zapewnia mu szerszy dostęp.
| Obszar analityki | Zakres danych historycznych | Typowa częstotliwość odświeżania |
|---|---|---|
| Analityka środków ChatGPT i Codex | Do 120 dni. | Mniej więcej co 1–6 godzin. |
| Analityka użycia Codex | Do 120 dni. | Mniej więcej co 1–6 godzin. |
| Analityka użycia ChatGPT | Do poprzednich 12 miesięcy. | Do 48 godzin. |
Dostęp do produktu Codex nie obejmuje automatycznie analityki. Jeśli ta funkcja jest dostępna, właściciel przestrzeni roboczej może za pomocą roli niestandardowej przyznać uprawnienie Zezwalaj członkom na administrowanie Codex. Zapewnia to użytkownikowi dostęp do obsługiwanej analityki użycia Codex w tej przestrzeni roboczej bez nadawania mu roli administratora przestrzeni roboczej ani administratora globalnego.
Jeśli ta funkcja jest dostępna, analitykę przestrzeni roboczej można filtrować według synchronizowanych grup, takich jak dział lub zespół pilotażowy. Widoczność grup i dostęp do analityki zależą od wybranej przestrzeni roboczej i roli użytkownika. Przestrzegaj zasad ochrony prywatności obowiązujących w firmie lub szkole.
Jeśli ta funkcja jest dostępna, szacowane koszty są obliczane według cennika wybranej przestrzeni roboczej, służą do planowania i nie stanowią rozliczonych opłat. Wystawiona faktura jest wiążącym dokumentem rozliczeniowym. Aby uzyskać bardziej szczegółowe raporty ChatGPT, w tym dotyczące kwalifikującej się aktywności GPT, projektów lub umiejętności, użyj ustawień analityki wybranej przestrzeni roboczej.
Dzienniki inspekcji
Jeśli ta funkcja jest dostępna, administrator globalny może otworzyć Ustawienia globalne, a następnie w sekcji Bezpieczeństwo wybrać Dzienniki inspekcji, aby sprawdzić aktywność administracyjną w całej dzierżawie. Dzienniki inspekcji przestrzeni roboczej są odrębne i dostępne tylko dla kwalifikujących się właścicieli lub administratorów przestrzeni roboczej. Jeśli nie ma sekcji Dzienniki inspekcji, sprawdź wybraną dzierżawę lub przestrzeń roboczą, swoją rolę i dostępność funkcji.
Zmiany wprowadzone za pomocą interfejsu Codex Zasady i konfiguracje są również rejestrowane w dziennikach inspekcji przestrzeni roboczej. Upoważnieni administratorzy mogą sprawdzać te dzienniki w interfejsie użytkownika lub pobierać je przez Compliance API w celu zbadania zmian konfiguracji.
Informacje o wymaganiach dotyczących dostępu i pobieraniu dzienników znajdziesz w artykule: Platforma zgodności OpenAI dla klientów Enterprise i Edu.
Poświadczenia
Właściciele i administratorzy kwalifikującej się przestrzeni roboczej ChatGPT mogą w sekcji Poświadczenia > Klucze administratora zarządzać kluczami administratora ograniczonymi do tej przestrzeni i przeznaczonymi do obsługiwanych administracyjnych interfejsów API. Sama rola administratora globalnego nie zapewnia dostępu. Klucze administratora nie zapewniają dostępu do modeli ani wnioskowania modelu. Informacje o konfiguracji, uprawnieniach i zarządzaniu kluczami znajdziesz w artykule: Zarządzanie kluczami administratora w Konsoli administratora. Jeśli ta funkcja jest dostępna, automatyzację obsługują osobne poświadczenia konta usługi Codex. Instrukcje konfiguracji znajdziesz w artykule: Tworzenie kont usług Codex i zarządzanie nimi.
Rozliczenia i agenci
Dostępne sekcje Rozliczenia i zarządzania agentami zależą od wybranego zasobu, planu i uprawnień. Dostęp do rozliczeń jednej przestrzeni roboczej lub jednego produktu nie zapewnia dostępu do innego.
W kwalifikujących się przestrzeniach roboczych Enterprise lub Edu sekcja Rozliczenia może obejmować opcje Plan, Aktywność przydziałów i Faktury. Rozliczenia dotyczą wybranej przestrzeni roboczej, a dostęp do faktur może wymagać roli właściciela przestrzeni roboczej.
Sprawdzanie limitów użycia przestrzeni roboczej
Na osobnej stronie Limity użycia mogą być widoczne sekcje Przestrzeń robocza, Grupy, Użytkownicy oraz, jeśli jest dostępna, Oczekujące prośby. Obowiązuje domyślny limit przestrzeni roboczej, chyba że kwalifikujące się nadpisanie dla grupy lub użytkownika określa inny limit. Jeśli opcja Zezwalaj użytkownikom na wyświetlanie użycia w środkach i dolarach jest dostępna, zmienia ona zakres informacji widocznych dla członków, ale nie limity użycia ani ustawienia przekroczeń.
Limit Miesięczny (domyślny) jest resetowany pierwszego dnia każdego miesiąca kalendarzowego według czasu UTC.
Limit Zgodny z cyklem rozliczeniowym jest resetowany zgodnie z miesięcznym okresem opartym na cyklu rozliczeniowym przestrzeni roboczej.
Kwalifikujące się nadpisanie dla użytkownika lub grupy może korzystać z opcji Nieograniczone użycie, jeśli jest ona dostępna.
Usunięcie nadpisania powoduje ponowne objęcie użytkownika lub grupy kolejnym obowiązującym limitem odziedziczonym.
Gdy użytkownik osiągnie obowiązujący limit, dodatkowe kwalifikujące się użycie może zostać wstrzymane do czasu zwiększenia limitu lub rozpoczęcia kolejnego okresu użycia.
Sprawdzanie agentów przestrzeni roboczej
Jeśli obszar agentów jest dostępny, upoważnieni administratorzy mogą w nim sprawdzać agentów przestrzeni roboczej, powiązaną aktywność, połączone aplikacje, pliki pamięci, harmonogramy i obsługiwane analizy agentów. Dostęp do agentów zależy od wybranego zasobu i roli administratora.
Rozwiązywanie problemów z dostępem lub brakującymi zasobami
Upewnij się, że korzystasz z właściwego konta OpenAI i masz wybraną odpowiednią dzierżawę.
Sprawdź, czy zadanie obejmujące całą dzierżawę wymaga roli administratora globalnego lub menedżera użytkowników.
Sprawdź, czy wybrany zasób wymaga roli właściciela, administratora, administratora reklam lub roli przypisanej do konkretnego konta.
Przed otwarciem chronionego zasobu przejdź przez logowanie jednokrotne, jeśli jest wymagane.
Nadal zarządzaj członkami organizacji API, projektami i ustawieniami na Platformie API.
Jeśli oczekiwany zasób lub funkcja pozostają niedostępne, skontaktuj się z administratorem globalnym lub zespołem opiekującym się Twoim kontem.
Jeśli zaproszenie do ChatGPT Business nadal oczekuje na przyjęcie, zobacz: rozwiązywanie problemów z zaproszeniami do przestrzeni roboczej.