
Logowanie jednokrotne (SSO) umożliwia członkom zespołu logowanie się przy użyciu istniejącego konta służbowego. Sposób konfiguracji zależy od tego, czy tożsamością zarządza przestrzeń robocza ChatGPT Business, współdzierżona dzierżawa OpenAI czy samodzielna organizacja na Platformie API spełniająca wymagania.
Zanim zaczniesz, ustal, który produkt konfigurujesz i który administrator może zarządzać jego ustawieniami tożsamości. Wprowadzenie do dzierżaw i dostępu do produktów znajdziesz tutaj: Pierwsze kroki z zarządzaniem tożsamością i dostępem OpenAI w zarządzanych przestrzeniach roboczych.
Wybierz konfigurację SSO odpowiednią do swojego planu
| Czym trzeba zarządzać | Kto może wprowadzać zmiany | Od czego zacząć | Co trzeba wiedzieć |
|---|---|---|---|
| ChatGPT Enterprise lub Edu | administrator globalny | Otwórz Konsolę administratora i wybierz ustawienia Dostęp odpowiedniej dzierżawy. | Współdzielone połączenie z dostawcą tożsamości może obejmować obsługiwane przestrzenie robocze ChatGPT i inne odpowiednie produkty. Sprawdź osobno zasady logowania każdego produktu. |
| Samodzielna przestrzeń ChatGPT Business | właściciel przestrzeni roboczej | Otwórz ustawienia Tożsamość i dostęp w przestrzeni roboczej Business. | Do obsługi SSO i weryfikacji domeny użyj istniejących ustawień tożsamości przestrzeni roboczej. Jeśli są tylko do odczytu, poproś administratora globalnego o zarządzanie współdzielonym połączeniem dzierżawy. Instrukcje konfiguracji znajdziesz tutaj: Konfigurowanie logowania jednokrotnego w ChatGPT Business. |
| Organizacja API połączona z dzierżawą | administrator globalny | Zacznij w ustawieniach tożsamości Platformy API. Jeśli ustawienia SSO lub domeny są tylko do odczytu, użyj linku do Konsoli administratora. | W Konsoli administratora zarządzaj współdzielonym połączeniem i odpowiednimi zasadami produktu API. Członkami API, projektami, rozliczeniami i ustawieniami organizacji API nadal zarządza się na Platformie API. |
| Ads Manager | administrator globalny | Otwórz Konsolę administratora i wybierz odpowiednią dzierżawę oraz produkt Ads. | Włączenie współdzielonego połączenia nie włącza automatycznie SSO w Ads ani nie nadaje roli na koncie reklamowym. Informacje o procesie dotyczącym Ads znajdziesz tutaj: Zarządzanie tożsamością i dostępem w Ads Manager. |
Jeśli ustawienia tożsamości są tylko do odczytu, zwykle oznacza to, że produkt korzysta teraz ze współdzielonego połączenia dzierżawy. Zamiast konfigurować drugiego dostawcę tożsamości, użyj linku do Konsoli administratora.
Jeśli obok ustawień tożsamości tylko do odczytu w przestrzeni roboczej ChatGPT widnieje opcja Konsola Cloud ↗, użyj jej, aby otworzyć Konsolę administratora. Poproś upoważnionego administratora globalnego o zarządzanie współdzielonym połączeniem.
SSO określa sposób logowania użytkowników. Zaproszenia, członkostwo w produktach i role administratorów są zarządzane oddzielnie.
Sprawdź swój dostęp, zanim zaczniesz
Ustal, którą dzierżawą OpenAI, przestrzenią roboczą ChatGPT, organizacją API lub kontem Ads musisz zarządzać.
Upewnij się, że jesteś administratorem globalnym połączenia zarządzanego przez dzierżawę albo właścicielem przestrzeni roboczej w przypadku samodzielnego połączenia ChatGPT Business.
Sprawdź, czy Twoja subskrypcja lub plan rozliczeniowy API obejmuje odpowiednią funkcję SSO.
Upewnij się, że możesz aktualizować rekordy DNS domeny kontrolowanej przez Twoją firmę lub szkołę.
Upewnij się, że możesz utworzyć lub zaktualizować aplikację u dostawcy tożsamości.
Ustal, którzy użytkownicy potrzebują dostępu, oraz sprawdź istniejące członkostwa w produktach, zaproszenia i połączenia SCIM.
Dostępność SSO i opcje dostawcy tożsamości zależą od produktu, planu, dzierżawy i bieżącej konfiguracji. Subskrypcja ChatGPT nie obejmuje automatycznie dostępu do organizacji API ani SSO dla API.
Zastosuj zasady zabezpieczeń dostawcy tożsamości
Skonfiguruj u dostawcy tożsamości uwierzytelnianie wieloskładnikowe (MFA), ograniczenia dotyczące urządzeń i reguły dostępu warunkowego. Te mechanizmy są stosowane podczas uwierzytelniania za pośrednictwem tego dostawcy. Użytkownicy, którzy mogą logować się w inny dozwolony sposób, mogą nie podlegać tym samym regułom dostawcy tożsamości.
Chroń dostęp administratora
Pozostaw otwartą jedną uwierzytelnioną sesję administratora w zwykłym oknie przeglądarki.
Przetestuj proces logowania przez dostawcę tożsamości w oknie prywatnym lub incognito.
Jeśli to ustawienie jest dostępne, podczas weryfikowania połączenia i objętych nim kont pozostaw dla SSO opcję Opcjonalne.
Przed wybraniem opcji Wymagane lub Wyłączone, zmianą połączenia albo wymianą certyfikatu upewnij się, że dostępny jest inny upoważniony administrator lub zatwierdzona metoda odzyskiwania dostępu.
Nie traktuj opcji Wyłączone jako odpowiednika „niewymagane”: wyłącza ona SSO dla wybranego produktu i może wylogować objętych zmianą użytkowników.
Przewodnik konfiguracji logowania jednokrotnego
Po rozpoczęciu konfiguracji logowania jednokrotnego w Konsoli administratora nastąpi przekierowanie do przewodnika konfiguracji. Przewodnik prowadzi przez interaktywny proces konfiguracji — nie jest tylko dokumentacją. Przewodnik:
Generuje dane uwierzytelniające właściwe dla danego połączenia logowania jednokrotnego.
Tworzy połączenie logowania jednokrotnego po stronie OpenAI i przeprowadza testy konfiguracji.
Prowadzi krok po kroku przez czynności wymagane do skonfigurowania logowania jednokrotnego OpenAI.
Postępuj zgodnie z przewodnikiem od samego początku. Nie konfiguruj połączenia z wyprzedzeniem ani nie używaj ponownie danych uwierzytelniających z poprzedniego połączenia logowania jednokrotnego, ponieważ nie zadziałają one w nowej konfiguracji.
Aby przed rozpoczęciem poznać poszczególne kroki oraz oszacować czas i stopień złożoności procesu, zapoznaj się z naszymi przykładowymi instrukcjami konfiguracji. Dają one ogólny obraz procesu; wraz z rozwojem produktu kroki przedstawione w interaktywnym przewodniku mogą się zmieniać.
Otwórz ustawienia tożsamości swojej dzierżawy
Zaloguj się jako administrator globalny w Konsoli administratora.
Wybierz dzierżawę OpenAI, którą chcesz zarządzać.
Otwórz sekcję Dostęp i sprawdź ustawienia Domeny, Logowanie jednokrotne (SSO) oraz wszystkie dostępne zasady logowania do produktów.
Jeśli przestrzeń robocza ChatGPT lub organizacja na Platformie API jest połączona z tą samą dzierżawą, jej strona tożsamości może być tylko do odczytu i przekierowywać tutaj. Istniejącymi członkostwami w organizacji API, projektami i rozliczeniami nadal zarządza się na Platformie API.
Zweryfikuj domenę firmy lub szkoły
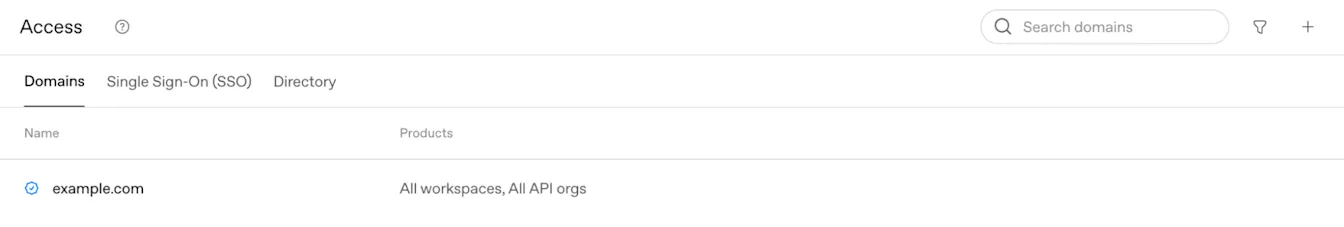
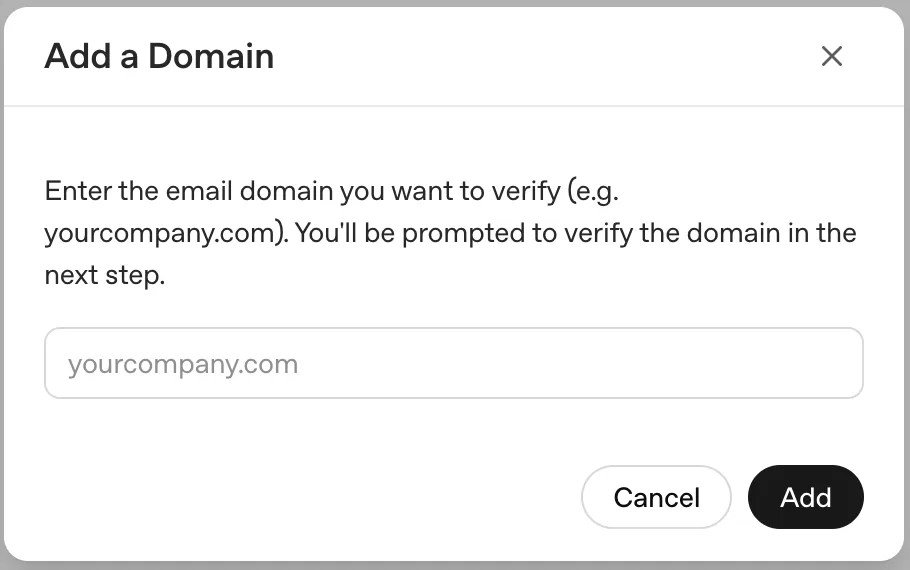
Weryfikacja domeny może wpłynąć na logowanie, istniejące konta osobiste lub API, migrację kont i zmiany adresów e-mail. Zanim przejdziesz dalej, sprawdź osoby i produkty korzystające z tej domeny.
W sekcji Domeny wybierz przycisk dodawania (+).
Wpisz domenę poczty e-mail kontrolowaną przez Twoją firmę lub szkołę.
Skopiuj rekord TXT DNS wyświetlony podczas konfiguracji.
Dodaj ten rekord TXT do publicznej konfiguracji DNS domeny.
Wróć do Konsoli administratora i wybierz Sprawdź domenę.
Upewnij się, że stan domeny to Zweryfikowana.
Zmiany DNS mogą stać się publicznie widoczne dopiero po 24 godzinach. Gdy rekord TXT stanie się widoczny, wróć do Konsoli administratora i wybierz Sprawdź domenę. Proces konfiguracji daje do 7 dni na ukończenie weryfikacji i pozwala zweryfikować do 99 domen tam, gdzie obowiązuje ten limit. Jeśli domenę zweryfikowała już inna dzierżawa, przed zmianą istniejącej konfiguracji skontaktuj się z opiekunem konta OpenAI lub pomocą techniczną.
Informacje o weryfikacji domeny i dostępności produktów znajdziesz tutaj: Weryfikowanie domeny na potrzeby tożsamości OpenAI.
Połącz dostawcę tożsamości

W sekcji Logowanie jednokrotne (SSO) wybierz Skonfiguruj SSO.
Wybierz jednego z wyświetlonych dostawców, na przykład Okta, Entra lub — jeśli jest dostępny — Niestandardowy SAML.
Jeśli Twojego dostawcy nie ma na liście, wybierz dostępną opcję Niestandardowy SAML; w istniejącej konfiguracji może być też dostępna opcja Niestandardowy OIDC.
Postępuj zgodnie z instrukcjami konfiguracji, aby utworzyć lub połączyć aplikację u dostawcy tożsamości.
Skopiuj do aplikacji dostawcy tożsamości adres URL SSO, identyfikator odbiorcy lub jednostki oraz inne wymagane wartości.
Ekrany różnią się w zależności od dostawcy. Użyj wartości wyświetlonych dla właściwej dzierżawy i połączenia; nie używaj ponownie wartości konfiguracyjnych z innej przestrzeni roboczej ani organizacji API.
Liczba możliwych do dodania połączeń z dostawcami tożsamości zależy od funkcji włączonych w dzierżawie i uprawnień administratora.
Kafelek aplikacji lub zakładka u dostawcy tożsamości musi korzystać z adresu URL logowania właściwego dla połączenia danego produktu. ChatGPT i Platforma API mogą używać różnych adresów URL. Jeśli połączenie ulegnie zmianie, zaktualizuj kafelek lub zakładkę.
Zresetowanie lub zastąpienie istniejącego połączenia może zmienić adresy URL SSO, wartości odbiorców, certyfikaty i zapisane zakładki logowania. Przed zastąpieniem działającego połączenia zaktualizuj aplikację dostawcy tożsamości i instrukcje dla użytkowników.
Skonfiguruj metadane dostawcy tożsamości
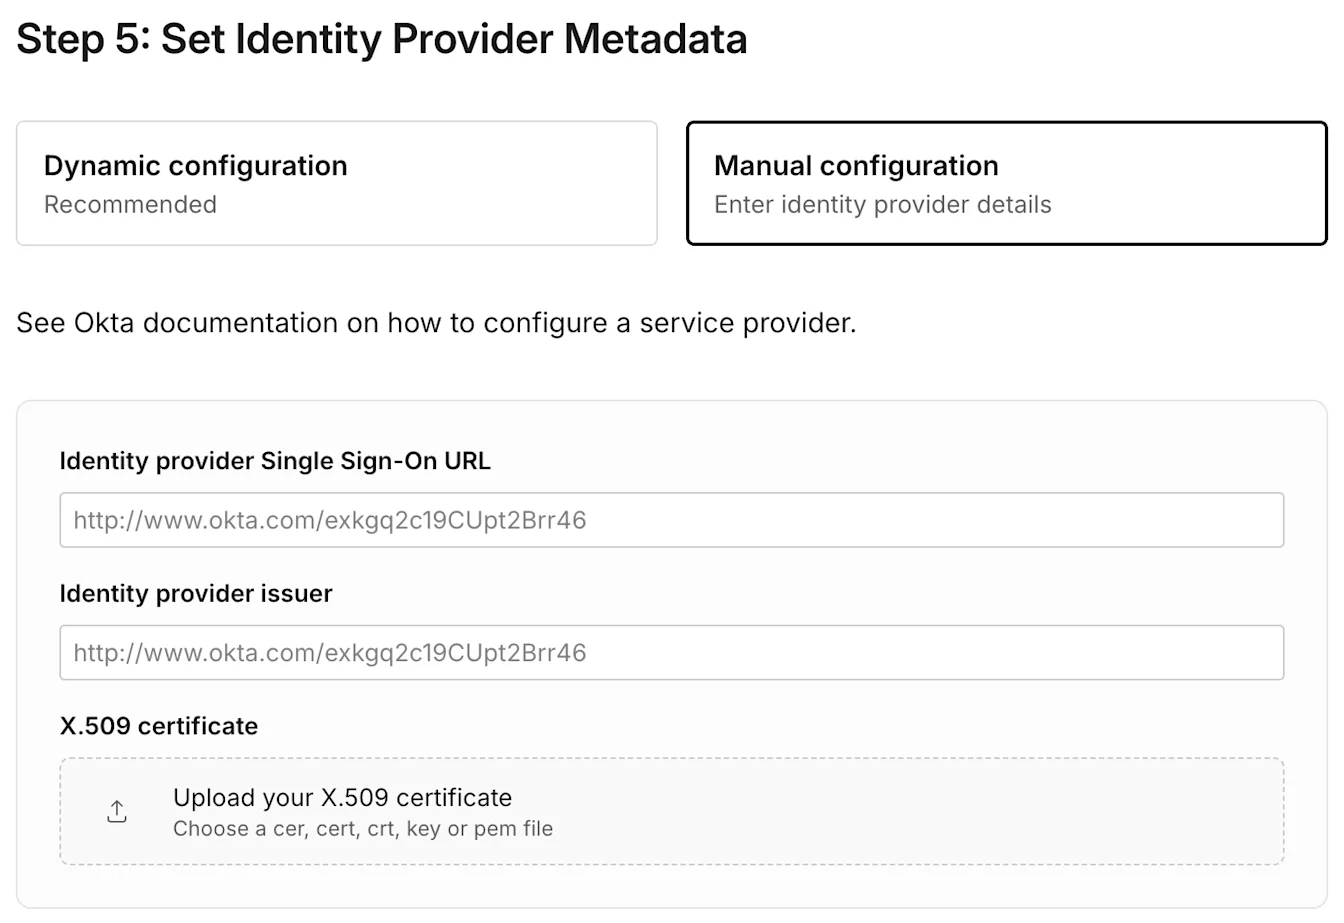
Użyj konfiguracji dynamicznej
Jeśli dostawca tożsamości udostępnia adres URL metadanych, wpisz go podczas konfiguracji. Metadane dostawcy zawierają obsługiwanego wystawcę, punkt końcowy logowania i szczegóły certyfikatu podpisującego.
Użyj konfiguracji ręcznej
Jeśli adres URL metadanych jest niedostępny, wpisz adres URL SSO dostawcy tożsamości, wystawcę i certyfikat podpisujący X.509 widoczne w konfiguracji dostawcy. Upewnij się, że certyfikat jest zgodny z certyfikatem używanym do podpisywania odpowiedzi SAML.
Mapuj atrybuty tożsamości użytkownika
Skonfiguruj dostawcę tożsamości tak, aby dla każdej osoby zwracał jeden stały podstawowy adres e-mail. Imię i nazwisko są opcjonalne, ale zalecane, jeśli dostawca je obsługuje.
Adres e-mail: wymagany. Musi wskazywać to samo konto OpenAI, którego dana osoba używa do korzystania z produktu.
Imię: opcjonalne, ale zalecane.
Nazwisko: opcjonalne, ale zalecane.
OpenAI nie odszyfrowuje zaszyfrowanych odpowiedzi ani asercji SAML. Wyślij niezaszyfrowaną odpowiedź i asercję SAML podpisane oczekiwanym certyfikatem X.509.
Użyj właściwego adresu e-mail konta
Jeśli dostawca tożsamości zwraca alias, inny adres e-mail lub więcej niż jedną deklarację adresu e-mail, OpenAI może dopasować niewłaściwe konto. Może wtedy wyglądać na to, że istniejące konto, historia czatów lub przestrzeń robocza zniknęły.
W przypadku Microsoft Entra ID sprawdź, czy deklaracja logowania używa adresu e-mail osoby, głównej nazwy użytkownika (UPN) czy preferred_username. Skonfiguruj mapowania SSO i SCIM tak, aby wskazywały właściwe istniejące konto OpenAI. Jeśli docelowy adres e-mail należy już do innego konta, przerwij i przed wprowadzeniem zmian skontaktuj się z pomocą techniczną OpenAI.
Koordynuj zmiany zarządzanych adresów e-mail
Zmiana deklaracji adresu e-mail u dostawcy tożsamości nie aktualizuje automatycznie istniejącego konta OpenAI. SCIM obejmujący całą dzierżawę nie może zmienić adresu e-mail istniejącego konta OpenAI. Jeśli firma lub szkoła korzysta z odpowiedniego połączenia SCIM na poziomie przestrzeni roboczej ChatGPT, przed zmianą deklaracji logowania zapytaj administratora, czy to połączenie umożliwia aktualizację istniejącego konta.
Przypisz użytkowników i potwierdź dostęp do produktu
Przypisz odpowiednie osoby lub grupy do aplikacji OpenAI u dostawcy tożsamości.
Upewnij się, że każda osoba ma też odpowiednie zaproszenie do przestrzeni roboczej ChatGPT, członkostwo w organizacji API lub rolę na koncie Ads.
Jeśli dzierżawa korzysta z SCIM, sprawdź synchronizowaną grupę i obsługiwane przypisanie jej do produktu.
Przeprowadź test z udziałem użytkownika należącego do konfigurowanego produktu lub konfigurowanej przestrzeni roboczej.
Przypisanie u dostawcy tożsamości może być wymagane do uwierzytelnienia, ale nie zaprasza tej osoby do wszystkich przestrzeni roboczych, nie przypisuje jej roli API ani nie przyznaje dostępu do konta reklamowego.
Wybierz zasady logowania dla każdego produktu

Po uaktywnieniu współdzielonego połączenia z dostawcą tożsamości sprawdź zasady każdego produktu widocznego w Konsoli administratora. Dostępny produkt może oferować opcje Wymagane, Opcjonalne lub Wyłączone.
| Produkt | Sposób stosowania zasad | Co należy sprawdzić |
|---|---|---|
| ChatGPT | Zasady obejmujące cały produkt mogą dotyczyć przestrzeni roboczych ChatGPT. Jeśli jest to obsługiwane, poszczególne przestrzenie robocze mogą mieć własne zasady. | Sprawdź właściwą przestrzeń roboczą, zaproszenie członka i ustawienie dotyczące tej przestrzeni. |
| Platforma API | Zasady logowania do Platformy API dotyczą połączonych organizacji API. Jeśli opcja Dostosuj według organizacji API jest dostępna, upoważniony administrator globalny może ustawić zasady właściwe dla poszczególnych organizacji API. | Sprawdź członkostwo w organizacji API oraz organizację API wybraną na Platformie API. |
| Ads Manager | Ads ma własne zasady logowania do produktu. | Upewnij się, że SSO w Ads jest włączone zgodnie z zamierzeniem, a dana osoba ma też właściwą rolę na koncie reklamowym. |
| Konsola administratora | Konsola administratora ma własne zasady logowania. | Przed wprowadzeniem wymogu SSO zabezpiecz dostęp co najmniej jednego upoważnionego administratora globalnego. |
Włączenie współdzielonego połączenia nie włącza automatycznie SSO dla każdego produktu. Jeśli zasady produktu mają wartość Wyłączone, użytkownicy nie mogą korzystać z SSO w tym produkcie. Potrzebują też odpowiedniego przypisania u dostawcy tożsamości i członkostwa w produkcie.
W konfiguracjach ChatGPT opcja SSO Wymagane dotyczy członków, których adres e-mail używa zweryfikowanej domeny objętej zasadami przestrzeni roboczej. Zaproszeni członkowie z innych domen nadal mogą korzystać z innej dozwolonej metody logowania. Jeśli wszyscy członkowie muszą używać firmowego SSO, zapytaj opiekuna konta o dostępne mechanizmy. Wyłączenie opcji Zezwalaj na zaproszenia z domen zewnętrznych ogranicza nowe zaproszenia, ale nie usuwa istniejących gości ani już wysłanych zaproszeń.
Zmiana zasad ChatGPT na Wymagane lub Wyłączone może wylogować objętych nią użytkowników. Przed zastosowaniem szerokich zasad sprawdź wyjątki dla przestrzeni roboczych i poinformuj użytkowników o zmianie.
Przetestuj połączenie i zastosuj właściwe zasady
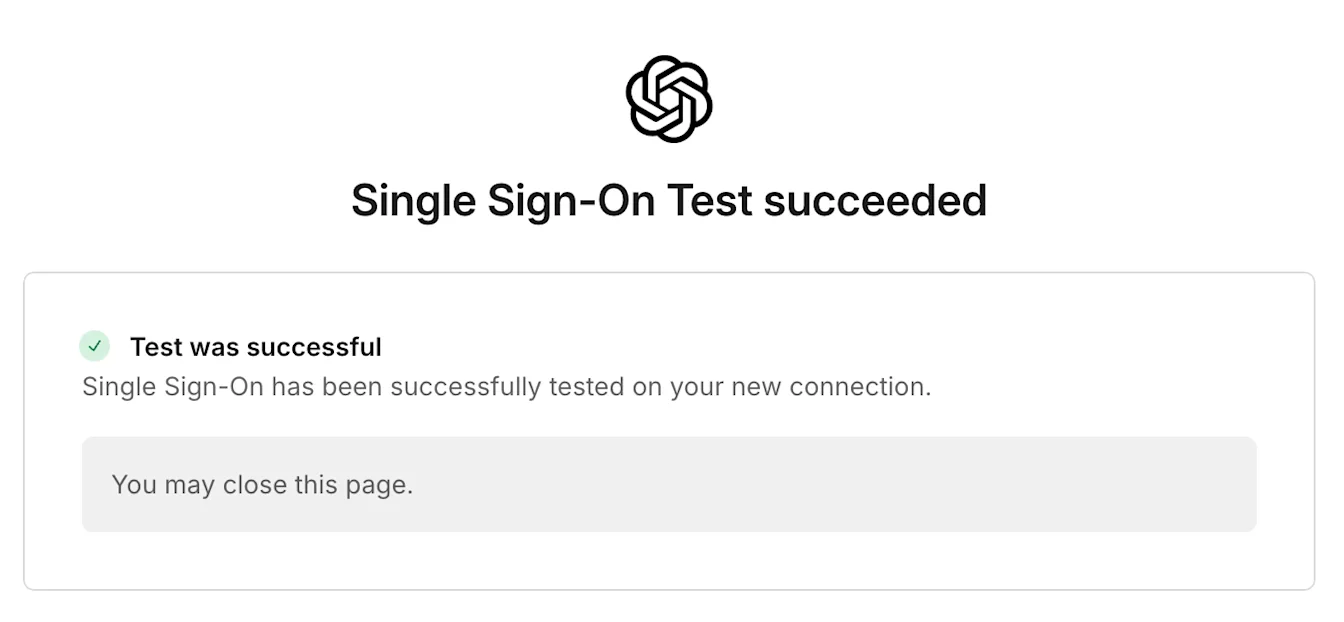
Wybierz Przetestuj logowanie jednokrotne lub równoważny krok testowy widoczny podczas konfiguracji.
Uwierzytelnij się u właściwego dostawcy tożsamości w prywatnym oknie przeglądarki.
Upewnij się, że użytkownik trafia do właściwej przestrzeni roboczej ChatGPT, organizacji API lub konta Ads.
Sprawdź wymagane zaproszenie, członkostwo lub rolę na koncie.
Sprawdź odpowiednie zasady logowania do produktu lub przestrzeni roboczej.
Zmień zasady na Wymagane dopiero po pomyślnym zakończeniu testów i zatwierdzeniu planu odzyskiwania dostępu administratora.
Rozwiązywanie problemów z logowaniem lub dostępem
Jeśli ktoś nie może się zalogować, sprawdź zweryfikowaną domenę, przypisanie u dostawcy tożsamości, deklarację adresu e-mail, certyfikat X.509, członkostwo w produkcie i odpowiednie zasady logowania do produktu. Pomyślne zalogowanie do dzierżawy nie gwarantuje dostępu do określonej przestrzeni roboczej, organizacji API ani konta Ads.
Informacje o błędach dotyczących poszczególnych produktów i sposobach odzyskiwania dostępu znajdziesz tutaj: Rozwiązywanie problemów z SSO, dostępem do przestrzeni roboczej i weryfikacją domeny. Jeśli nie możesz przywrócić dostępu administratora, skontaktuj się z pomocą techniczną OpenAI.