
O login único (SSO) permite que sua equipe faça login usando uma conta de trabalho existente. Sua configuração depende de a identidade ser gerenciada por um ambiente de trabalho seguro do ChatGPT Business, um tenant compartilhado da OpenAI ou uma organização independente qualificada da Plataforma de API.
Antes de começar, identifique o produto que você está configurando e o administrador que pode gerenciar suas configurações de identidade. Para uma introdução aos tenants e ao acesso a produtos, consulte Primeiros passos com a identidade e o acesso da OpenAI para ambientes de trabalho seguros gerenciados.
Escolha a configuração de SSO adequada para seu plano
| O que você precisa gerenciar | Quem pode fazer alterações | Por onde começar | O que você precisa saber |
|---|---|---|---|
| ChatGPT Enterprise ou Edu | Administrador global | Abra o Console de Administração e selecione as configurações de Acesso do seu tenant. | A conexão compartilhada do provedor de identidade pode ser aplicada a ambientes de trabalho seguros do ChatGPT compatíveis e a outros produtos elegíveis. Revise a política de login de cada produto separadamente. |
| ChatGPT Business independente | Proprietário do ambiente de trabalho seguro | Abra as configurações de Identidade e acesso do ambiente de trabalho seguro da sua empresa. | Use as configurações de identidade existentes do ambiente de trabalho seguro para SSO e verificação de domínio. Se estiverem no modo somente leitura, peça a um administrador global para gerenciar a conexão compartilhada do tenant. Para ver as etapas de configuração, consulte Configuração do login único para o ChatGPT Business. |
| Organização de API vinculada a um tenant | Administrador global | Comece nas configurações de identidade da Plataforma de API. Se os controles de SSO ou de domínio estiverem somente para leitura, siga o link para o Console de Administração. | Gerencie a conexão compartilhada e a política aplicável ao produto de API no Console de Administração. Os membros da API, os projetos, o faturamento e as configurações da organização da API permanecem na Plataforma de API. |
| Plataforma de Anúncios | Administrador global | Abra o Console de Administração e selecione o tenant e o produto de anúncios relevantes. | Ativar a conexão compartilhada não ativa automaticamente o SSO da Plataforma de Anúncios nem concede uma função na conta de anúncios. Para o fluxo específico da Plataforma de Anúncios, consulte Gerenciando identidade e acesso na Plataforma de Anúncios. |
Se suas configurações de identidade estiverem no modo somente leitura, isso geralmente significa que você está vendo um produto que agora usa a conexão compartilhada do tenant. Acesse o link para o Console de Administração em vez de configurar um segundo provedor de identidade.
Se um ambiente de trabalho seguro do ChatGPT mostrar Cloud Console ↗ ao lado das configurações de identidade somente leitura, use-o para abrir o Console de Administração. Peça a um administrador global autorizado para gerenciar a conexão compartilhada.
O SSO controla como os usuários fazem login. Convites, associação ao produto e funções de administrador permanecem separados.
Verifique seu acesso antes de começar
Confirme qual tenant da OpenAI, ambiente de trabalho seguro do ChatGPT, organização da API ou conta de anúncios você precisa gerenciar.
Confirme que você é um administrador global de uma conexão gerenciada pelo tenant ou o proprietário do ambiente de trabalho seguro de uma conexão independente do ChatGPT Business.
Verifique se sua assinatura ou seu plano de faturamento da API inclui o recurso de SSO relevante.
Confirme que você pode atualizar os registros DNS de um domínio controlado pela sua empresa ou instituição de ensino.
Confirme se você pode criar ou atualizar o aplicativo no seu provedor de identidade.
Identifique os usuários que precisam de acesso e quaisquer associações a produtos, convites ou conexões SCIM existentes.
A disponibilidade de SSO e as opções de provedores de identidade dependem do produto, do plano, do tenant e da configuração atual. Uma assinatura do ChatGPT não inclui automaticamente acesso à organização da API nem SSO da API.
Aplique políticas de segurança do provedor de identidade
Configure a autenticação multifator (MFA), as restrições de dispositivos e as regras de acesso condicional no seu provedor de identidade. Esses controles se aplicam quando alguém se autentica por meio desse provedor. Usuários que podem entrar de outra forma permitida podem não estar sujeitos às mesmas regras do provedor de identidade.
Proteja o acesso de administrador
Mantenha uma sessão de administrador autenticada aberta no seu navegador habitual.
Use uma janela privada ou anônima para testar o fluxo de login do provedor de identidade.
Deixe o SSO opcional enquanto você verifica a conexão e as contas afetadas, quando essa configuração estiver disponível.
Confirme se outro administrador autorizado ou um método de recuperação aprovado está disponível antes de selecionar Obrigatório ou Desativado, alterar uma conexão ou fazer a rotação de um certificado.
Não use Desativado como substituto de "não imposto": essa opção desativa o SSO para o produto selecionado e pode desconectar os usuários afetados.
Configure o SSO para o ChatGPT Business
O ChatGPT Business inclui SSO e verificação de domínio para um ambiente de trabalho seguro, ativo e pago. Um proprietário do ambiente de trabalho seguro configura uma conexão gerenciada de forma independente nas configurações existentes do ambiente de trabalho seguro do ChatGPT. Se as configurações forem somente leitura ou exibirem Cloud Console ↗, peça a um administrador global para gerenciar a conexão compartilhada do tenant. Para ver as etapas específicas do Business e os limites do plano, consulte Configurando o login único para o ChatGPT Business.As etapas de configuração restantes se aplicam a conexões de SSO gerenciadas pelo tenant e devem ser concluídas por um administrador global.
Abra as configurações de identidade do seu tenant
Entre no Console de Administração como administrador global.
Selecione o tenant da OpenAI que você precisa gerenciar.
Abra Acesso e analise Domínios, Login único (SSO) e todas as políticas de login de produtos disponíveis.
Se um ambiente de trabalho seguro do ChatGPT ou uma organização da Plataforma de API estiver vinculado ao mesmo tenant, sua própria página de identidade poderá estar somente para leitura e direcionar você para cá. A associação existente à organização da Plataforma de API, os projetos e o faturamento permanecem na Plataforma de API.
Verifique o domínio da empresa ou da escola
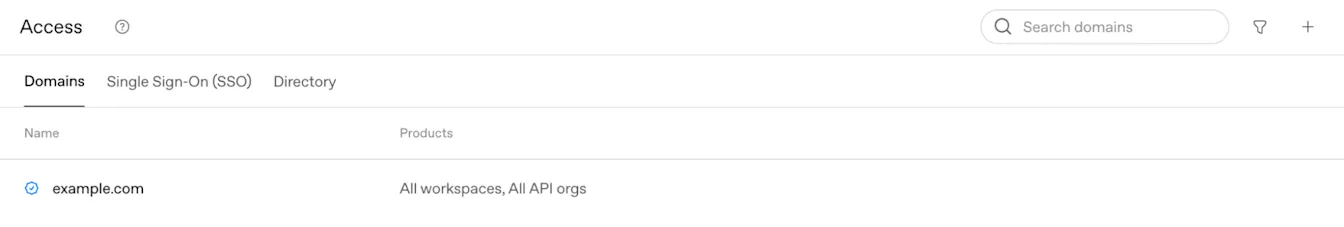
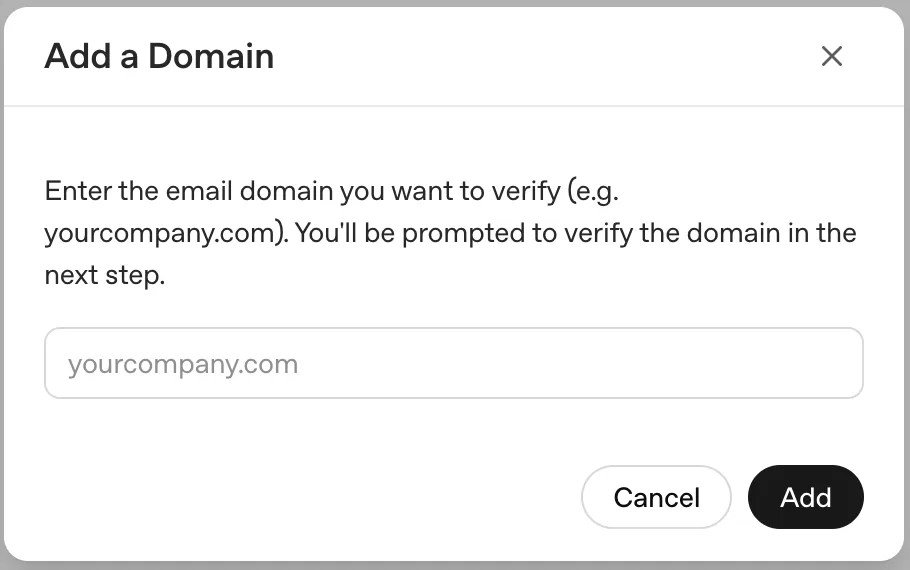
A verificação de domínio pode afetar o login, contas pessoais ou de API existentes, a migração de contas e alterações de e-mail. Revise os usuários e os produtos que usam o domínio antes de continuar.
Em Domínios, selecione o botão Adicionar (+).
Insira um domínio de e-mail que sua empresa ou instituição de ensino controla.
Copie o registro DNS TXT exibido no fluxo de configuração.
Adicione esse registro TXT à configuração de DNS público do domínio.
Volte para o Console de Administração e selecione Verificar domínio.
Confirme se o status do domínio é Verificado.
As alterações de DNS podem levar até 24 horas para se tornarem publicamente visíveis. Depois que o registro TXT aparecer, volte ao Console de Administração e selecione Verificar domínio. O fluxo de configuração permite até sete dias para concluir a verificação e é compatível com até 99 domínios verificados nos casos em que esse limite se aplica. Se outro tenant já tiver verificado o domínio, entre em contato com a equipe de contas da OpenAI ou com o Suporte antes de alterar a configuração existente.
Para verificação de domínio e elegibilidade de produtos, consulte Verificando seu domínio para identidade OpenAI.
Conecte seu provedor de identidade

Em Login único (SSO), selecione Configurar SSO.
Escolha um dos provedores exibidos, como Okta, Entra ou SAML personalizado, quando disponíveis.
Se o seu provedor não estiver na lista, selecione SAML personalizado quando essa opção estiver disponível. Uma configuração existente também pode oferecer OIDC personalizado.
Siga o fluxo de configuração para criar ou conectar o aplicativo ao seu provedor de identidade.
Copie o URL de SSO, o identificador de público ou de entidade e outros valores solicitados para o aplicativo do provedor de identidade.
As telas específicas de cada provedor diferem. Use os valores exibidos para seu tenant e sua conexão reais. Não reutilize valores de configuração de outro ambiente de trabalho seguro ou organização de API.
O número de conexões de provedores de identidade que você pode adicionar depende dos recursos habilitados do seu tenant e das permissões de administrador.
Um bloco de aplicativo ou favorito do provedor de identidade deve usar o URL de login específico da conexão para o produto correspondente. O ChatGPT e a Plataforma de API podem usar URLs diferentes. Atualize o bloco ou favorito se a conexão dele mudar.
Redefinir ou substituir uma conexão existente pode alterar URLs de SSO, valores de público-alvo, certificados e favoritos de login salvos. Atualize o aplicativo do provedor de identidade e as instruções para usuários antes de substituir uma conexão em funcionamento.
Configure os metadados do provedor de identidade
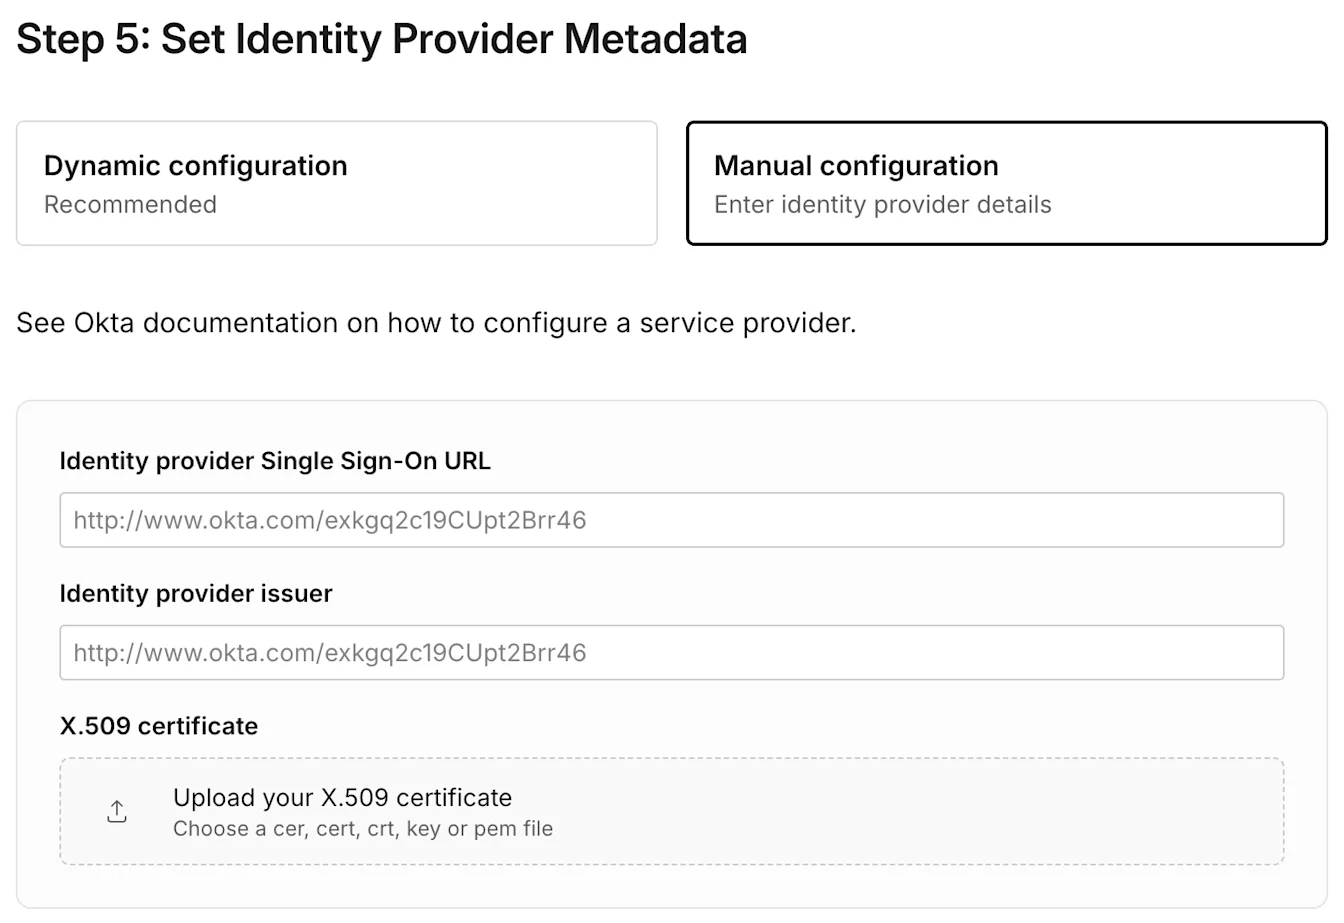
Use a configuração dinâmica
Quando o provedor de identidade oferecer um URL de metadados, insira esse URL no fluxo de configuração. Os metadados do provedor fornecem o emissor compatível, o endpoint de login e os detalhes do certificado de assinatura.
Use a configuração manual
Se uma URL de metadados não estiver disponível, insira a URL de SSO do provedor de identidade, a entidade emissora e o certificado de assinatura X.509 exibidos na configuração do seu provedor. Confirme se o certificado corresponde àquele usado para assinar a resposta SAML.
Mapeie os atributos de identidade do usuário
Configure seu provedor de identidade para retornar um endereço de e-mail principal estável para cada pessoa. Nome e sobrenome são opcionais, mas recomendados quando seu provedor oferece suporte a eles.
Endereço de e-mail: obrigatório. Ele deve identificar a mesma conta da OpenAI que o usuário usa para acessar o produto.
Nome: opcional, mas recomendado.
Sobrenome: opcional, mas recomendado.
A OpenAI não descriptografa respostas ou asserções SAML criptografadas. Envie uma resposta SAML e uma asserção não criptografadas, assinadas com o certificado X.509 esperado.
Use o e-mail correto da conta
Se o seu provedor de identidade retornar um alias, um e-mail diferente ou mais de uma declaração de e-mail, a OpenAI poderá associar a conta incorreta. Isso pode fazer com que uma conta existente, o histórico de conversas ou um ambiente de trabalho seguro pareça estar ausente.
Para o Microsoft Entra ID, verifique se a declaração de login usa o endereço de e-mail do usuário, o nome principal do usuário (UPN) ou preferred_username. Configure os mapeamentos de SSO e SCIM para identificar a conta existente da OpenAI pretendida. Se o e-mail de destino já pertencer a outra conta, pare e entre em contato com o Suporte da OpenAI antes de fazer alterações.
Coordene alterações de e-mail gerenciado
Alterar uma declaração de e-mail no provedor de identidade não atualiza automaticamente uma conta da OpenAI existente. O SCIM de todo o tenant não pode alterar o endereço de e-mail de uma conta da OpenAI existente. Se sua empresa ou escola usa uma conexão SCIM elegível no nível do ambiente de trabalho seguro do ChatGPT, pergunte ao administrador se essa conexão oferece suporte à atualização da conta existente antes de alterar a declaração de login.
Atribua usuários e confirme o acesso ao produto
Atribua os usuários ou grupos pretendidos ao aplicativo da OpenAI no seu provedor de identidade.
Confirme se cada usuário também tem o convite correto para o ambiente de trabalho seguro do ChatGPT, a associação à organização da API ou a função correta na conta de anúncios.
Se o seu tenant usa SCIM, verifique o grupo sincronizado e a respectiva atribuição de produto compatível.
Teste um usuário que pertença ao produto ou ambiente de trabalho seguro que você está configurando.
Uma atribuição no provedor de identidade pode ser necessária para a autenticação, mas não convida esse usuário para todos os ambientes de trabalho seguros, não atribui uma função de API nem concede acesso a uma conta de anúncios.
Escolha uma política de login para cada produto

Depois que a conexão compartilhada com o provedor de identidade estiver ativa, analise a política de cada produto que aparece no Console de Administração. Um produto disponível pode oferecer Obrigatório, Opcional ou Desativado.
| Produto | Como a política se aplica | O que verificar |
|---|---|---|
| ChatGPT | Uma política válida para todo o produto pode ser aplicada aos ambientes de trabalho seguros do ChatGPT. Quando houver suporte, ambientes de trabalho seguros individuais podem ter sua própria política. | Verifique o ambiente de trabalho seguro pretendido, o convite de membro e a configuração específica do ambiente de trabalho seguro. |
| Plataforma de API | A política de login da Plataforma de API se aplica a organizações de API vinculadas. Se Personalizar por organização de API estiver disponível, um administrador global autorizado poderá definir políticas específicas da organização de API. | Verifique a associação à organização da Plataforma de API e a organização da Plataforma de API selecionada na Plataforma de API. |
| Plataforma de Anúncios | A Plataforma de Anúncios tem sua própria política de login do produto. | Confirme se o SSO de anúncios está ativado conforme pretendido e se o usuário também tem a função correta na conta de anúncios. |
| Console de Administração | O Console de Administração tem sua própria política de login. | Proteja o acesso de pelo menos um administrador global autorizado antes de exigir SSO. |
Ativar a conexão compartilhada não habilita automaticamente o SSO para todos os produtos. Se a política de um produto estiver como Desativado, os usuários não poderão usar o SSO para esse produto. Os usuários também precisam ter a atribuição correta no provedor de identidade e ser membros do produto.
Para as configurações do ChatGPT, o SSO obrigatório se aplica aos membros cujo endereço de e-mail usa um domínio verificado abrangido pela política do ambiente de trabalho seguro. Membros convidados de outros domínios ainda poderão usar outro método de login permitido. Se todos os membros precisarem usar o SSO da empresa, pergunte à sua equipe de conta quais controles estão disponíveis. Desativar Permitir convites de domínios externos limita novos convites. Isso não remove convidados existentes nem convites já enviados.
Alterar uma política do ChatGPT para Obrigatório ou Desativado pode desconectar os usuários afetados. Revise as substituições do ambiente de trabalho seguro e comunique a alteração antes de aplicar uma política abrangente.
Teste a conexão e aplique a política correta
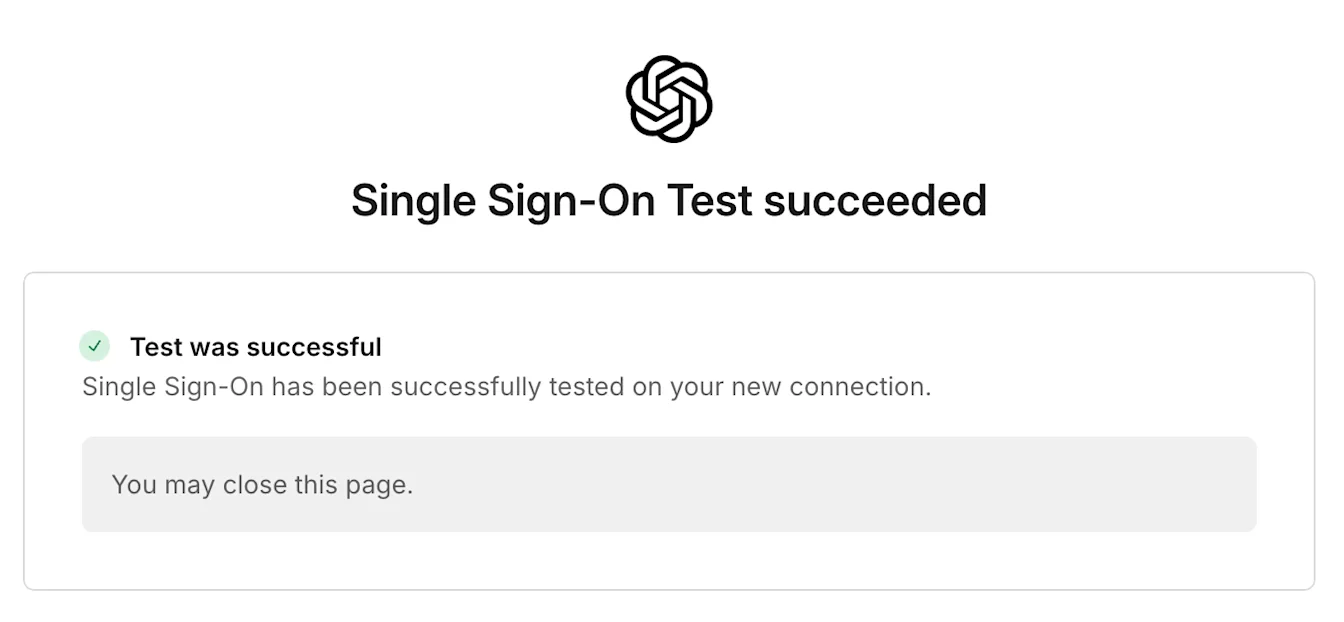
Selecione Testar logon único ou a etapa de teste equivalente exibida no fluxo de configuração.
Autentique-se com o provedor de identidade pretendido em uma janela privada do navegador.
Confirme se o usuário acessa o ambiente de trabalho seguro do ChatGPT, a organização da API ou a conta de anúncios corretos.
Verifique o convite, a associação ou a função da conta necessários.
Revise a política de login aplicável ao produto ou ao ambiente de trabalho seguro.
Altere a política para Obrigatório somente após testes bem-sucedidos e um plano de recuperação de administrador aprovado.
Solucione problemas de login ou acesso
Se alguém não conseguir fazer login, verifique o domínio verificado, a atribuição do provedor de identidade, a declaração de e-mail, o certificado X.509, a associação ao produto e a política de login aplicável ao produto. Um login bem-sucedido no tenant não garante acesso a um ambiente de trabalho seguro específico, a uma organização de API ou a uma conta de anúncios.
Para erros específicos do produto e etapas de recuperação, consulte Solução de problemas de SSO, acesso ao ambiente de trabalho seguro e verificação de domínio. Se não conseguir restaurar o acesso de administrador, entre em contato com o Suporte da OpenAI.