
Prezentare generală
Consola de administrare le permite administratorilor autorizați să gestioneze entitatea găzduită OpenAI și resursele produselor la care au acces în funcție de rol. Folosește Setări globale pentru gestionarea identității la nivelul întregii entități găzduite sau selectează un spațiu de lucru ChatGPT ori un cont de reclame pentru setările specifice produsului.
Elementele pe care le poți vedea depind de produsele, planul și rolurile tale de administrator. Pentru ChatGPT, interfața actualizată a consolei de administrare este disponibilă pentru spațiile de lucru Enterprise și Edu eligibile. Clienții care folosesc ChatGPT Business ca produs de sine stătător continuă să își administreze spațiul de lucru din setările existente ale spațiului de lucru ChatGPT.
Deschide consola de administrare și selectează o resursă

Conectează-te la consola de administrare cu contul OpenAI asociat entității tale găzduite.
Dacă ai acces la mai multe entități găzduite, selecteaz-o pe cea pe care vrei să o gestionezi.
Alege Setări globale pentru administrarea întregii entități găzduite sau selectează spațiul de lucru ChatGPT ori contul de reclame pe care vrei să îl gestionezi.
Deschide secțiunea disponibilă pentru sarcina ta, cum ar fi Acces, Utilizatori și grupuri, Analize sau Facturare.

O resursă apare doar dacă aparține entității găzduite selectate și rolul tău îți permite să o accesezi. Dacă o secțiune nu este disponibilă, verifică ce cont, entitate găzduită și rol de administrator ai selectat.
Dacă primești o invitație ca administrator global înainte de a avea un cont OpenAI, deschide consola de administrare și creează un cont cu adresa de e-mail la care ai primit invitația. În secțiunea Invitații în așteptare, selectează Acceptă. Alăturarea la entitatea găzduită nu îți oferă acces la un spațiu de lucru ChatGPT, la o organizație API sau la un cont de reclame.
Lista Utilizatori a entității găzduite nu este aceeași cu lista Membri a unui spațiu de lucru ChatGPT. Dacă lipsesc totaluri, un spațiu de lucru sau analize, verifică entitatea găzduită selectată și deschide direct spațiul de lucru. Cere echipei de asistență OpenAI sau echipei care se ocupă de contul tău să verifice o asociere neașteptată cu o entitate găzduită; nu crea o altă entitate găzduită sau un alt spațiu de lucru pentru a o înlocui.
Înțelegeți rolurile și limitele administratorilor
| Rol sau acces | Ce poate gestiona | Ce nu acordă |
|---|---|---|
| Administrator global | Setările de identitate compatibile pentru întreaga entitate găzduită, domeniile validate, conexiunile cu furnizorii de identitate, administrarea entității găzduite și crearea conturilor de publicitate eligibile. | Acces automat ca proprietar sau administrator la fiecare spațiu de lucru ChatGPT, organizație API sau cont Ads. |
| Manager de utilizatori (acolo unde este disponibil) | Utilizatorii și grupurile atribuite din entitatea găzduită, acolo unde este disponibil acest rol. | Posibilitatea de a atribui sau elimina administratori globali, de a modifica setările întregii entități găzduite ori de a administra alt produs. |
| Membru | Acces doar în citire la utilizatorii, grupurile, rolurile și resursele compatibile ale entității găzduite. | Posibilitatea de a modifica setările entității găzduite, de a gestiona utilizatori sau grupuri ori de a acorda roluri de administrator. |
| Administrator Ads | Permisiunea de a crea conturi de publicitate eligibile. | Acces automat la fiecare cont de publicitate existent. |
O persoană poate avea mai multe roluri, dar fiecare rol trebuie atribuit în propriul domeniu de aplicare. Pentru detalii despre rolurile din spațiul de lucru ChatGPT, consultați: Gestionarea membrilor, a rolurilor din spațiul de lucru și a licențelor. Rolul de Membru al unei entități găzduite este separat de calitatea de membru într-un spațiu de lucru ChatGPT.
Gestionați identitatea la nivelul entității găzduite
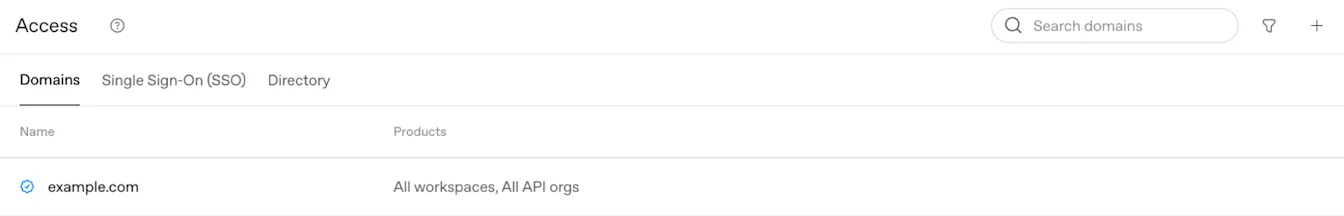
Examinați domeniile și setările de conectare
În Setări globale, deschideți Acces > Domenii pentru a examina starea verificării domeniilor și eligibilitatea produselor. Un domeniu verificat recent se poate aplica inițial tuturor spațiilor de lucru ChatGPT și organizațiilor API eligibile. Examinați asocierile rezultate și confirmați o metodă de recuperare pentru administratori înainte de a modifica cerințele de conectare.
Pentru verificarea domeniului și eligibilitatea produselor, consultați: Verificarea domeniului pentru identitatea OpenAI.
Proprietarul unui spațiu de lucru ChatGPT Business independent gestionează SSO și domeniile din setările de identitate existente ale spațiului de lucru. Dacă setările respective permit doar citirea sau afișează Consola cloud ↗, solicitați unui administrator global să gestioneze conexiunea comună a entității găzduite. Pentru configurarea Business și limitele planului, consultați: Configurarea autentificării unice pentru ChatGPT Business.
Alegeți cum se alătură utilizatorii
Crearea automată a conturilor și invitațiile pentru domenii externe sunt configurate pentru fiecare spațiu de lucru ChatGPT. Crearea automată a conturilor nu necesită SSO. Înainte de activare, examinați utilizarea locurilor, conturile personale existente și orice solicitare de migrare Enterprise sau Edu.
Pentru angajații cu conturi personale, Plus sau ChatGPT Pro, consultați: Integrarea angajaților cu conturi ChatGPT existente.
Verificați sincronizarea directorului și conexiunile existente
În Setări globale, deschideți Acces, apoi selectați Director pentru a examina opțiunile SCIM disponibile la nivelul entității găzduite și starea sincronizării. Conexiunile SCIM la nivelul entității găzduite și al produsului pot fi activate simultan. Totuși, nu puteți modifica o atribuire Acces la produse la nivelul entității găzduite pentru un spațiu de lucru sau o organizație API cât timp resursa respectivă are activat SCIM la nivel de produs. Coordonați orice migrare cu echipa dvs. de cont OpenAI înainte de a modifica o conexiune existentă.
Pentru configurarea directorului, atribuirea produselor și sincronizare, consultați: Aprovizionarea și gestionarea SCIM.
Gestionează accesul extern
Conectarea cu ChatGPT confirmă identitatea unui membru într-o aplicație. Accesul delegat îi permite membrului să autorizeze o aplicație să folosească anumite date și să efectueze acțiuni permise în numele său. Aprobarea organizației face posibil acest acces; fiecare membru trebuie în continuare să parcurgă procesul de autorizare al aplicației, în limitele propriilor permisiuni.
Un administrator global gestionează permisiunile aplicațiilor la nivel de organizație în secțiunea Acces extern din consola de administrare OpenAI. Selectează organizația pe care vrei să o configurezi.
Un proprietar sau administrator al unui spațiu de lucru ChatGPT, un administrator al unui cont de reclame sau un administrator HubSpot nu are automat permisiuni de administrator global.
Verifică autentificarea doar pentru confirmarea identității
Autentificarea pentru confirmarea identității și accesul delegat la date sunt permisiuni separate. Politicile existente de permitere sau refuz la nivelul întregii organizații și aprobările acordate aplicațiilor se aplică în continuare. Coloana Domenii de acces activate arată ce tipuri de acces sunt activate în prezent. Deschide o aplicație pentru a verifica opțiunile disponibile în secțiunea Domenii de acces.
Deschide Acces extern și selectează organizația dorită.
Selectează aplicația externă pe care vrei să o gestionezi. Dacă nu apare în listă, selectează Activează aplicații, găsește aplicația și selectează Activează pentru a o adăuga în listă. Apoi deschide aplicația pentru a-i configura permisiunile în secțiunea Domenii de acces.
În secțiunea Domenii de acces, verifică opțiunea Identitate, dacă este disponibilă.
Activează sau dezactivează Identitate dacă poți modifica starea comutatorului. Opțiunea Identitate este obligatorie pentru Site-uri ChatGPT și nu poate fi dezactivată aici. Dacă un comutator este controlat de altă setare, urmează instrucțiunile din detaliile aplicației.
Modificarea autentificării doar pentru confirmarea identității nu acordă acces la aplicațiile conectate sau la reclame. Verifică separat aceste permisiuni delegate.
Activează accesul la aplicațiile conectate pentru Site-uri
Site-uri ChatGPT poate solicita permisiunea de a folosi aplicațiile conectate ale fiecărui vizitator. De exemplu, un tablou de bord partajat poate prelua informații în timp real folosind contul și permisiunile existente ale vizitatorului conectat. În versiunea de previzualizare, accesul la aplicațiile conectate pentru Site-uri este dezactivat în mod implicit. Un administrator global trebuie să îl activeze.
Deschide Acces extern și selectează organizația dorită.
Selectează Site-uri ChatGPT.
În secțiunea Domenii de acces, activează Conectori. Opțiunea Identitate este obligatorie pentru Site-uri ChatGPT și nu poate fi dezactivată aici.
Verifică împreună cu administratorul spațiului de lucru dacă funcția de acces la aplicațiile conectate din Site-uri și aplicațiile pe care vrei să le folosești sunt disponibile în spațiul de lucru.
Cere unui membru să deschidă un site, să se conecteze cu ChatGPT, să verifice accesul solicitat și să autorizeze conexiunea.
Toate setările aplicabile ale organizației, ale spațiului de lucru și ale fiecărei aplicații trebuie să permită accesul. Se aplică și condițiile privind consimțământul membrului și permisiunile din aplicația-sursă.
Aprobarea la nivel de organizație acoperă toate site-urile ChatGPT actuale și viitoare. Fiecare vizitator autorizează accesul prin propriul cont. Activarea opțiunii nu oferă fiecărui site acces la datele conectate ale fiecărui membru.
Pentru setările spațiului de lucru, consultă: Gestionarea funcției Site-uri ChatGPT pentru spațiul tău de lucru.
Activează accesul la reclame pentru o aplicație
În versiunea de previzualizare, accesul aplicațiilor la reclame este dezactivat în mod implicit. Un administrator global trebuie să îl activeze.
Deschide Acces extern și selectează organizația care deține contul de reclame în cauză.
Selectează aplicația, de exemplu HubSpot. Dacă nu apare în listă, selectează Activează aplicații, găsește aplicația și selectează Activează pentru a o adăuga în listă. Apoi deschide aplicația pentru a-i configura permisiunile în secțiunea Domenii de acces.
În secțiunea Domenii de acces, activează Reclame dacă opțiunea este dezactivată.
Cere agentului de publicitate să revină la aplicație și să reîncerce sau să finalizeze conectarea la Reclame ChatGPT.
Agentul de publicitate verifică permisiunile solicitate și autorizează accesul în limitele permisiunilor sale existente pentru contul de reclame.
Aprobarea organizației și autorizarea de către agentul de publicitate sunt pași separați. Un agent de publicitate poate autoriza accesul doar în limitele propriilor permisiuni.
Pentru configurarea HubSpot, consultă: Configurarea Reclame ChatGPT în HubSpot.
Verifică sau modifică accesul
Deschide aplicația în Acces extern pentru a-i verifica sau modifica domeniile de acces. Dezactivează Reclame sau Conectori pentru a elimina accesul la datele respective fără a modifica Identitate. Opțiunea Dezactivează aplicația, atunci când este disponibilă, dezactivează toate domeniile de acces activate ale aplicației. Site-uri ChatGPT nu are opțiunea Dezactivează aplicația, deoarece Identitate este obligatorie. Modificările domeniilor de acces se salvează pe măsură ce le faci; așteaptă mesajul Accesul aplicației a fost actualizat. Dacă apare Confirmă modificarea, verifică trecerea de la permiterea tuturor aplicațiilor la permiterea doar a celor selectate; aplicațiile viitoare vor avea nevoie de aprobare individuală. Dacă o actualizare eșuează, reîmprospătează pagina și verifică setările curente înainte de a încerca din nou. Pentru Site-uri, administratorii spațiului de lucru pot verifica și ce aplicații conectate sunt disponibile în spațiul de lucru.
Depanează problemele de acces delegat
Dacă lipsește o opțiune, verifică dacă ai selectat organizația dorită, dacă funcția este disponibilă pentru aceasta și dacă ai permisiuni de administrator global.
Dacă un site nu poate folosi o aplicație, verifică aprobarea organizației, disponibilitatea în spațiul de lucru, setarea aplicației respective, conexiunea și consimțământul membrului, precum și permisiunile din aplicația-sursă.
Dacă un cont de reclame este marcat ca Restricționat la conectarea HubSpot, cere unui administrator global al organizației care deține contul să confirme că accesul HubSpot la Reclame este activat. Dacă organizația a aprobat HubSpot, dar contul este în continuare restricționat, contactează administratorul contului.
Dacă accesul la reclame este activat, dar conexiunea tot nu funcționează, verifică organizația, permisiunile agentului de publicitate pentru contul de reclame și pentru aplicație, precum și dacă procesul de autorizare a fost finalizat.
Când soliciți ajutor, menționează organizația, spațiul de lucru sau contul de reclame afectat, aplicația sau site-ul și mesajul de eroare.
Examinați utilizatorii, grupurile și accesul la produse
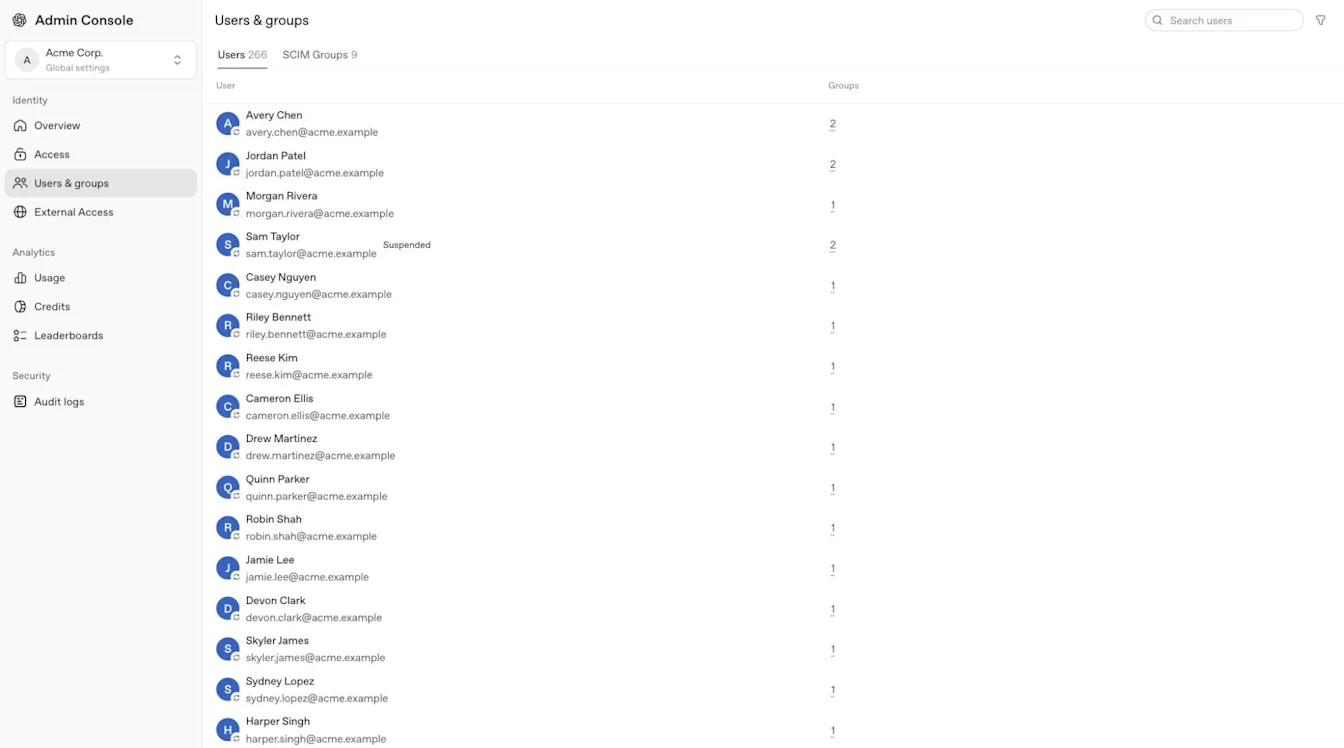
Accesați Utilizatori și grupuri și selectați Utilizatori pentru a găsi o persoană în entitatea găzduită selectată. Deschideți profilul persoanei și selectați Acces și roluri pentru a examina accesul la produse. În funcție de vizualizarea disponibilă, atribuirile directe pot apărea în secțiunea Roluri directe. Selectați Grupuri pentru a examina grupurile din care face parte persoana și Grupuri SCIM pentru a verifica grupurile sincronizate.
Pentru grupurile SCIM sincronizate la nivelul entității găzduite, opțiunea Acces la produse poate atribui spații de lucru ChatGPT și conturi de reclame compatibile. Entitățile găzduite Enterprise și Edu pot atribui grupuri sincronizate și organizațiilor API. Verificați grupul API corespunzător și apartenența la organizație în Platforma API. Examinați rolurile pentru contul de publicitate în contul de reclame selectat.
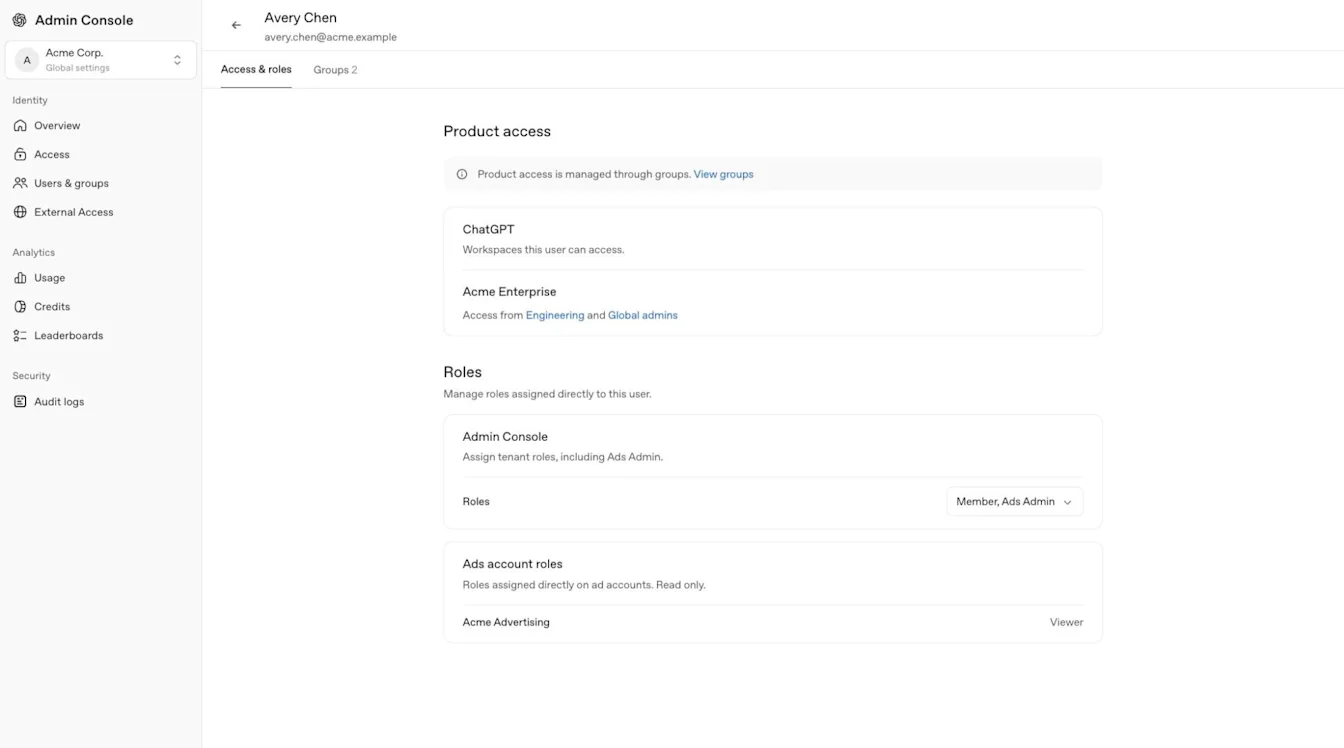
Înainte de a acorda acces, examinați atribuirile existente de produse și roluri ale grupului și folosiți rolul cu privilegiile minime necesare. Opțiunea Acces la produse la nivelul entității găzduite nu atribuie roluri personalizate pentru spațiul de lucru ChatGPT.
Un grup sincronizat este gestionat de furnizorul dvs. de identitate. Nu adăugați și nu eliminați membrii acestuia direct dintr-un produs. Gestionați membrii și grupurile spațiilor de lucru Enterprise și Edu în Consola de administrare, membrii și grupurile spațiilor de lucru Business în ChatGPT, membrii organizațiilor API în Platforma API, iar utilizatorii Ads în contul de publicitate corespunzător.
Pentru gestionarea grupurilor din spațiul de lucru și permisiunile delegate administratorilor de grup, selectați spațiul de lucru ChatGPT relevant și consultați Gestionarea grupurilor și a administratorilor de grup.
Prezența unui utilizator în Utilizatori nu îi acordă apartenență la toate resursele. SCIM la nivelul entității găzduite adaugă utilizatorii direct într-o organizație API atribuită, fără acceptarea unei invitații. Invitațiile pentru spațiile de lucru ChatGPT rămân separate. Invitațiile manuale rămân specifice spațiului de lucru ChatGPT, organizației API sau contului de reclame compatibil.
SCIM la nivelul entității găzduite gestionează apartenențele API pe care le creează sau le preia. Eliminarea ultimei atribuiri eligibile poate elimina una dintre aceste apartenențe, chiar dacă a fost adăugată inițial manual. Pentru verificările de configurare și de eliminare a accesului, consultați: Aprovizionarea și gestionarea SCIM.
Înțelegeți etichetele sursei utilizatorilor
Atunci când apare în lista de utilizatori sau în profilul entității găzduite, eticheta Sursă descrie modul în care înregistrarea utilizatorului a fost creată sau este gestionată.
| Etichetă | Semnificație |
|---|---|
| SCIM | Înregistrarea utilizatorului din entitatea găzduită este aprovizionată și gestionată prin furnizorul dvs. de identitate. |
| Manual | Înregistrarea utilizatorului din entitatea găzduită a fost creată sau invitată manual prin Consola de administrare. Unele vizualizări de profil pot afișa Personalizat. |
| Migrat | Înregistrarea utilizatorului din entitatea găzduită a fost transferată în Consola de administrare din sistemul anterior de gestionare a conturilor OpenAI. De exemplu, este posibil să fi fost creată pe baza apartenenței existente la un spațiu de lucru ChatGPT sau la o organizație API. |
Verificați accesul unui membru la modele
Testarea modelelor îi ajută pe administratori să înțeleagă de ce un membru poate sau nu poate utiliza un model. Este disponibilă administratorilor din ChatGPT Business, Enterprise, Healthcare și Edu. Accesul la Testarea modelelor nu oferă acces la alte setări pentru întreaga entitate găzduită.
Deschideți Consola de administrare și selectați spațiul de lucru ChatGPT pe care doriți să îl verificați.
Deschideți Modele, apoi selectați Testare.
Căutați membrul după nume sau e-mail.
Verificați accesul efectiv la modele, valorile implicite ale spațiului de lucru, permisiunile pentru modele, rolurile și preferințele membrului.
Rezultatele reflectă setările salvate. Testarea nu acordă acces la modele, nu modifică setările sau limitele de utilizare și nu înlocuiește tipul de licență, planul ori eligibilitatea membrului pentru spațiul de lucru.
Pentru disponibilitatea și limitele modelelor Enterprise și Edu, consultați: Modelele și limitele ChatGPT Enterprise și Edu.
Gestionați un cont Ads selectat
Selectați contul Ads dorit înainte de a verifica secțiunea Utilizatori și grupuri sau rolurile specifice contului. Un administrator global sau un administrator Ads poate crea conturi de publicitate; administratorul, membrul sau observatorul unui cont publicitar primește permisiuni pentru un anumit cont.
Pentru conectarea la Ads, rolurile contului și regulile de acces la director, consultați: Gestionarea identității și accesului pentru Manager de reclame.
Examinați analizele, jurnalele de audit, acreditările și facturarea
Analize
În funcție de rolul și planul dvs., secțiunea Analize poate include utilizarea ChatGPT sau Codex, utilizatorii activi, clasamentele, creditele și activitatea exportabilă. Intervalele de date disponibile și frecvența actualizării diferă în funcție de raport. Costurile estimate, dacă sunt afișate, sunt estimări pentru planificare, nu taxe confirmate sau facturi. Acolo unde opțiunea este disponibilă, un membru al spațiului de lucru își poate examina numai propria activitate, cu excepția cazului în care un rol separat îi acordă acces mai larg.
| Zonă de analiză | Interval istoric | Frecvență obișnuită de actualizare |
|---|---|---|
| Analiza creditelor ChatGPT și Codex | Până la 120 de zile. | Aproximativ o dată la 1–6 ore. |
| Analiza utilizării Codex | Până la 120 de zile. | Aproximativ o dată la 1–6 ore. |
| Analiza utilizării ChatGPT | Până la ultimele 12 luni. | Până la 48 de ore. |
Accesul la produsul Codex nu include automat și analizele. Acolo unde opțiunea este disponibilă, proprietarul unui spațiu de lucru poate acorda permisiunea Permiteți membrilor să administreze Codex printr-un rol personalizat. Astfel, utilizatorul primește acces la analizele compatibile privind utilizarea Codex pentru spațiul de lucru respectiv, fără a deveni administrator al spațiului de lucru sau administrator global.
Acolo unde opțiunea este disponibilă, analizele spațiului de lucru pot fi filtrate după grupuri sincronizate, cum ar fi un departament sau o echipă-pilot. Vizibilitatea grupurilor și accesul la analize depind de spațiul de lucru selectat și de rolul dvs. Respectați politicile de confidențialitate ale companiei sau instituției dvs. de învățământ.
Acolo unde sunt disponibile, costurile estimate folosesc tarifele spațiului de lucru selectat și reprezintă estimări pentru planificare, nu taxe confirmate. Factura emisă este documentul de facturare de referință. Pentru rapoarte ChatGPT mai detaliate, inclusiv activitatea eligibilă pentru GPT, proiecte sau abilități, folosiți setările de analiză ale spațiului de lucru selectat.
Jurnale de audit
Acolo unde opțiunea este disponibilă, un administrator global poate deschide Setări globale, apoi poate selecta Jurnale de audit din secțiunea Securitate pentru a examina activitatea administrativă la nivelul entității găzduite. Jurnalele de audit ale spațiului de lucru sunt separate și disponibile numai proprietarilor sau administratorilor eligibili ai spațiului de lucru. Dacă opțiunea Jurnale de audit lipsește, verificați entitatea găzduită sau spațiul de lucru selectat, rolul dvs. și disponibilitatea funcției.
Modificările efectuate prin interfața Codex Politici și configurații sunt înregistrate și în jurnalele de audit ale spațiului de lucru. Administratorii autorizați pot examina aceste jurnale în interfața de utilizare sau le pot prelua prin API de conformitate pentru a investiga modificările configurației.
Pentru cerințele de acces și preluarea jurnalelor, consultați: Platformă de conformitate OpenAI pentru clienții Enterprise și Edu.
Acreditări
Proprietarii și administratorii spațiului de lucru pot folosi Acreditări > Chei de administrator într-un spațiu de lucru ChatGPT eligibil pentru a gestiona cheile de administrator limitate la spațiul de lucru pentru API-urile de administrare compatibile. Rolul de administrator global nu acordă acces de unul singur. Cheile de administrator nu acordă acces la modele sau la inferența modelelor. Pentru configurare, permisiuni și gestionarea cheilor, consultați: Gestionarea cheilor de administrator în Consola de administrare. Acolo unde sunt disponibile, acreditările separate pentru conturile de serviciu Codex permit automatizarea. Pentru instrucțiuni de configurare, consultați: Crearea și gestionarea conturilor de serviciu Codex.
Facturare și agenți
Secțiunile disponibile pentru Facturare și gestionarea agenților depind de resursa selectată, plan și permisiuni. Accesul la facturarea unui spațiu de lucru sau produs nu acordă acces la altul.
Pentru spațiile de lucru Enterprise sau Edu eligibile, Facturare poate include Plan, Activitatea granturilor și Facturi. Facturarea este limitată la spațiul de lucru selectat, iar accesul la facturi poate necesita rolul de proprietar al spațiului de lucru.
Examinați limitele de utilizare ale spațiului de lucru
Pagina separată Limite de utilizare poate afișa Spațiu de lucru, Grupuri, Utilizatori și, dacă este disponibilă, opțiunea Solicitări în așteptare. Se aplică valoarea implicită a spațiului de lucru, cu excepția cazului în care o suprascriere eligibilă pentru un grup sau utilizator stabilește altă limită. Acolo unde este disponibilă, opțiunea Permiteți utilizatorilor să vadă utilizarea în credite și dolari modifică informațiile vizibile membrilor fără a schimba limitele de utilizare sau setările pentru depășiri.
Opțiunea Lunar (implicit) se resetează în prima zi a fiecărei luni calendaristice, conform UTC.
Opțiunea Aliniat cu ciclul de facturare se resetează conform perioadei lunare stabilite de ciclul de facturare al spațiului de lucru.
O suprascriere eligibilă pentru utilizator sau grup poate folosi Utilizare nelimitată atunci când această opțiune este disponibilă.
Eliminarea unei suprascrieri readuce utilizatorul sau grupul la următoarea limită moștenită aplicabilă.
Când o persoană atinge o limită aplicabilă, utilizarea eligibilă suplimentară poate fi întreruptă până la creșterea limitei sau începutul următoarei perioade de utilizare.
Examinați agenții spațiului de lucru
Acolo unde este disponibilă, zona pentru agenți le permite administratorilor autorizați să examineze agenții spațiului de lucru, activitatea asociată, aplicațiile conectate, fișierele de memorie, programările și analizele compatibile privind agenții. Accesul la agenți depinde de resursa selectată și de rolul de administrator.
Remediați problemele de acces sau resursele lipsă
Confirmați că v-ați conectat cu contul OpenAI corect și că ați selectat entitatea găzduită dorită.
Verificați dacă o activitate la nivelul întregii entități găzduite necesită rolul de administrator global sau de manager de utilizatori.
Verificați dacă resursa selectată necesită rolul de proprietar, administrator, administrator Ads sau un rol specific contului.
Finalizați orice autentificare SSO obligatorie înainte de a deschide o resursă protejată.
Gestionați în continuare membrii organizației API, proiectele și setările în Platforma API.
Contactați administratorul global sau echipa responsabilă de cont dacă o resursă ori o funcție așteptată rămâne indisponibilă.