
Hyrja e vetme (SSO) i lejon ekipit tuaj të hyjë duke përdorur një llogari ekzistuese pune. Konfigurimi varet nga fakti nëse identiteti menaxhohet nga një hapësirë pune e ChatGPT Business, një tenant i përbashkët i OpenAI apo një organizatë e pavarur dhe e kualifikuar e Platformës API.
Para se të filloni, përcaktoni produktin që po konfiguroni dhe administratorin që mund të menaxhojë cilësimet e tij të identitetit. Për një hyrje në tenantët dhe qasjen te produktet, shihni: Hapat e parë me identitetin dhe qasjen e OpenAI për hapësirat e menaxhuara të punës.
Zgjidhni konfigurimin e duhur të SSO-së për planin tuaj
| Çfarë duhet të menaxhoni | Kush mund të bëjë ndryshime | Ku të filloni | Çfarë duhet të dini |
|---|---|---|---|
| ChatGPT Enterprise ose Edu | administrator global | Hapni Konsolën e administratorit dhe zgjidhni cilësimet e Qasjes për tenantin tuaj. | Lidhja e përbashkët me ofruesin e identitetit mund të zbatohet për hapësirat e mbështetura të punës në ChatGPT dhe produkte të tjera të kualifikuara. Shqyrtoni veçmas politikën e hyrjes për çdo produkt. |
| ChatGPT Business i pavarur | pronar i hapësirës së punës | Hapni cilësimet e Identitetit dhe qasjes në hapësirën tuaj të punës Business. | Përdorni cilësimet ekzistuese të identitetit të hapësirës së punës për SSO-në dhe verifikimin e domenit. Nëse janë vetëm për lexim, kërkojini një administratori global të menaxhojë lidhjen e përbashkët të tenantit. Për konfigurimin, shihni: Konfigurimi i hyrjes së vetme për ChatGPT Business. |
| Organizatë API e lidhur me një tenant | administrator global | Filloni te cilësimet e identitetit të Platformës API. Nëse kontrollet e SSO-së ose të domenit janë vetëm për lexim, ndiqni lidhjen për te Konsola e administratorit. | Menaxhoni në Konsolën e administratorit lidhjen e përbashkët dhe politikën përkatëse të produktit API. Anëtarët, projektet, faturimi dhe cilësimet e organizatës API mbeten në Platformën API. |
| Ads Manager | administrator global | Hapni Konsolën e administratorit dhe zgjidhni tenantin përkatës dhe produktin Ads. | Aktivizimi i lidhjes së përbashkët nuk aktivizon automatikisht SSO-në e Ads dhe as nuk jep një rol në llogarinë e reklamave. Për procesin specifik të Ads, shihni: Menaxhimi i identitetit dhe qasjes për Ads Manager. |
Nëse cilësimet tuaja të identitetit janë vetëm për lexim, zakonisht po shikoni një produkt që tani përdor lidhjen e përbashkët të tenantit. Ndiqni lidhjen për te Konsola e administratorit, në vend që të konfiguroni një ofrues të dytë identiteti.
Nëse një hapësirë pune e ChatGPT shfaq Konsola në renë kompjuterike ↗ pranë cilësimeve të identitetit vetëm për lexim, përdoreni për të hapur Konsolën e administratorit. Kërkojini një administratori global të autorizuar të menaxhojë lidhjen e përbashkët.
SSO-ja kontrollon mënyrën se si hyjnë përdoruesit. Ftesat, anëtarësimi në produkte dhe rolet e administratorit mbeten të ndara.
Kontrolloni qasjen tuaj para se të filloni
Konfirmoni cilin tenant të OpenAI, hapësirë pune të ChatGPT, organizatë API ose llogari Ads duhet të menaxhoni.
Konfirmoni se jeni administrator global për një lidhje të menaxhuar nga tenanti ose pronar i hapësirës së punës për një lidhje të pavarur të ChatGPT Business.
Kontrolloni nëse abonimi ose plani juaj i faturimit të API-së përfshin funksionin përkatës të SSO-së.
Konfirmoni se mund të përditësoni regjistrimet DNS për një domen të kontrolluar nga kompania ose shkolla juaj.
Konfirmoni se mund ta krijoni ose përditësoni aplikacionin te ofruesi juaj i identitetit.
Identifikoni përdoruesit që kanë nevojë për qasje dhe çdo anëtarësim ekzistues në produkte, ftesë ose lidhje SCIM.
Disponueshmëria e SSO-së dhe opsionet e ofruesit të identitetit varen nga produkti, plani, tenanti dhe konfigurimi aktual. Një abonim në ChatGPT nuk përfshin automatikisht qasjen në organizatën API ose SSO-në e API-së.
Zbatoni politikat e sigurisë së ofruesit të identitetit
Konfiguroni autentikimin me shumë faktorë (MFA), kufizimet e pajisjeve dhe rregullat e qasjes së kushtëzuar te ofruesi juaj i identitetit. Këto kontrolle zbatohen kur dikush autentikohet përmes atij ofruesi. Përdoruesit që mund të hyjnë në një mënyrë tjetër të lejuar mund të mos mbulohen nga të njëjtat rregulla të ofruesit të identitetit.
Mbroni qasjen e administratorit
Mbani hapur një sesion të autentikuar administratori në shfletuesin tuaj të zakonshëm.
Përdorni një dritare private ose të fshehtë për të testuar procesin e hyrjes përmes ofruesit të identitetit.
Lëreni SSO-në si Opsionale ndërsa verifikoni lidhjen dhe llogaritë e prekura, kur ky cilësim është i disponueshëm.
Para se të zgjidhni E detyrueshme ose Çaktivizuar, të ndryshoni një lidhje apo të zëvendësoni një certifikatë, konfirmoni se disponohet një administrator tjetër i autorizuar ose një mënyrë e miratuar rikuperimi.
Mos e përdorni Çaktivizuar si zëvendësim për «jo e detyrueshme»: kjo çaktivizon SSO-në për produktin e zgjedhur dhe mund t'i nxjerrë përdoruesit e prekur nga llogaria.
Konfiguroni SSO-në për ChatGPT Business
ChatGPT Business përfshin SSO-në dhe verifikimin e domenit për një hapësirë pune aktive dhe me pagesë. Pronari i hapësirës së punës konfiguron një lidhje të menaxhuar në mënyrë të pavarur në cilësimet ekzistuese të hapësirës së punës në ChatGPT. Nëse cilësimet janë vetëm për lexim ose shfaqin Konsola në renë kompjuterike ↗, kërkojini një administratori global të menaxhojë lidhjen e përbashkët të tenantit. Për hapat dhe kufijtë e planit specifikë për Business, shihni: Konfigurimi i hyrjes së vetme për ChatGPT Business.
Hapat e mbetur të konfigurimit zbatohen për lidhjet SSO të menaxhuara nga tenanti dhe duhet të përfundohen nga një administrator global.
Hapni cilësimet e identitetit të tenantit tuaj
Hyni në Konsolën e administratorit si administrator global.
Zgjidhni tenantin e OpenAI që duhet të menaxhoni.
Hapni Qasja dhe shqyrtoni Domenet, Hyrja e vetme (SSO) dhe çdo politikë të disponueshme të hyrjes në produkte.
Nëse një hapësirë pune e ChatGPT ose një organizatë e Platformës API është e lidhur me të njëjtin tenant, faqja e saj e identitetit mund të jetë vetëm për lexim dhe t'ju drejtojë këtu. Anëtarësimet ekzistuese në organizatën API, projektet dhe faturimi mbeten në Platformën API.
Verifikoni domenin e një kompanie ose shkolle
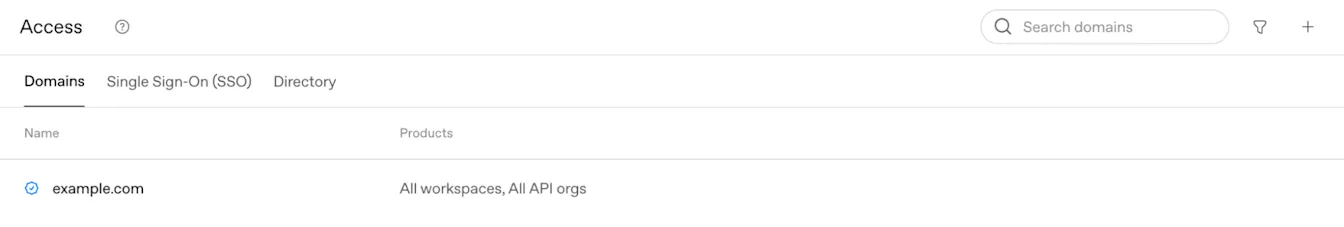
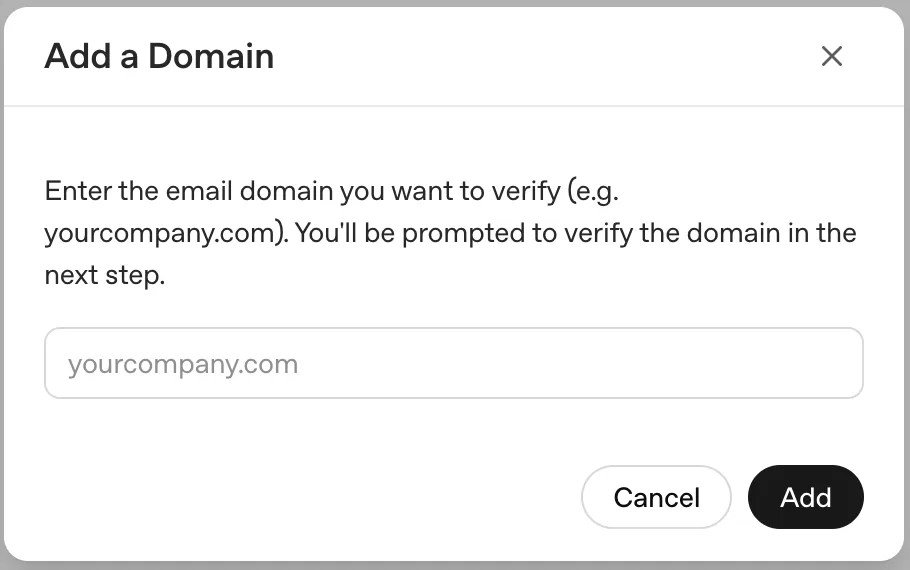
Verifikimi i domenit mund të ndikojë te hyrja, llogaritë ekzistuese personale ose API, migrimi i llogarive dhe ndryshimet e emailit. Para se të vazhdoni, shqyrtoni personat dhe produktet që përdorin domenin.
Te Domenet, zgjidhni butonin e shtimit (+).
Vendosni një domen emaili të kontrolluar nga kompania ose shkolla juaj.
Kopjoni regjistrimin DNS TXT që shfaqet gjatë konfigurimit.
Shtojeni atë regjistrim TXT në konfigurimin publik DNS të domenit.
Kthehuni te Konsola e administratorit dhe zgjidhni Kontrollo domenin.
Konfirmoni se statusi i domenit është I verifikuar.
Mund të duhen deri në 24 orë që ndryshimet në DNS të bëhen publike. Pasi të shfaqet regjistrimi TXT, kthehuni te Konsola e administratorit dhe zgjidhni Kontrollo domenin. Procesi i konfigurimit lejon deri në 7 ditë për përfundimin e verifikimit dhe mbështet deri në 99 domene të verifikuara, aty ku zbatohet ky kufi. Nëse një tenant tjetër e ka verifikuar tashmë domenin, kontaktoni ekipin e llogarisë suaj në OpenAI ose Mbështetjen para se të ndryshoni konfigurimin ekzistues.
Për verifikimin e domenit dhe kualifikimin e produktit, shihni: Verifikimi i domenit tuaj për identitetin e OpenAI.
Lidhni ofruesin tuaj të identitetit

Te Hyrja e vetme (SSO), zgjidhni Konfiguro SSO-në.
Zgjidhni një nga ofruesit e shfaqur, si Okta, Entra ose SAML i personalizuar, kur është i disponueshëm.
Nëse ofruesi juaj nuk renditet, zgjidhni SAML i personalizuar kur ofrohet; një konfigurim ekzistues mund të ofrojë edhe OIDC të personalizuar.
Ndiqni procesin e konfigurimit për të krijuar ose lidhur aplikacionin te ofruesi juaj i identitetit.
Kopjoni URL-në e SSO-së, identifikuesin e audiencës ose të entitetit dhe vlerat e tjera të kërkuara në aplikacionin e ofruesit të identitetit.
Ekranet ndryshojnë sipas ofruesit. Përdorni vlerat e shfaqura për tenantin dhe lidhjen tuaj aktuale; mos ripërdorni vlera konfigurimi nga një hapësirë tjetër pune ose organizatë API.
Numri i lidhjeve me ofruesit e identitetit që mund të shtoni varet nga funksionet e aktivizuara të tenantit dhe lejet e administratorit.
Pllaka ose faqeshënuesi i aplikacionit të ofruesit të identitetit duhet të përdorë URL-në e hyrjes specifike për lidhjen e produktit të vet. ChatGPT dhe Platforma API mund të përdorin URL të ndryshme; përditësoni pllakën ose faqeshënuesin nëse ndryshon lidhja.
Rivendosja ose zëvendësimi i një lidhjeje ekzistuese mund të ndryshojë URL-të e SSO-së, vlerat e audiencës, certifikatat dhe faqeshënuesit e ruajtur të hyrjes. Përditësoni aplikacionin e ofruesit të identitetit dhe udhëzimet për përdoruesit para se të zëvendësoni një lidhje funksionale.
Konfiguroni metadatat e ofruesit të identitetit
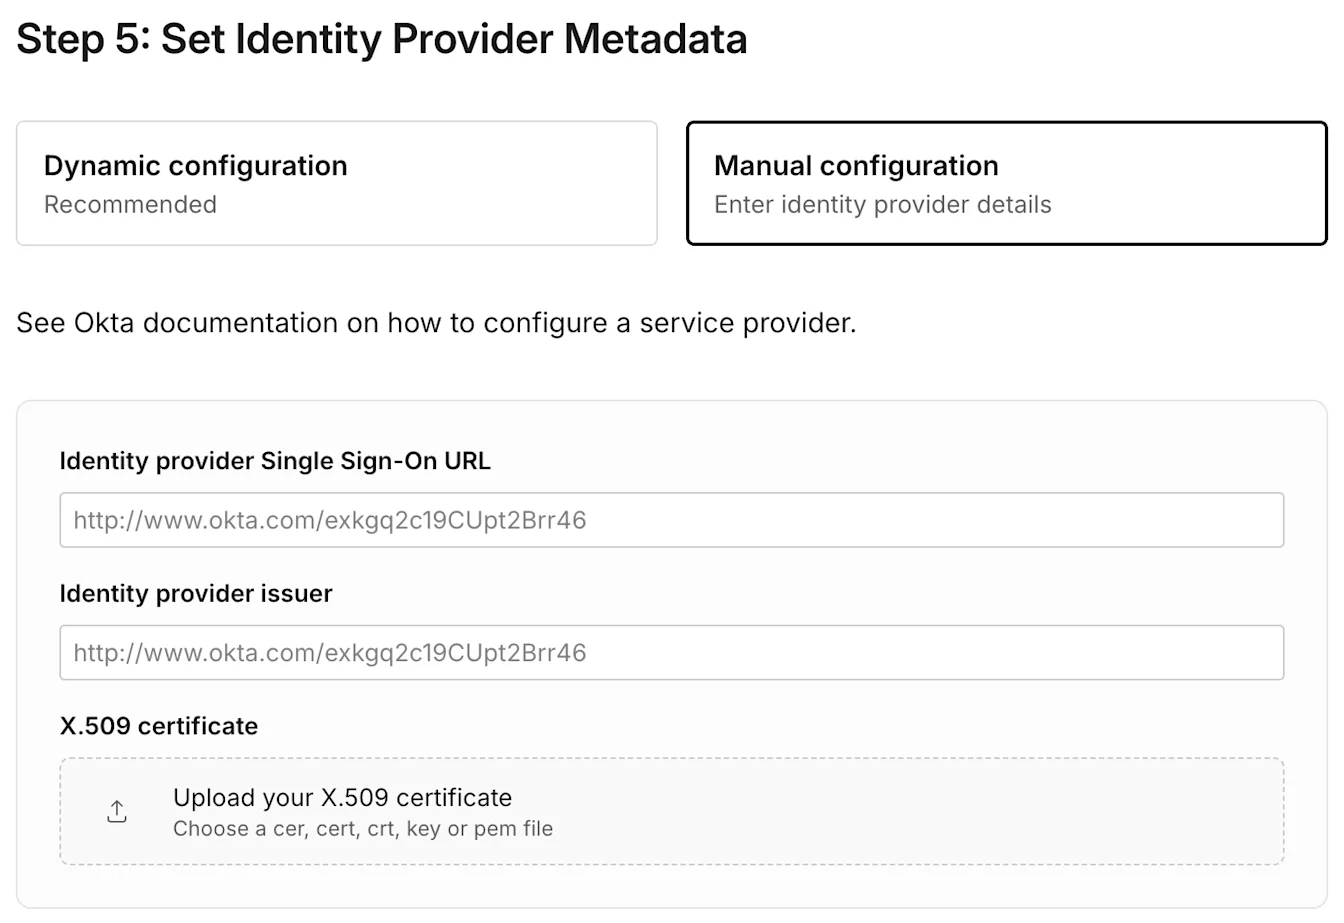
Përdorni konfigurimin dinamik
Kur ofruesi juaj i identitetit ofron një URL metadatash, vendoseni atë URL gjatë konfigurimit. Metadatat e ofruesit japin hollësitë e mbështetura për lëshuesin, pikën fundore të hyrjes dhe certifikatën e nënshkrimit.
Përdorni konfigurimin manual
Nëse nuk disponohet një URL metadatash, vendosni URL-në e SSO-së së ofruesit të identitetit, lëshuesin dhe certifikatën e nënshkrimit X.509 që shfaqen në konfigurimin e ofruesit tuaj. Konfirmoni se certifikata përputhet me atë që përdoret për të nënshkruar përgjigjen SAML.
Përcaktoni atributet e identitetit të përdoruesit
Konfiguroni ofruesin tuaj të identitetit që të kthejë një adresë kryesore dhe të qëndrueshme emaili për çdo person. Emri dhe mbiemri janë opsionalë, por rekomandohen kur ofruesi juaj i mbështet.
Adresa e emailit: E detyrueshme. Ajo duhet të identifikojë të njëjtën llogari OpenAI që personi përdor për qasjen te produkti.
Emri: Opsional, por rekomandohet.
Mbiemri: Opsional, por rekomandohet.
OpenAI nuk i deshifron përgjigjet ose pohimet e enkriptuara SAML. Dërgoni një përgjigje dhe pohim SAML të paenkriptuar, të nënshkruar me certifikatën e pritshme X.509.
Përdorni emailin e saktë të llogarisë
Nëse ofruesi juaj i identitetit kthen një pseudonim, një email tjetër ose më shumë se një pretendim emaili, OpenAI mund të përputhë llogarinë e gabuar. Kjo mund të bëjë që një llogari ekzistuese, historiku i bisedave ose hapësira e punës të duket sikur mungon.
Për Microsoft Entra ID, kontrolloni nëse pretendimi i hyrjes përdor adresën e emailit të personit, emrin kryesor të përdoruesit (UPN) apo preferred_username. Konfiguroni përcaktimet e SSO-së dhe SCIM-it për të identifikuar llogarinë ekzistuese të synuar të OpenAI. Nëse emaili i destinacionit i përket tashmë një llogarie tjetër, ndaloni dhe kontaktoni Mbështetjen e OpenAI para se të bëni ndryshime.
Bashkërendoni ndryshimet e menaxhuara të emailit
Ndryshimi i një pretendimi emaili te ofruesi i identitetit nuk përditëson automatikisht një llogari ekzistuese të OpenAI. SCIM-i në nivel tenanti nuk mund ta ndryshojë adresën e emailit në një llogari ekzistuese të OpenAI. Nëse kompania ose shkolla juaj përdor një lidhje të kualifikuar SCIM në nivelin e hapësirës së punës në ChatGPT, para se të ndryshoni pretendimin e hyrjes pyetni administratorin nëse ajo lidhje mbështet përditësimin e llogarisë ekzistuese.
Caktoni përdoruesit dhe konfirmoni qasjen te produkti
Caktoni personat ose grupet e synuara tek aplikacioni OpenAI në ofruesin tuaj të identitetit.
Konfirmoni se çdo person ka edhe ftesën e duhur për hapësirën e punës në ChatGPT, anëtarësimin në organizatën API ose rolin në llogarinë Ads.
Nëse tenanti juaj përdor SCIM, verifikoni grupin e sinkronizuar dhe caktimin e mbështetur të produktit.
Testoni një përdorues që i përket produktit ose hapësirës së punës që po konfiguroni.
Caktimi nga ofruesi i identitetit mund të kërkohet për autentikim, por ai nuk e fton personin në çdo hapësirë pune, nuk i cakton një rol API dhe as nuk i jep qasje në një llogari reklamash.
Zgjidhni një politikë hyrjeje për çdo produkt

Pasi lidhja e përbashkët me ofruesin e identitetit të jetë aktive, shqyrtoni në Konsolën e administratorit politikën për çdo produkt të shfaqur. Një produkt i disponueshëm mund të ofrojë E detyrueshme, Opsionale ose Çaktivizuar.
| Produkti | Si zbatohet politika | Çfarë duhet të kontrolloni |
|---|---|---|
| ChatGPT | Një politikë për të gjithë produktin mund të zbatohet për hapësirat e punës në ChatGPT. Aty ku mbështetet, hapësirat individuale të punës mund të kenë politikën e tyre. | Verifikoni hapësirën e synuar të punës, ftesën e anëtarit dhe cilësimin specifik të hapësirës së punës. |
| Platforma API | Politika e hyrjes në Platformën API zbatohet për organizatat API të lidhura. Nëse disponohet Personalizo sipas organizatës API, një administrator global i autorizuar mund të caktojë politika specifike për organizatat API. | Verifikoni anëtarësimin në organizatën API dhe organizatën API të zgjedhur në Platformën API. |
| Ads Manager | Ads ka politikën e vet të hyrjes në produkt. | Verifikoni që SSO-ja e Ads është aktivizuar siç synohet dhe që personi ka edhe rolin e duhur në llogarinë e reklamave. |
| Konsola e administratorit | Konsola e administratorit ka politikën e vet të hyrjes. | Mbroni qasjen për të paktën një administrator global të autorizuar para se ta bëni SSO-në të detyrueshme. |
Aktivizimi i lidhjes së përbashkët nuk e aktivizon automatikisht SSO-në për çdo produkt. Nëse politika e një produkti është Çaktivizuar, përdoruesit nuk mund ta përdorin SSO-në për atë produkt. Përdoruesve u duhen gjithashtu caktimi i duhur nga ofruesi i identitetit dhe anëtarësimi në produkt.
Për konfigurimet e ChatGPT, SSO-ja E detyrueshme zbatohet për anëtarët, adresa e emailit e të cilëve përdor një domen të verifikuar që mbulohet nga politika e hapësirës së punës. Anëtarët e ftuar nga domene të tjera mund të përdorin ende një mënyrë tjetër të lejuar hyrjeje. Nëse çdo anëtar duhet të përdorë SSO-në e kompanisë, pyetni ekipin e llogarisë suaj se cilat kontrolle disponohen. Çaktivizimi i Lejo ftesat nga domene të jashtme kufizon ftesat e reja; ai nuk heq vizitorët ekzistues ose ftesat e dërguara tashmë.
Ndryshimi i politikës së ChatGPT në E detyrueshme ose Çaktivizuar mund t'i nxjerrë përdoruesit e prekur nga llogaria. Shqyrtoni përjashtimet e hapësirës së punës dhe njoftoni për ndryshimin para se të zbatoni një politikë të gjerë.
Testoni lidhjen dhe zbatoni politikën e duhur
Zgjidhni Testo hyrjen e vetme ose hapin përkatës të testimit që shfaqet gjatë konfigurimit.
Autentikohuni me ofruesin e synuar të identitetit në një dritare private të shfletuesit.
Konfirmoni se përdoruesi arrin te hapësira e duhur e punës në ChatGPT, organizata API ose llogaria Ads.
Verifikoni ftesën, anëtarësimin ose rolin e kërkuar në llogari.
Shqyrtoni politikën përkatëse të hyrjes në produkt ose hapësirë pune.
Ndryshojeni politikën në E detyrueshme vetëm pas testimit me sukses dhe miratimit të një plani rikuperimi për administratorin.
Zgjidhni problemet e hyrjes ose qasjes
Nëse dikush nuk mund të hyjë, kontrolloni domenin e verifikuar, caktimin nga ofruesi i identitetit, pretendimin e emailit, certifikatën X.509, anëtarësimin në produkt dhe politikën përkatëse të hyrjes në produkt. Hyrja me sukses në tenant nuk garanton qasje në një hapësirë pune, organizatë API ose llogari Ads të caktuar.
Për gabimet dhe hapat e rikuperimit specifikë për produktin, shihni: Zgjidhja e problemeve me SSO-në, qasjen në hapësirën e punës dhe verifikimin e domenit. Nëse nuk mund ta riktheni qasjen e administratorit, kontaktoni Mbështetjen e OpenAI.