
Översikt
I administratörskonsolen hanterar behöriga administratörer sin OpenAI-klientorganisation och de produktresurser som deras roll ger dem åtkomst till. Använd Globala inställningar för identitetshantering i hela klientorganisationen, eller välj en ChatGPT-arbetsyta eller ett annonskonto för produktspecifika inställningar.
Vad du kan se beror på dina produkter, ditt abonnemang och dina administratörsroller. Utöver Arbetsyteinställningar i ChatGPT kan behöriga ägare och administratörer hantera tillgängliga inställningar för arbetsytan i administratörskonsolen. Välj den arbetsyta du vill hantera. För vissa arbetsytor öppnas administratörskonsolen automatiskt när du väljer Arbetsyteinställningar. Vilka sidor och åtgärder som är tillgängliga beror på arbetsytans abonnemang, miljö och behörigheter.
Öppna administratörskonsolen och välj en resurs

Logga in på administratörskonsolen med det OpenAI-konto som är kopplat till din klientorganisation.
Om du har åtkomst till fler än en klientorganisation väljer du den du vill hantera.
Välj Globala inställningar för att administrera hela klientorganisationen, eller välj den ChatGPT-arbetsyta eller det Ads-konto du vill hantera.
Öppna det tillgängliga avsnitt som passar din uppgift, till exempel Åtkomst, Användare och grupper, Analys eller Fakturering.

En resurs visas bara om den tillhör den valda klientorganisationen och din roll ger dig åtkomst till den. Om ett avsnitt inte är tillgängligt kontrollerar du vilket konto, vilken klientorganisation och vilken administratörsroll som har valts.
Om du bjuds in som global administratör innan du har ett OpenAI-konto öppnar du administratörskonsolen och skapar ett konto med den e-postadress som inbjudan skickades till. Under Väntande inbjudningar väljer du Acceptera. Att gå med i klientorganisationen ger dig inte åtkomst till en ChatGPT-arbetsyta, en API-organisation eller ett Ads-konto.
Klientorganisationens lista över Användare är inte samma sak som en ChatGPT-arbetsytas lista över Medlemmar. Om antalsuppgifter, en arbetsyta eller analysdata saknas kontrollerar du vilken klientorganisation som har valts och öppnar själva arbetsytan. Be OpenAI:s support eller ditt kundteam att kontrollera en oväntad koppling till en klientorganisation. Skapa inte en ny klientorganisation eller arbetsyta som ersättning.
Förstå administratörsroller och deras avgränsningar
| Roll eller åtkomst | Vad den kan hantera | Vad den inte ger åtkomst till |
|---|---|---|
| Global administratör | Kompatibla identitetsinställningar för hela klientorganisationen, verifierade domäner, anslutningar till identitetsleverantörer, administration av klientorganisationen och skapande av berättigade annonskonton. | Automatisk åtkomst som ägare eller administratör till alla ChatGPT-arbetsytor, API-organisationer eller Ads-konton. |
| Användaradministratör (där rollen är tillgänglig) | Tilldelade användare och grupper i klientorganisationen, där rollen är tillgänglig. | Möjligheten att tilldela eller ta bort globala administratörer, ändra inställningar för hela klientorganisationen eller administrera en annan produkt. |
| Medlem | Skrivskyddad åtkomst till kompatibla användare, grupper, roller och resurser i klientorganisationen. | Möjligheten att ändra klientorganisationens inställningar, hantera användare eller grupper eller tilldela administratörsroller. |
| Ads-administratör | Behörighet att skapa berättigade annonskonton. | Automatisk åtkomst till alla befintliga annonskonton. |
En person kan ha flera roller, men varje roll måste tilldelas inom sitt eget omfång. Mer information om roller på ChatGPT-arbetsytor finns i Hantera medlemmar, arbetsyteroller och platser. Rollen Medlem i en klientorganisation är separat från medlemskap i en ChatGPT-arbetsyta.
Byt namn på din klientorganisation
För att byta namn på din klientorganisation loggar du in i administratörskonsolen på klientorganisationsnivå som klientorganisationsadministratör (global administratör) och väljer den klientorganisation du vill uppdatera. Öppna Inställningar, välj Redigera klientorganisation, ange det nya namnet på klientorganisationen och spara ändringarna. Detta kräver rollen global administratör för den valda klientorganisationen. Rollen som ägare eller administratör för en ChatGPT-arbetsyta ger inte i sig denna behörighet.
Hantera identitet för hela klientorganisationen
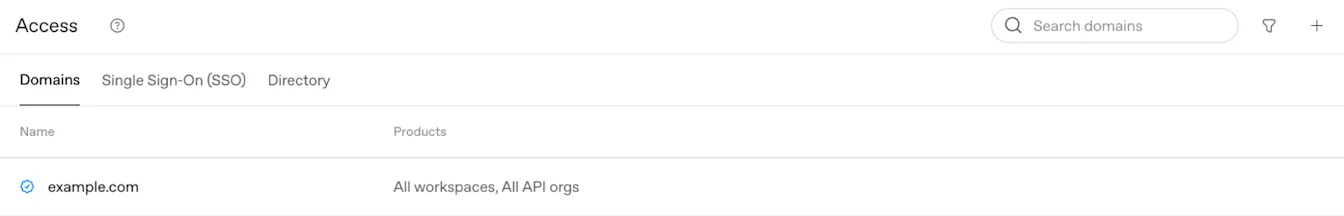
Granska domäner och inloggningsinställningar
Öppna Åtkomst > Domäner under Globala inställningar för att granska domänverifieringsstatus och produktbehörighet. En nyligen verifierad domän kan till en början gälla alla kvalificerade ChatGPT-arbetsytor och API-organisationer. Granska de resulterande mappningarna och säkerställ att administratörer har en återställningsmetod innan du ändrar inloggningskraven.
Information om domänverifiering och produktbehörighet finns i Verifiera din domän för OpenAI-identitet.
Ägaren till en fristående ChatGPT Business-arbetsyta hanterar SSO och domäner via arbetsytans befintliga identitetsinställningar. Om inställningarna är skrivskyddade eller visar Cloud Console ↗ ber du en global administratör att hantera klientorganisationens gemensamma anslutning. Information om Business-konfiguration och abonnemangsgränser finns i Konfigurera enkel inloggning för ChatGPT Business.
Välj hur personer ansluter
Automatiskt kontoskapande och inbjudningar till externa domäner konfigureras för varje ChatGPT-arbetsyta.
Automatiskt kontoskapande kan lägga till behöriga personer i en arbetsyta när de loggar in med en e-postadress från en verifierad domän som är kopplad till arbetsytan. Det kräver inte SSO och är separat från SCIM. Om din arbetsyta kräver SSO måste medarbetarna fortfarande använda det för att logga in.
För Enterprise-abonnemang är automatiskt kontoskapande aktiverat som standard för den första ChatGPT-arbetsytan som skapas i en ny klientorganisation och uppfyller villkoren. Det är inaktiverat som standard för ytterligare arbetsytor som skapas i en befintlig klientorganisation. Kontrollera den faktiska inställningen för varje arbetsyta innan du lägger till användare.
På Enterprise-abonnemang tilldelar automatiskt kontoskapande fullständiga användarplatser i arbetsytan enligt organisationens ordinarie faktureringsvillkor. Medarbetare som läggs till på det här sättet får arbetsytans standardåtkomst till verktyg.
När du har verifierat en domän väljer du vilka arbetsytor den ska gälla för. Kontrollera sedan inställningen för automatiskt kontoskapande och stäng av funktionen för de arbetsytor där du inte vill att personer ska ansluta på det här sättet.
Innan du fortsätter bör du kontrollera antalet tillgängliga användarplatser, befintliga personliga konton och eventuella uppmaningar om migrering till Enterprise eller Edu. Om du planerar att hantera åtkomst via SCIM bör du stänga av automatiskt kontoskapande för att undvika att skapa användare vars åtkomst inte hanteras av din identitetsleverantör.
Befintliga medlemmar i arbetsytan tas inte bort när du stänger av automatiskt kontoskapande.
För medarbetare med personliga konton, Plus- eller Pro-konton, se: Ansluta medarbetare med befintliga ChatGPT-konton.
För katalogsynkronisering, se: SCIM-provisionering och hantering.
Kontrollera katalogsynkronisering och befintliga anslutningar
Öppna Åtkomst under Globala inställningar och välj sedan Katalog för att granska tillgänglig SCIM för hela klientorganisationen och synkroniseringsstatus. Både SCIM-anslutningar för hela klientorganisationen och på produktnivå kan aktiveras. Du kan dock inte ändra en tilldelning under Produktåtkomst för hela klientorganisationen för en arbetsyta eller API-organisation medan SCIM på produktnivå är aktiverat för resursen. Samordna alla migreringar med ditt OpenAI-kontoteam innan du ändrar en befintlig anslutning.
Information om katalogkonfiguration, produkttilldelningar och synkronisering finns i SCIM-etablering och hantering.
Hantera extern åtkomst
Logga in med ChatGPT identifierar en medlem för en applikation. Med delegerad åtkomst kan medlemmen ge en applikation tillstånd att använda specifika data och utföra tillåtna åtgärder för medlemmens räkning. Organisationens godkännande gör åtkomsten tillgänglig. Varje medlem måste ändå slutföra applikationens auktoriseringsflöde med sina egna behörigheter.
En global administratör hanterar applikationsbehörigheter på organisationsnivå under Extern åtkomst i OpenAI:s administrationskonsol. Välj den organisation du vill konfigurera. Inställningarna gäller användare i alla arbetsytor i organisationen.
En ägare eller administratör för en ChatGPT-arbetsyta, en administratör för ett Ads-konto eller en HubSpot-administratör har inte automatiskt globala administratörsbehörigheter.
Granska organisationens standardinställningar
Organisationens standardinställningar anger vilka behörigheter externa applikationer får från början. Du kan granska en enskild applikation och ange ett undantag från standardinställningarna.
Logga in med ChatGPT är tillåtet som standard om organisationen inte har angett en uttrycklig identitetspolicy. Befintliga policyer som tillåter eller nekar åtkomst och befintliga applikationsgodkännanden fortsätter att gälla. En applikation kan tillåtas innan någon ansluter till den. Därför kan en tillåten applikation visa noll anslutna användare.
Öppna Extern åtkomst och välj den avsedda organisationen.
Öppna Organisationens standardinställningar och granska behörigheterna.
Ändra de relevanta standardinställningarna och välj sedan Nästa för att granska hur varje ändring påverkar befintliga applikationer och välja eventuella tillgängliga undantag. Upprepa steget för varje ändring.
Välj Spara ändringar när du har granskat effekterna av dina ändringar.
Att tillåta identitetsbaserad inloggning ger inte åtkomst till anslutna appar eller Ads-data. Granska de behörigheterna separat.
Granska en applikations behörigheter
Hitta och öppna applikationen under Extern åtkomst.
Öppna Åtkomst för att granska behörigheterna och se om de följer organisationens standardinställning eller en applikationsspecifik inställning.
Ändra de behörigheter du vill tillåta eller begränsa och granska eventuella bekräftelser innan du fortsätter.
När åtkomsten har godkänts ber du medlemmen att återvända till applikationen och försöka ansluta igen eller slutföra auktoriseringsflödet.
Organisationens godkännande ansluter inte konton åt en medlem. Medlemmarna måste fortfarande granska de begärda behörigheterna och godkänna åtkomsten med sina egna produktbehörigheter.
Granska anslutna användare
Öppna applikationens flik Användare för att se vilka medlemmar som för närvarande har en anslutning. Att tillåta en applikation lägger inte till användare i den här listan.
Antalet anslutningar avser aktuella anslutningar, inte tidigare aktivitet eller utgifter. Det kan ta en stund innan de senaste ändringarna av anslutningar visas.
Granska åtkomst till anslutna appar för Sites
ChatGPT Sites kan begära tillstånd att använda varje besökares egna anslutna appar. En delad instrumentpanel kan till exempel hämta information i realtid med den inloggade besökarens konto och befintliga behörigheter.
ChatGPT Sites har egna regler för hur åtkomst fungerar på organisationsnivå. Identitetsbaserad inloggning krävs och kan inte inaktiveras här. Om ingen uttrycklig policy för anslutna appar har angetts för Sites är åtkomst till anslutna appar tillåten på organisationsnivå. Arbetsytans administratörer måste fortfarande kontrollera att Tillåt användning i Sites är aktiverat för varje plugin som behövs.
Öppna ChatGPT Sites under Extern åtkomst och granska behörigheten för anslutna appar under Åtkomst.
Kontrollera med arbetsytans administratör att funktionen för anslutna appar i Sites och de enskilda apparna är tillgängliga i arbetsytan och att Tillåt användning i Sites är aktiverat för varje plugin som behövs.
Be medlemmen att öppna Sites-sidan, logga in med ChatGPT, granska den begärda åtkomsten och godkänna anslutningen.
Alla tillämpliga inställningar för organisationen, arbetsytan och de enskilda apparna måste tillåta åtkomst. Även medlemmens samtycke och källappens behörigheter gäller.
Inställningen på organisationsnivå omfattar befintliga och framtida sidor i ChatGPT Sites. Varje besökare godkänner åtkomsten via sitt eget konto. Att tillåta åtkomst ger inte varje Sites-sida tillgång till alla medlemmars anslutna data.
För arbetsyteinställningar, se: Hantera ChatGPT Sites för din arbetsyta.
Granska Ads-åtkomst för en applikation
Öppna Extern åtkomst och välj organisationen som äger det aktuella Ads-kontot.
Öppna applikationen, till exempel HubSpot, och granska dess Ads-behörigheter under Åtkomst.
Tillåt den åtkomst som organisationen godkänner.
Be annonsören att återvända till applikationen och försöka ansluta till ChatGPT Ads igen eller slutföra anslutningen.
Annonsören granskar de begärda behörigheterna och godkänner åtkomsten med sina befintliga behörigheter för Ads-kontot. Organisationens godkännande och annonsörens auktorisering är separata steg.
För konfiguration av HubSpot, se: Konfigurera ChatGPT Ads i HubSpot.
Begränsa eller inaktivera åtkomst
Du kan inaktivera en valfri behörighet för datadelning utan att ändra den identitetsbaserade inloggningen. Om du inaktiverar en obligatorisk behörighet uppmanas du att inaktivera hela appen. Där alternativet är tillgängligt inaktiverar Inaktivera all åtkomst alla behörigheter för appen, inklusive identitetsbaserad inloggning, men behåller de sparade behörighetsvalen. ChatGPT Sites kan inte inaktiveras på det här sättet eftersom identitetsbaserad inloggning krävs.
Om du begränsar identitetsbaserad inloggning blockeras nya inloggningar till de berörda applikationerna. Befintliga token som enbart används för identifiering kan förbli giltiga i upp till 1 timme. En applikation kan också behålla en egen inloggad session.
Om en uppdatering misslyckas laddar du om sidan och granskar de sparade inställningarna innan du försöker igen.
Felsök extern åtkomst
Om ett reglage saknas kontrollerar du vilken organisation som är vald och att du har globala administratörsbehörigheter.
Om en medlem inte kan logga in i en applikation granskar du organisationens standardinställning för identitet och applikationens inställningar. När åtkomsten har godkänts ber du medlemmen att försöka igen.
Om en Sites-sida inte kan använda en app kontrollerar du organisationens inställning, tillgängligheten i arbetsytan, Tillåt användning i Sites, medlemmens anslutning och samtycke samt källappens behörigheter.
Om ett Ads-konto är markerat som Begränsat när HubSpot ansluts ber du en global administratör för organisationen som äger kontot att kontrollera HubSpots Ads-behörigheter. Om organisationen har godkänt den åtkomst som krävs och kontot fortfarande är begränsat kontaktar du kontoadministratören.
Om Ads-åtkomst är tillåten men anslutningen ändå misslyckas kontrollerar du organisationen, annonsörens behörigheter för Ads-kontot och applikationen samt att auktoriseringsflödet har slutförts.
När du ber om hjälp anger du vilken organisation, arbetsyta eller vilket Ads-konto som berörs, vilken applikation eller Sites-sida det gäller samt felmeddelandet.
Granska användare, grupper och produktåtkomst
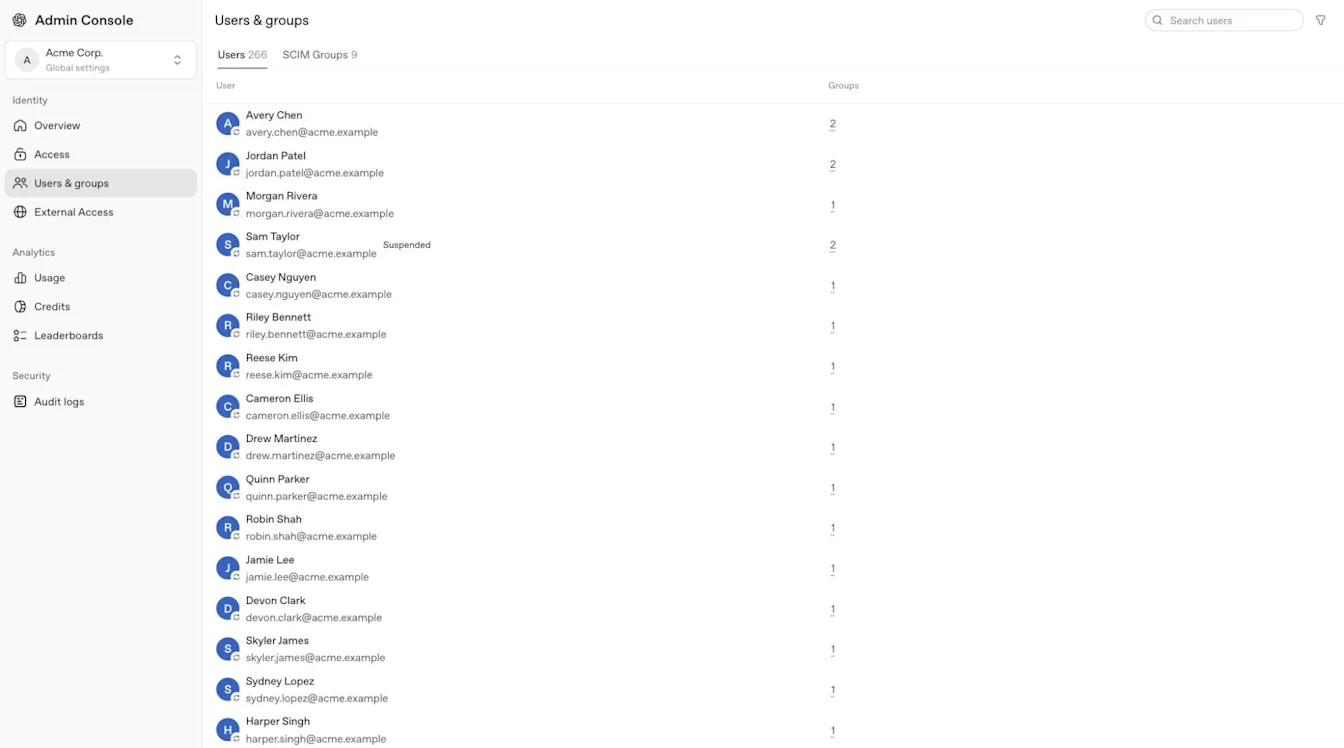
Gå till Användare & grupper och välj Användare för att hitta en person i den valda klientorganisationen. Öppna personens profil och välj Åtkomst & roller för att granska produktåtkomsten. Beroende på vilken vy som är tillgänglig kan direkta tilldelningar visas under Direkta roller. Välj Grupper för att granska personens gruppmedlemskap och välj SCIM-grupper för att granska synkroniserade grupper.
För SCIM-grupper som synkroniseras på klientorganisationsnivå kan du använda Produktåtkomst för att tilldela åtkomst till ChatGPT-arbetsytor och annonskonton som stöds. Klientorganisationer med Enterprise och Edu kan även tilldela synkroniserade grupper till API-organisationer. Granska motsvarande API-grupp och organisationsmedlemskap i API-plattformen. Granska annonskontorollerna i det valda annonskontot.
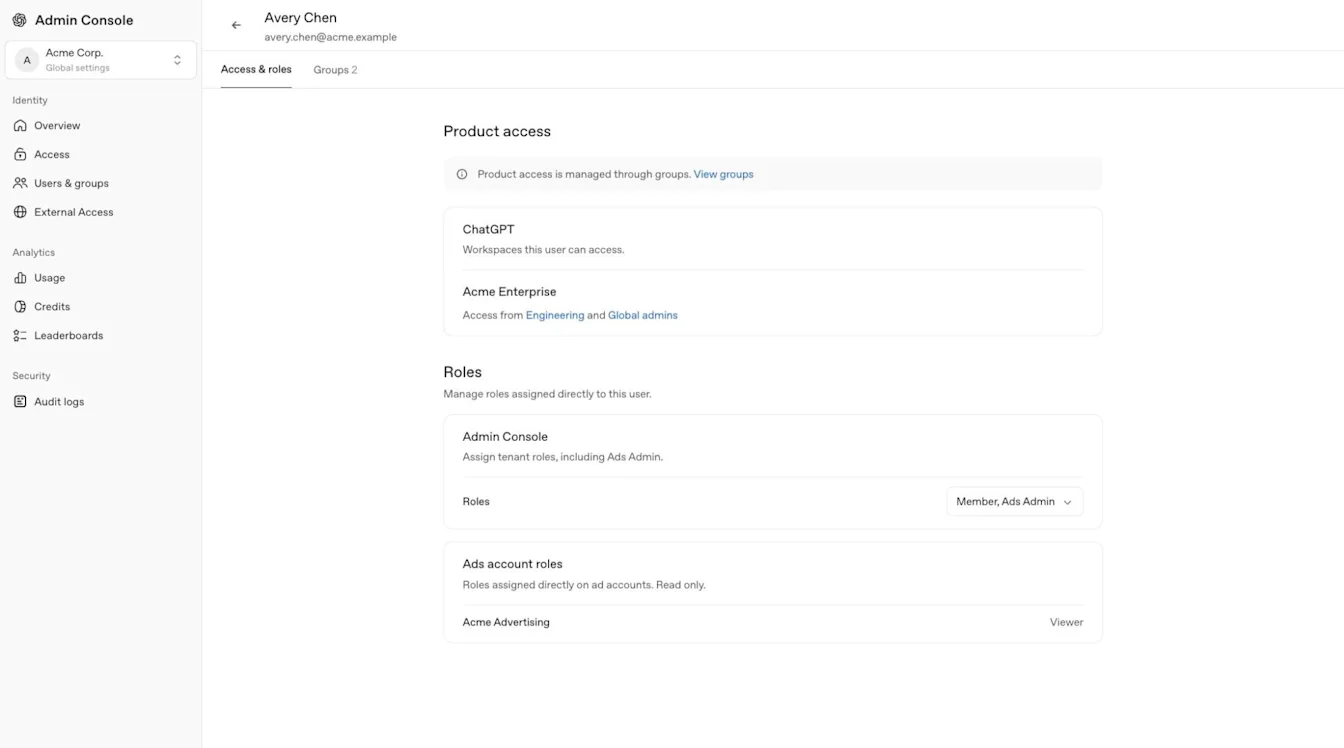
Innan du beviljar åtkomst bör du granska gruppens befintliga produkt- och rolltilldelningar och använda den roll som ger minsta nödvändiga behörighet. Produktåtkomst på klientorganisationsnivå tilldelar inte anpassade roller för ChatGPT-arbetsytor.
En synkroniserad grupp hanteras av din identitetsleverantör. Lägg inte till eller ta bort gruppens medlemmar direkt i en produkt. Hantera medlemmar och grupper i Enterprise- och Edu-arbetsytor i administratörskonsolen. Medlemmar i Business-arbetsytor kan hanteras under Arbetsyteinställningar i ChatGPT eller under Medlemmar för den valda arbetsytan i administratörskonsolen. Fortsätt att hantera API-organisationens medlemmar i API-plattformen och annonsanvändare i respektive annonskonto. Business stöder inte anpassade grupper i arbetsytor.
För grupphantering i arbetsytor och delegerade behörigheter för grupphanterare väljer du den aktuella ChatGPT-arbetsytan och läser Hantera grupper och grupphanterare.
Att en användare visas under Användare innebär inte att användaren får medlemskap i alla resurser. SCIM på klientorganisationsnivå lägger till användare direkt i en tilldelad API-organisation utan att de behöver acceptera en inbjudan. Inbjudningar till ChatGPT-arbetsytor hanteras fortfarande separat. Manuella inbjudningar gäller fortfarande bara den specifika ChatGPT-arbetsyta, API-organisation eller det annonskonto som stöds.
SCIM på klientorganisationsnivå hanterar de API-medlemskap som det skapar eller tar över. Om den sista tilldelningen som ger rätt till medlemskap tas bort kan även medlemskapet tas bort, även om det ursprungligen lades till manuellt. För kontroller vid konfigurering och avslut av användaråtkomst, se: SCIM-etablering och hantering.
Förstå etiketter för användarkälla
När etiketten Källa visas i klientorganisationens användarlista eller i en profil beskriver den hur användarposten skapades eller hanteras.
| Etikett | Betydelse |
|---|---|
| SCIM | Klientorganisationens användarpost etableras och hanteras via din identitetsleverantör. |
| Manuell | Klientorganisationens användarpost skapades eller bjöds in manuellt via Admin Console. I vissa profilvyer kan Anpassad visas. |
| Migrerad | Klientorganisationens användarpost överfördes till Admin Console från OpenAI:s tidigare system för kontohantering. Den kan till exempel ha skapats utifrån ett befintligt medlemskap i en ChatGPT-arbetsyta eller API-organisation. |
Kontrollera en medlems åtkomst till modeller
Modelltest hjälper administratörer att förstå varför en medlem kan eller inte kan använda en modell. Det är tillgängligt för administratörer i ChatGPT Business, Enterprise, Healthcare och Edu. Åtkomst till Modelltest ger inte åtkomst till andra inställningar för hela klientorganisationen.
Öppna Admin Console och välj den ChatGPT-arbetsyta som du vill granska.
Öppna Modeller och välj sedan Testa.
Sök efter medlemmen med namn eller e-postadress.
Granska medlemmens faktiska modellåtkomst, arbetsytans standardinställningar, modellbehörigheter, roller och preferenser.
Resultaten återspeglar sparade inställningar. Testningen ger inte modellåtkomst, ändrar inte inställningar eller användningsgränser och åsidosätter inte medlemmens platstyp, abonnemang eller behörighet för arbetsytan.
Mer information om modelltillgänglighet och gränser för Enterprise och Edu finns i Modeller och gränser för ChatGPT Enterprise och Edu.
Hantera ett valt Ads-konto
Välj rätt Ads-konto innan du granskar Användare och grupper eller kontospecifika roller. En global administratör eller Ads-administratör kan skapa annonskonton. En administratör, medlem eller läsbehörig användare för ett annonskonto får behörigheter för ett visst konto.
Mer information om Ads-inloggning, kontoroller och regler för katalogåtkomst finns i Hantera identitet och åtkomst för Ads Manager.
Granska analys, granskningsloggar, autentiseringsuppgifter och fakturering
Analys
Beroende på din roll och ditt abonnemang kan Analys omfatta användning av ChatGPT eller Codex, aktiva användare, topplistor, krediter och exporterbar aktivitet. Tillgängliga dataintervall och uppdateringstider varierar mellan rapporterna. När uppskattade kostnader visas är de planeringsunderlag, inte slutliga avgifter eller fakturor. Där funktionen är tillgänglig kan en arbetsytemedlem endast granska sin egen aktivitet, såvida inte en separat arbetsyteroll ger bredare åtkomst.
| Analysområde | Historiskt intervall | Normal uppdateringsfrekvens |
|---|---|---|
| Kreditanalys för ChatGPT och Codex | Upp till 120 dagar. | Ungefär var 1–6:e timme. |
| Användningsanalys för Codex | Upp till 120 dagar. | Ungefär var 1–6:e timme. |
| Användningsanalys för ChatGPT | Upp till de föregående 12 månaderna. | Upp till 48 timmar. |
Produktåtkomst till Codex omfattar inte automatiskt analys. Där funktionen är tillgänglig kan en arbetsyteägare bevilja Tillåt medlemmar att administrera Codex via en anpassad roll. Detta ger användaren åtkomst till användningsanalys för Codex som stöds för arbetsytan, utan att göra användaren till arbetsyteadministratör eller global administratör.
Där funktionen är tillgänglig kan arbetsytans analys filtreras efter synkroniserade grupper, till exempel en avdelning eller pilotgrupp. Gruppsynlighet och analysåtkomst beror på den valda arbetsytan och din roll. Följ företagets eller skolans integritetspolicyer.
Där funktionen är tillgänglig baseras uppskattade kostnader på den valda arbetsytans priser och är planeringsunderlag, inte slutliga avgifter. Den utfärdade fakturan är det bindande faktureringsunderlaget. För mer ingående ChatGPT-rapportering, inklusive kvalificerad aktivitet för GPT:er, projekt eller färdigheter, använder du analysinställningarna för den valda arbetsytan.
Granskningsloggar
Där funktionen är tillgänglig kan en global administratör öppna Globala inställningar och sedan välja Granskningsloggar under Säkerhet för att granska administrativ aktivitet i hela klientorganisationen. Arbetsytans granskningsloggar är separata och endast tillgängliga för kvalificerade arbetsyteägare eller administratörer. Om Granskningsloggar saknas kontrollerar du den valda klientorganisationen eller arbetsytan, din roll och om funktionen är tillgänglig.
Ändringar som görs via gränssnittet Policyer & konfigurationer i Codex registreras också i arbetsytans granskningsloggar. Behöriga administratörer kan granska loggarna i användargränssnittet eller hämta dem via Efterlevnads-API för att undersöka konfigurationsändringar.
Information om åtkomstkrav och logghämtning finns i OpenAI Compliance Platform för Enterprise- och Edu-kunder.
Autentiseringsuppgifter
Arbetsyteägare och administratörer kan använda Autentiseringsuppgifter > Administratörsnycklar i en kvalificerad ChatGPT-arbetsyta för att hantera arbetsytespecifika administratörsnycklar för administrations-API:er som stöds. Enbart rollen som global administratör ger inte åtkomst. Administratörsnycklar ger inte åtkomst till modeller eller Modellinferens. Information om konfiguration, behörigheter och nyckelhantering finns i Hantera administratörsnycklar i Admin Console. Där funktionen är tillgänglig stöder separata autentiseringsuppgifter för Codex-tjänstekonton automatisering. Konfigurationsanvisningar finns i Skapa och hantera Codex-tjänstekonton.
Fakturering och agenter
Vilka avsnitt för Fakturering och agenthantering som är tillgängliga beror på den valda resursen, abonnemanget och behörigheterna. Faktureringsåtkomst för en arbetsyta eller produkt ger inte åtkomst till en annan.
För kvalificerade Enterprise- eller Edu-arbetsytor kan Fakturering omfatta Abonnemang, Bidragsaktivitet och Fakturor. Faktureringen gäller den valda arbetsytan, och åtkomst till fakturor kan kräva rollen som arbetsyteägare.
Granska arbetsytans användningsgränser
Den separata sidan Användningsgränser kan visa Arbetsyta, Grupper, Användare och, när det är tillgängligt, Väntande begäranden. Arbetsytans standardgräns gäller om inte en kvalificerad åsidosättning för en grupp eller användare anger en annan gräns. Där funktionen är tillgänglig ändrar Tillåt användare att se användning i krediter och dollar vad medlemmar kan se, utan att ändra användningsgränser eller inställningar för överanvändning.
Månadsvis (standard) återställs den första dagen i varje kalendermånad enligt UTC.
Anpassad efter faktureringscykeln återställs enligt den månadsperiod som utgår från arbetsytans faktureringscykel.
En kvalificerad åsidosättning för en användare eller grupp kan använda Obegränsad användning när alternativet är tillgängligt.
När en åsidosättning tas bort återgår användaren eller gruppen till nästa tillämpliga ärvda gräns.
När en person når en tillämplig gräns kan ytterligare kvalificerad användning pausas tills gränsen höjs eller nästa användningsperiod börjar.
Granska arbetsytans agenter
Där det är tillgängligt kan behöriga administratörer använda agentområdet för att granska arbetsytans agenter, relaterad aktivitet, anslutna appar, minnesfiler, scheman och agentanalys som stöds. Åtkomst till agenter beror på den valda resursen och administratörsrollen.
Lös problem med åtkomst eller saknade resurser
Kontrollera att du har loggat in med rätt OpenAI-konto och valt rätt klientorganisation.
Kontrollera om du behöver rollen som global administratör eller användarhanterare för en uppgift som gäller hela klientorganisationen.
Kontrollera om du behöver rollen som ägare, administratör eller annonsadministratör, eller en kontospecifik roll, för den valda resursen.
Slutför eventuell obligatorisk SSO-inloggning innan du öppnar en skyddad resurs.
Fortsätt att hantera API-organisationens medlemmar, projekt och inställningar i API-plattformen.
Kontakta din globala administratör eller ditt kundteam om en resurs eller funktion som du förväntar dig att ha tillgång till fortfarande inte är tillgänglig.
Om en inbjudan till ChatGPT Business fortfarande väntar på att godkännas, se: felsökning av inbjudningar till arbetsytor.