
Genel bakış
Yönetici Konsolu, yetkili yöneticilerin OpenAI kiracılarını ve rollerinin erişmelerine izin verdiği ürün kaynaklarını yönettiği yerdir. Kiracı genelinde kimlik yönetimi için Genel ayarlar’ı kullanın veya ürüne özel ayarlar için bir ChatGPT çalışma alanı ya da Ads hesabı seçin.
Görebildiğiniz içerikler ürünlerinize, planınıza ve yönetici rollerinize bağlıdır. ChatGPT için güncellenmiş Yönetici Konsolu deneyimi, uygun Enterprise ve Edu çalışma alanlarında kullanılabilir. Bağımsız ChatGPT Business müşterileri, çalışma alanlarını yönetmek için mevcut ChatGPT çalışma alanı ayarlarını kullanmaya devam eder.
Yönetici Konsolu’nu açın ve bir kaynak seçin

Kiracınızla ilişkili OpenAI hesabını kullanarak Yönetici Konsolu’nda oturum açın.
Birden fazla kiracıya erişiminiz varsa yönetmek istediğiniz kiracıyı seçin.
Kiracı genelinde yönetim için Genel ayarlar’ı seçin veya yönetmek istediğiniz ChatGPT çalışma alanını ya da Ads hesabını seçin.
Yapacağınız işleme uygun, erişebildiğiniz bölümü açın. Örneğin: Erişim, Kullanıcılar ve gruplar, Analizler veya Faturalandırma.

Bir kaynak yalnızca seçili kiracıya aitse ve rolünüz kaynağa erişmenize izin veriyorsa görünür. Bir bölüme erişemiyorsanız seçili hesabı, kiracıyı ve yönetici rolünü kontrol edin.
Henüz bir OpenAI hesabınız yokken genel yönetici olarak davet edilirseniz Yönetici Konsolu’nu açın ve davetin gönderildiği e-posta adresiyle bir hesap oluşturun. Bekleyen davetler altında Kabul et’i seçin. Kiracıya katılmak, bir ChatGPT çalışma alanına, API kuruluşuna veya Ads hesabına erişim sağlamaz.
Kiracının Kullanıcılar listesi ile bir ChatGPT çalışma alanının Üyeler listesi aynı değildir. Sayılar, bir çalışma alanı veya analizler görünmüyorsa seçili kiracıyı kontrol edin ve doğrudan çalışma alanını açın. Beklenmedik bir kiracı ilişkilendirmesi varsa OpenAI Destek ekibinden veya hesabınızla ilgilenen ekipten bunu kontrol etmesini isteyin; mevcut kiracının veya çalışma alanının yerine yenisini oluşturmayın.
Yönetici rollerini ve sınırlarını anlama
| Rol veya erişim | Yönetebildikleri | Sağlamadıkları |
|---|---|---|
| Genel yönetici | Desteklenen kiracı geneli kimlik ayarları, doğrulanmış etki alanları, kimlik sağlayıcısı bağlantıları, kiracı yönetimi ve uygun reklam hesapları oluşturma. | Her ChatGPT çalışma alanına, API kuruluşuna veya Ads hesabına otomatik sahip ya da yönetici erişimi. |
| Kullanıcı yöneticisi (kullanılabildiği yerlerde) | Bu rolün kullanılabildiği yerlerde atanmış kiracı kullanıcıları ve grupları. | Genel yönetici atama veya kaldırma, kiracı genelindeki ayarları değiştirme ya da başka bir ürünü yönetme yetkisi. |
| Üye | Desteklenen kiracı kullanıcılarına, gruplarına, rollerine ve kaynaklarına salt okunur erişim. | Kiracı ayarlarını değiştirme, kullanıcıları veya grupları yönetme ya da yönetici rolleri verme yetkisi. |
| Ads yöneticisi | Uygun reklam hesapları oluşturma izni. | Mevcut tüm reklam hesaplarına otomatik erişim. |
Bir kişi birden fazla role sahip olabilir ancak her rol kendi kapsamında atanmalıdır. ChatGPT çalışma alanı rolleri hakkında ayrıntılı bilgi için bkz. Üyeleri, çalışma alanı rollerini ve lisansları yönetme. Kiracıdaki Üye rolü, bir ChatGPT çalışma alanına üyelikten ayrıdır.
Kiracı genelindeki kimliği yönetin
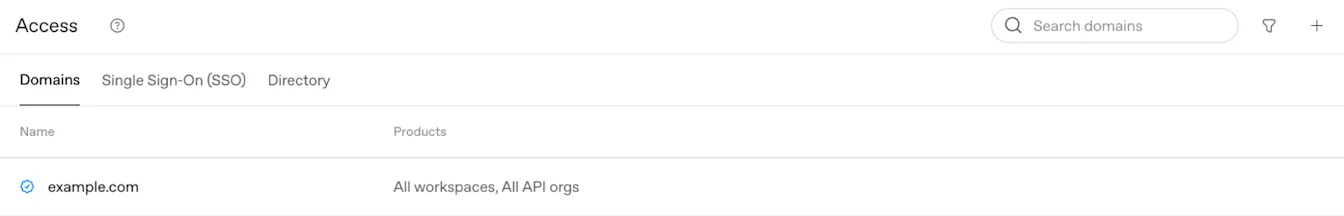
Etki alanlarını ve oturum açma ayarlarını inceleyin
Etki alanı doğrulama durumunu ve ürün uygunluğunu incelemek için Genel ayarlarda Erişim > Etki alanlarını açın. Yeni doğrulanan bir etki alanı başlangıçta tüm uygun ChatGPT çalışma alanlarına ve API kuruluşlarına uygulanabilir. Oturum açma gereksinimlerini değiştirmeden önce ortaya çıkan eşlemeleri inceleyin ve yöneticiler için bir kurtarma yolu bulunduğunu doğrulayın.
Etki alanı doğrulaması ve ürün uygunluğu için bkz. OpenAI kimliği için etki alanınızı doğrulama.
Bağımsız bir ChatGPT Business çalışma alanının sahibi, SSO (çoklu oturum açma) ve etki alanlarını çalışma alanının mevcut kimlik ayarlarından yönetir. Bu ayarlar salt okunursa veya Cloud Console ↗ gösteriyorsa paylaşılan kiracı bağlantısını yönetmesi için bir genel yöneticiye başvurun. Business kurulumu ve plan sınırları için bkz. ChatGPT Business için SSO (çoklu oturum açma) kurulumu.
Kişilerin nasıl katılacağını seçin
Otomatik hesap oluşturma ve harici alan adlarına yönelik davetler, her ChatGPT çalışma alanı için ayrı ayrı yapılandırılır.
Otomatik hesap oluşturma, gerekli koşulları sağlayan kişileri, çalışma alanıyla eşleştirilmiş doğrulanmış bir alan adına ait e-posta adresiyle oturum açtıklarında o çalışma alanına ekleyebilir. SSO (çoklu oturum açma) gerektirmez ve SCIM'den ayrıdır. Çalışma alanınız SSO (çoklu oturum açma) gerektiriyorsa çalışanlar oturum açmak için yine bu yöntemi kullanmalıdır.
Enterprise planlarında otomatik hesap oluşturma, yeni bir kiracıda oluşturulan ve gerekli koşulları sağlayan ilk ChatGPT çalışma alanı için varsayılan olarak açıktır. Mevcut bir kiracıda oluşturulan ek çalışma alanlarında ise varsayılan olarak kapalıdır. Kullanıcıları dahil etmeden önce her çalışma alanının mevcut ayarını inceleyin.
Enterprise planlarında otomatik hesap oluşturma, kuruluşunuzun normal faturalandırma koşulları kapsamında tam çalışma alanı lisansları tahsis eder. Bu şekilde eklenen çalışanlar, çalışma alanındaki araçlara varsayılan erişim haklarını alır.
Bir alan adını doğruladıktan sonra hangi çalışma alanlarında geçerli olacağını seçin. Ardından otomatik hesap oluşturma ayarını inceleyin ve kişilerin bu şekilde katılmasını istemediğiniz çalışma alanlarında bu ayarı kapatın.
Devam etmeden önce lisans kapasitesini, mevcut kişisel hesapları ve varsa Enterprise veya Edu'ya geçiş bildirimlerini inceleyin. Erişimi SCIM üzerinden yönetmeyi planlıyorsanız erişimi kimlik sağlayıcınız tarafından yönetilmeyen kullanıcılar oluşturmamak için otomatik hesap oluşturmayı kapatın.
Otomatik hesap oluşturmayı kapatmak, mevcut çalışma alanı üyelerini kaldırmaz.
Kişisel, Plus veya Pro hesabı olan çalışanlar için Mevcut ChatGPT hesapları olan çalışanları dahil etme makalesine bakın.
Dizin eşitleme hakkında bilgi için SCIM ile kullanıcı sağlama ve yönetim makalesine bakın.
Dizin senkronizasyonunu ve mevcut bağlantıları kontrol edin
Mevcut kiracı geneli SCIM'i ve senkronizasyon durumunu incelemek için Genel ayarlarda Erişimi açıp Dizini seçin. Kiracı geneli ve ürün düzeyindeki SCIM bağlantıları aynı anda etkinleştirilebilir. Ancak bir çalışma alanında veya API kuruluşunda ürün düzeyinde SCIM etkinken o kaynağın kiracı geneli Ürün erişimi atamasını değiştiremezsiniz. Mevcut bir bağlantıyı değiştirmeden önce her türlü geçişi OpenAI hesap ekibinizle koordine edin.
Dizin kurulumu, ürün atamaları ve senkronizasyon için bkz. SCIM ile kullanıcı sağlama ve yönetim.
Harici erişimi yönetin
ChatGPT ile oturum açma, bir üyenin kimliğini uygulamaya bildirir. Yetki devriyle erişim, üyenin bir uygulamaya belirli verileri kullanma ve kendi adına izin verilen işlemleri yapma yetkisi vermesini sağlar. Kuruluşun onayı bu erişimi kullanılabilir hâle getirir; ancak her üyenin yine de kendi izinlerini kullanarak uygulamanın yetkilendirme akışını tamamlaması gerekir.
Genel yönetici, kuruluş düzeyindeki uygulama izinlerini OpenAI Yönetici Konsolu’ndaki Harici erişim bölümünden yönetir. Yapılandırmak istediğiniz kuruluşu seçin.
ChatGPT çalışma alanı sahibi veya yöneticisi, Ads hesabı yöneticisi ya da HubSpot yöneticisi olmak, otomatik olarak genel yönetici izinlerine sahip olmak anlamına gelmez.
Yalnızca kimlik bilgisiyle oturum açmayı gözden geçirin
Kimlik bilgisiyle oturum açma ve yetki devriyle veri erişimi birbirinden ayrı izinlerdir. Kuruluş genelindeki mevcut izin verme veya engelleme politikaları ve uygulama onayları geçerliliğini korur. Etkin kapsamlar sütunu, şu anda açık olan erişimleri gösterir. Bir uygulamayı açarak Kapsamlar altında kullanılabilir ayarlarını inceleyin.
Harici erişim bölümünü açın ve işlem yapmak istediğiniz kuruluşu seçin.
Yönetmek istediğiniz harici uygulamayı seçin. Uygulama listede yoksa Uygulamaları etkinleştir’i seçin, uygulamayı bulun ve listeye eklemek için Etkinleştir’i seçin. Ardından uygulamayı açarak Kapsamlar altında izinlerini yapılandırın.
Kapsamlar altında, varsa Kimlik ayarını inceleyin.
Anahtar değiştirilebiliyorsa Kimlik ayarını açın veya kapatın. Kimlik, ChatGPT Sites için zorunludur ve buradan kapatılamaz. Bir anahtar başka bir ayar tarafından yönetiliyorsa uygulama ayrıntılarındaki yönergeleri izleyin.
Yalnızca kimlik bilgisiyle oturum açma ayarını değiştirmek, bağlı uygulamalara veya Ads’e erişim sağlamaz. Yetki devriyle verilen bu izinleri ayrı olarak gözden geçirin.
Sites için bağlı uygulama erişimini etkinleştirin
ChatGPT Sites, her ziyaretçinin kendi bağlı uygulamalarını kullanmak için izin isteyebilir. Örneğin, paylaşılan bir gösterge paneli, oturum açmış ziyaretçinin hesabını ve mevcut izinlerini kullanarak anlık bilgileri alabilir. Önizleme süresince Sites için bağlı uygulama erişimi varsayılan olarak kapalıdır. Bu erişimi bir genel yöneticinin etkinleştirmesi gerekir.
Harici erişim bölümünü açın ve işlem yapmak istediğiniz kuruluşu seçin.
ChatGPT Sites’ı seçin.
Kapsamlar altında Bağlayıcılar’ı açın. Kimlik, ChatGPT Sites için zorunludur ve buradan kapatılamaz.
Sites’ın bağlı uygulama özelliğinin ve kullanmak istediğiniz uygulamaların çalışma alanında kullanılabilir olduğunu çalışma alanı yöneticisiyle teyit edin.
Bir üyeden bir Site açmasını, ChatGPT ile oturum açmasını, istenen erişimi incelemesini ve bağlantıya izin vermesini isteyin.
Geçerli tüm kuruluş, çalışma alanı ve uygulama ayarlarının erişime izin vermesi gerekir. Üye onayı ve kaynak uygulamadaki izinler de geçerlidir.
Kuruluş düzeyindeki onay, mevcut ve gelecekte oluşturulacak tüm ChatGPT Sites sayfalarını kapsar. Her ziyaretçi kendi hesabı üzerinden erişime izin verir. Ayarı etkinleştirmek, her Site’ın tüm üyelerin bağlı verilerine erişmesini sağlamaz.
Çalışma alanı ayarları için Çalışma alanınızda ChatGPT Sites’ı yönetme makalesine bakın.
Bir uygulama için Ads erişimini etkinleştirin
Önizleme süresince uygulamaların Ads erişimi varsayılan olarak kapalıdır. Bu erişimi bir genel yöneticinin etkinleştirmesi gerekir.
Harici erişim bölümünü açın ve ilgili Ads hesabının sahibi olan kuruluşu seçin.
İlgili uygulamayı (örneğin HubSpot) seçin. Uygulama listede yoksa Uygulamaları etkinleştir’i seçin, uygulamayı bulun ve listeye eklemek için Etkinleştir’i seçin. Ardından uygulamayı açarak Kapsamlar altında izinlerini yapılandırın.
Kapsamlar altında Ads kapalıysa açın.
Reklamverenden uygulamaya dönmesini ve ChatGPT Ads bağlantısını yeniden denemesini veya tamamlamasını isteyin.
Reklamveren, istenen izinleri inceler ve mevcut Ads hesabı izinlerini kullanarak erişime izin verir.
Kuruluşun onayı ve reklamverenin erişime izin vermesi ayrı adımlardır. Reklamveren yalnızca kendi izinleri kapsamında erişim yetkisi verebilir.
HubSpot kurulumu için HubSpot’ta ChatGPT Ads kurulumu makalesine bakın.
Erişimi gözden geçirin veya değiştirin
Uygulamanın kapsamlarını gözden geçirmek veya değiştirmek için Harici erişim bölümünden uygulamayı açın. Kimlik ayarını değiştirmeden ilgili veri erişimini kaldırmak için Ads veya Bağlayıcılar ayarını kapatın. Uygulamayı devre dışı bırak seçeneği, kullanılabilir olduğu durumlarda uygulamanın tüm etkin kapsamlarını kapatır. Kimlik zorunlu olduğu için ChatGPT Sites’ta Uygulamayı devre dışı bırak seçeneği yoktur. Kapsam değişiklikleri yapıldıkları anda kaydedilir; Uygulama erişimi güncellendi mesajını bekleyin. Değişikliği onayla görünürse tüm uygulamalara izin vermekten yalnızca seçili uygulamalara izin vermeye geçişi gözden geçirin; gelecekteki uygulamalar için ayrı ayrı onay gerekecektir. Bir güncelleme başarısız olursa yeniden denemeden önce sayfayı yenileyin ve mevcut ayarları gözden geçirin. Çalışma alanı yöneticileri, Sites için çalışma alanında hangi bağlı uygulamaların kullanılabildiğini de inceleyebilir.
Yetki devriyle erişim sorunlarını giderin
Bir ayar görünmüyorsa doğru kuruluşu seçtiğinizi, özelliğin bu kuruluş için kullanılabilir olduğunu ve genel yönetici izinlerine sahip olduğunuzu doğrulayın.
Bir Site bir uygulamayı kullanamıyorsa kuruluşun onayını, uygulamanın çalışma alanında kullanılabilirliğini, uygulamaya özel ayarı, üyenin bağlantısını ve onayını, ayrıca kaynak uygulamadaki izinlerini kontrol edin.
HubSpot’u bağlarken bir Ads hesabı Kısıtlı olarak işaretlenmişse hesabın sahibi olan kuruluşun genel yöneticisinden HubSpot’un Ads erişiminin etkin olduğunu doğrulamasını isteyin. Kuruluş HubSpot’u onaylamış olmasına rağmen hesap hâlâ kısıtlıysa hesap yöneticisiyle iletişime geçin.
Ads erişimi etkin olmasına rağmen bağlantı hâlâ başarısız oluyorsa kuruluşu, reklamverenin Ads hesabı ve uygulama izinlerini kontrol edin ve yetkilendirme akışının tamamlandığını doğrulayın.
Yardım isterken etkilenen kuruluş, çalışma alanı veya Ads hesabını, ilgili uygulama veya Site’ı ve hata mesajını belirtin.
Kullanıcıları, grupları ve ürün erişimini inceleyin
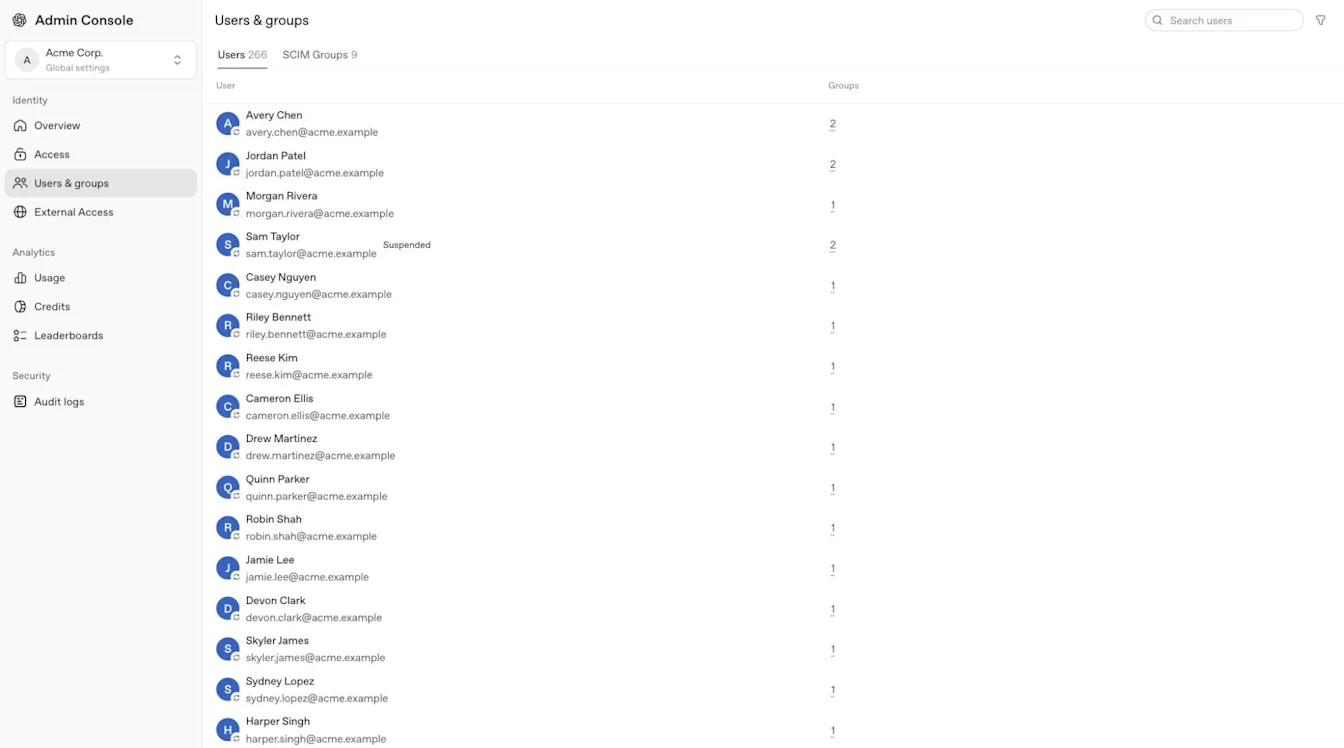
Seçili kiracıda bir kişiyi bulmak için Kullanıcılar ve gruplar bölümüne gidin ve Kullanıcılar seçeneğini seçin. Kişinin profilini açın ve ürün erişimini incelemek için Erişim ve roller seçeneğini seçin. Mevcut görünüme bağlı olarak doğrudan atamalar, Doğrudan roller altında görünebilir. Kişinin grup üyeliklerini incelemek için Gruplar, eşitlenen grupları incelemek için SCIM Grupları seçeneğini seçin.
Kiracı düzeyinde eşitlenen SCIM gruplarına, Ürün erişimi üzerinden desteklenen ChatGPT çalışma alanları ve Ads hesapları atanabilir. Enterprise ve Edu kiracıları, eşitlenen grupları API kuruluşlarına da atayabilir. API Platformu'nda ilgili API grubunu ve kuruluş üyeliğini inceleyin. Seçili Ads hesabındaki reklam hesabı rollerini inceleyin.
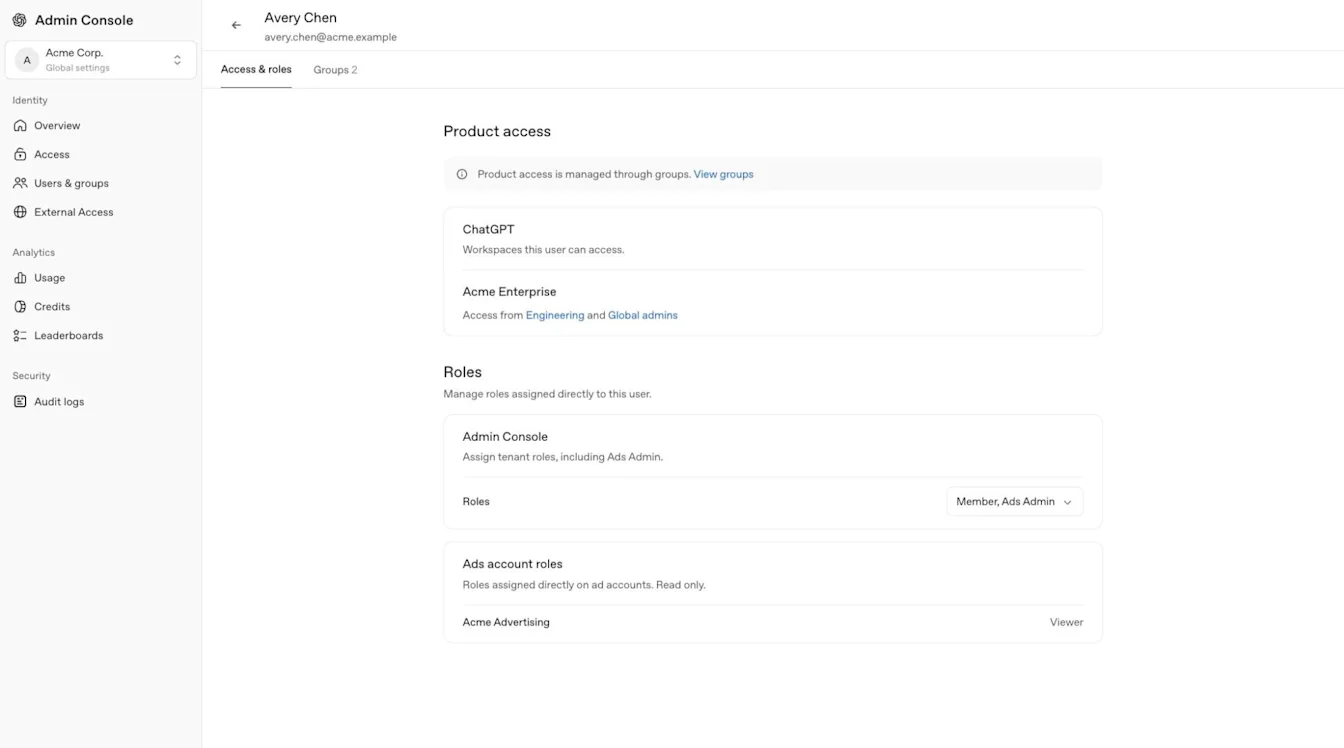
Erişim vermeden önce grubun mevcut ürün ve rol atamalarını inceleyin ve gereken en düşük yetki düzeyine sahip rolü kullanın. Kiracı genelindeki Ürün erişimi, özel ChatGPT çalışma alanı rollerini atamaz.
Eşitlenen gruplar kimlik sağlayıcınız tarafından yönetilir. Bu gruplara doğrudan bir ürün üzerinden üye eklemeyin veya bu gruplardan üye çıkarmayın. Enterprise ve Edu çalışma alanı üyelerini ve gruplarını Yönetici Konsolu'nda, Business çalışma alanı üyelerini ChatGPT'de, API kuruluşu üyelerini API Platformu'nda, Ads kullanıcılarını ise ilgili reklam hesabında yönetin. Business, özel çalışma alanı gruplarını desteklemez.
Çalışma alanı gruplarının yönetimi ve devredilen grup yöneticisi izinleri hakkında bilgi için ilgili ChatGPT çalışma alanını seçin ve Grupları ve grup yöneticilerini yönetme makalesine bakın.
Bir kullanıcının Kullanıcılar listesinde yer alması, tüm kaynaklarda üyeliği olduğu anlamına gelmez. Kiracı genelindeki SCIM, kullanıcıları daveti kabul etmelerini gerektirmeden atandıkları API kuruluşuna doğrudan ekler. ChatGPT çalışma alanı davetleri ayrı olarak işlenmeye devam eder. Manuel davetler yalnızca ilgili desteklenen ChatGPT çalışma alanı, API kuruluşu veya Ads hesabı için geçerlidir.
Kiracı genelindeki SCIM, oluşturduğu veya yönetimini devraldığı API üyeliklerini yönetir. Üyelik koşullarını sağlayan son atamanın kaldırılması, başlangıçta manuel olarak eklenmiş olsa bile bu üyeliklerden birinin kaldırılmasına yol açabilir. Kurulum ve kullanıcı erişimini sonlandırma kontrolleri için SCIM ile kullanıcı sağlama ve yönetim makalesine bakın.
Kullanıcı kaynağı etiketlerini anlayın
Kiracı kullanıcı listesinde veya profilinde görünen Kaynak etiketi, kullanıcı kaydının nasıl oluşturulduğunu veya yönetildiğini belirtir.
| Etiket | Anlamı |
|---|---|
| SCIM | Kiracı kullanıcı kaydı, kimlik sağlayıcınız üzerinden sağlanır ve yönetilir. |
| Manuel | Kiracı kullanıcı kaydı, Yönetici Konsolu üzerinden manuel olarak oluşturulmuş veya davet edilmiştir. Bazı profil görünümlerinde Özel gösterilebilir. |
| Taşınmış | Kiracı kullanıcı kaydı, OpenAI'ın önceki hesap yönetimi sisteminden Yönetici Konsolu'na aktarılmıştır. Örneğin mevcut bir ChatGPT çalışma alanı veya API kuruluşu üyeliğinden oluşturulmuş olabilir. |
Bir üyenin model erişimini kontrol etme
Model Testi, yöneticilerin bir üyenin modeli neden kullanabildiğini veya kullanamadığını anlamasına yardımcı olur. ChatGPT Business, Enterprise, Healthcare ve Edu yöneticileri tarafından kullanılabilir. Model Testine erişim, kiracı genelindeki diğer ayarlara erişim sağlamaz.
Yönetici Konsolu'nu açın ve incelemek istediğiniz ChatGPT çalışma alanını seçin.
Modeller'i açın, ardından Test'i seçin.
Üyeyi adına veya e-posta adresine göre arayın.
Üyenin geçerli model erişimini, çalışma alanı varsayılanlarını, model izinlerini, rollerini ve tercihlerini inceleyin.
Sonuçlar kaydedilmiş ayarları yansıtır. Test işlemi model erişimi sağlamaz; ayarları veya kullanım sınırlarını değiştirmez ve üyenin lisans türünü, planını ya da çalışma alanı uygunluğunu geçersiz kılmaz.
Enterprise ve Edu modellerinin kullanılabilirliği ve sınırları için bkz. ChatGPT Enterprise ve Edu modelleri ve sınırları.
Seçili Ads hesabını yönetme
Kullanıcılar ve gruplar'ı veya hesaba özgü rolleri incelemeden önce ilgili Ads hesabını seçin. Genel yönetici veya Ads yöneticisi reklam hesapları oluşturabilir; reklam hesabı yöneticisi, üyesi veya görüntüleyicisi ise belirli bir hesap için izin alır.
Ads'de oturum açma, hesap rolleri ve dizin erişimi kuralları için bkz. Ads Manager'da kimlik ve erişimi yönetme.
Analizleri, denetim günlüklerini, kimlik bilgilerini ve faturalandırmayı inceleyin
Analizler
Rolünüze ve planınıza bağlı olarak Analizler; ChatGPT veya Codex kullanımını, etkin kullanıcıları, liderlik tablolarını, kredileri ve dışa aktarılabilir etkinliği içerebilir. Kullanılabilir veri aralıkları ve yenileme süreleri rapora göre değişir. Gösterilen tahmini maliyetler, kesinleşmiş ücret veya fatura değil, planlama tahminidir. Bu özellik kullanılabildiğinde bir çalışma alanı üyesi, ayrı bir çalışma alanı rolü daha geniş erişim sağlamadıkça yalnızca kendi etkinliğini inceleyebilir.
| Analiz alanı | Geçmiş veri aralığı | Tipik yenileme sıklığı |
|---|---|---|
| ChatGPT ve Codex kredi analizleri | 120 güne kadar. | Yaklaşık 1 ila 6 saatte bir. |
| Codex kullanım analizleri | 120 güne kadar. | Yaklaşık 1 ila 6 saatte bir. |
| ChatGPT kullanım analizleri | Önceki 12 aya kadar. | 48 saate kadar. |
Codex ürün erişimi analizleri otomatik olarak içermez. Bu özellik kullanılabildiğinde çalışma alanı sahibi, özel bir rol aracılığıyla Üyelerin Codex'i yönetmesine izin ver izni verebilir. Bu izin, kullanıcıyı çalışma alanı veya genel yönetici yapmadan ilgili çalışma alanının desteklenen Codex kullanım analizlerine erişmesini sağlar.
Bu özellik kullanılabildiğinde çalışma alanı analizleri, departman veya pilot ekip gibi senkronize gruplara göre filtrelenebilir. Grup görünürlüğü ve analiz erişimi, seçili çalışma alanına ve rolünüze bağlıdır. Şirketinizin veya okulunuzun gizlilik politikalarına uyun.
Bu özellik kullanılabildiğinde tahmini maliyetler, seçili çalışma alanının fiyatlandırmasını kullanır ve kesinleşmiş ücretler değil, planlama tahminleridir. Düzenlenen fatura, esas alınacak faturalandırma kaydıdır. Uygun GPT, proje veya beceri etkinliği dâhil daha ayrıntılı ChatGPT raporları için seçili çalışma alanının analiz ayarlarını kullanın.
Denetim günlükleri
Bu özellik kullanılabildiğinde genel yönetici, kiracı genelindeki yönetim etkinliğini incelemek için Genel ayarları açıp Güvenlik altında Denetim günlüklerini seçebilir. Çalışma alanı denetim günlükleri ayrıdır ve yalnızca uygun çalışma alanı sahipleri veya yöneticileri tarafından kullanılabilir. Denetim günlükleri görünmüyorsa seçili kiracıyı veya çalışma alanını, rolünüzü ve özelliğin kullanılabilirliğini kontrol edin.
Codex Politikalar ve Yapılandırmalar arayüzünden yapılan değişiklikler de çalışma alanı denetim günlüklerine kaydedilir. Yetkili yöneticiler, yapılandırma değişikliklerini araştırmak için bu günlükleri kullanıcı arayüzünde inceleyebilir veya Compliance API üzerinden alabilir.
Erişim gereksinimleri ve günlükleri alma hakkında bkz. Enterprise ve Edu Müşterileri için OpenAI Uyumluluk Platformu.
Kimlik bilgileri
Çalışma alanı sahipleri ve yöneticileri, desteklenen yönetim API'lerine yönelik çalışma alanı kapsamlı Yönetici anahtarlarını yönetmek için uygun bir ChatGPT çalışma alanında Kimlik bilgileri > Yönetici anahtarlarını kullanabilir. Yalnızca genel yönetici rolüne sahip olmak erişim sağlamaz. Yönetici anahtarları modellere veya model çıkarımına erişim sağlamaz. Kurulum, izinler ve anahtar yönetimi için bkz. Yönetici Konsolu'nda Yönetici anahtarlarını yönetme. Kullanılabildiğinde ayrı Codex hizmet hesabı kimlik bilgileri otomasyonu destekler. Kurulum yönergeleri için bkz. Codex hizmet hesapları oluşturma ve yönetme.
Faturalandırma ve ajanlar
Kullanılabilen Faturalandırma ve ajan yönetimi bölümleri; seçili kaynağa, plana ve izinlere bağlıdır. Bir çalışma alanı veya ürüne ait faturalandırma erişimi, başka birine erişim sağlamaz.
Uygun Enterprise veya Edu çalışma alanlarında Faturalandırma; Plan, Hibe etkinliği ve Faturaları içerebilir. Faturalandırma seçili çalışma alanıyla sınırlıdır ve faturalara erişmek için çalışma alanı sahibi rolü gerekebilir.
Çalışma alanı kullanım sınırlarını inceleyin
Ayrı Kullanım sınırları sayfasında Çalışma alanı, Gruplar, Kullanıcılar ve kullanılabildiğinde Bekleyen istekler gösterilebilir. Uygun bir grup veya kullanıcı geçersiz kılma ayarı farklı bir sınır belirlemedikçe çalışma alanı varsayılanı uygulanır. Kullanılabildiğinde Kullanıcıların kullanımı kredi ve dolar cinsinden görmesine izin ver ayarı, kullanım sınırlarını veya aşım ayarlarını değiştirmeden üyelerin görebileceklerini değiştirir.
Aylık (varsayılan), UTC'ye göre her takvim ayının ilk günü sıfırlanır.
Faturalandırma döngüsüyle uyumlu, çalışma alanının faturalandırma döngüsünü temel alan aylık dönemde sıfırlanır.
Uygun bir kullanıcı veya grup için geçersiz kılma ayarında, seçenek sunulduğunda Sınırsız kullanım kullanılabilir.
Geçersiz kılma ayarı kaldırıldığında kullanıcı veya grup, sonraki geçerli devralınmış sınıra döner.
Bir kişi geçerli sınıra ulaştığında ek uygun kullanım, sınır artırılana veya sonraki kullanım dönemi başlayana kadar duraklatılabilir.
Çalışma alanı ajanlarını inceleyin
Ajan bölümü kullanılabildiğinde yetkili yöneticiler çalışma alanı ajanlarını, ilişkili etkinliği, bağlı uygulamaları, bellek dosyalarını, programları ve desteklenen ajan analizlerini inceleyebilir. Ajan erişimi, seçili kaynağa ve yönetici rolüne bağlıdır.
Erişim veya eksik kaynak sorunlarını çözme
Doğru OpenAI hesabıyla oturum açtığınızı ve amaçlanan kiracıyı seçtiğinizi doğrulayın.
Kiracı genelindeki bir görev için genel yönetici veya kullanıcı yöneticisi rolüne ihtiyacınız olup olmadığını kontrol edin.
Seçilen kaynak için sahip, yönetici, Ads yöneticisi veya hesaba özgü bir role ihtiyacınız olup olmadığını kontrol edin.
Korumalı bir kaynağı açmadan önce gerekli SSO (çoklu oturum açma) işlemlerini tamamlayın.
API kuruluşu üyelerini, projelerini ve ayarlarını API Platformu'nda yönetmeye devam edin.
Beklenen bir kaynak veya özellik hâlâ kullanılamıyorsa genel yöneticinizle ya da hesap ekibinizle iletişime geçin.