
Yönetici Konsolu, yetkili yöneticilerin OpenAI kiracılarını ve rollerinin erişmelerine izin verdiği ürün kaynaklarını yönettiği yerdir. Kiracı genelindeki kimlik ayarları için Genel ayarlar'ı; ürüne özgü ayarlar için bir ChatGPT çalışma alanını veya Ads hesabını seçin.
Görebilecekleriniz ürünlerinize, planınıza ve yönetici rollerinize bağlıdır. ChatGPT için güncellenmiş Yönetici Konsolu deneyimi, uygun Enterprise ve Edu çalışma alanlarında kullanılabilir. Bağımsız ChatGPT Business müşterileri mevcut ChatGPT çalışma alanı ayarlarını kullanmaya devam eder.
Yönetici Konsolu'nu açma ve kaynak seçme


Kiracınızla ilişkili OpenAI hesabını kullanarak Yönetici Konsolu'nda oturum açın.
Birden fazla kiracıya erişiminiz varsa yönetmek istediğiniz kiracıyı seçin.
Kiracı genelindeki yönetim işlemleri için Genel ayarlar'ı, ürün yönetimi içinse ilgili ChatGPT çalışma alanını veya Ads hesabını seçin.
Göreviniz için kullanılabilir olan Erişim, Kullanıcılar ve gruplar, Analizler veya Faturalandırma gibi bölümü açın.
Bir kaynak yalnızca seçilen kiracıya aitse ve rolünüz erişmenize izin veriyorsa görünür. Bir bölüm kullanılamıyorsa seçilen hesabı, kiracıyı ve yönetici rolünü doğrulayın.
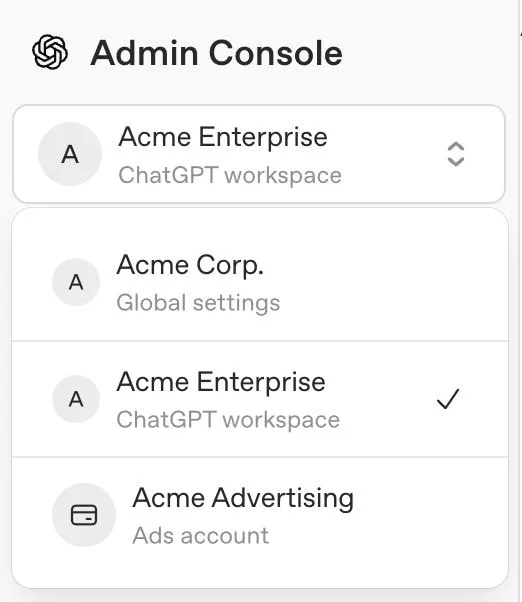
OpenAI hesabınız olmadan önce genel yönetici olarak davet edildiyseniz Yönetici Konsolu'nu açın ve davetin gönderildiği e-posta adresiyle bir hesap oluşturun. Bekleyen davetler bölümünde Kabul et'i seçin. Kiracıya katılmak size bir ChatGPT çalışma alanına, API kuruluşuna veya Ads hesabına erişim sağlamaz.
Kiracının Kullanıcılar listesi, bir ChatGPT çalışma alanının Üyeler listesiyle aynı değildir. Sayılar, bir çalışma alanı veya analizler eksikse seçilen kiracıyı doğrulayın ve çalışma alanının kendisini açın. Beklenmeyen bir kiracı ilişkilendirmesini kontrol etmeleri için OpenAI Destek ekibine veya hesap ekibinize başvurun; yeni bir kiracı ya da çalışma alanı oluşturmayın.
Yönetici rollerini ve sınırlarını anlama
| Rol veya erişim | Yönetebildikleri | Sağlamadıkları |
|---|---|---|
| Genel yönetici | Desteklenen kiracı geneli kimlik ayarları, doğrulanmış etki alanları, kimlik sağlayıcısı bağlantıları, kiracı yönetimi ve uygun reklam hesapları oluşturma. | Her ChatGPT çalışma alanına, API kuruluşuna veya Ads hesabına otomatik sahip ya da yönetici erişimi. |
| Kullanıcı yöneticisi (kullanılabildiği yerlerde) | Bu rolün kullanılabildiği yerlerde atanmış kiracı kullanıcıları ve grupları. | Genel yönetici atama veya kaldırma, kiracı genelindeki ayarları değiştirme ya da başka bir ürünü yönetme yetkisi. |
| Üye | Desteklenen kiracı kullanıcılarına, gruplarına, rollerine ve kaynaklarına salt okunur erişim. | Kiracı ayarlarını değiştirme, kullanıcıları veya grupları yönetme ya da yönetici rolleri verme yetkisi. |
| Ads yöneticisi | Uygun reklam hesapları oluşturma izni. | Mevcut tüm reklam hesaplarına otomatik erişim. |
Bir kişi birden fazla role sahip olabilir ancak her rol kendi kapsamında atanmalıdır. ChatGPT çalışma alanı rolleri hakkında ayrıntılı bilgi için bkz. Üyeleri, çalışma alanı rollerini ve lisansları yönetme. Kiracıdaki Üye rolü, bir ChatGPT çalışma alanına üyelikten ayrıdır.
Kiracı genelindeki kimliği yönetme
Etki alanlarını ve oturum açma ayarlarını inceleme
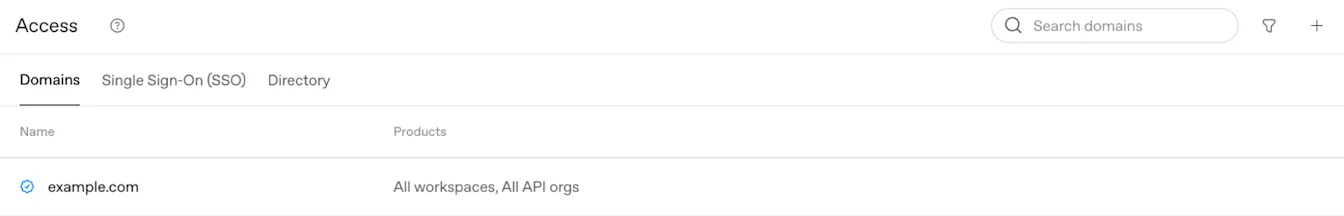
Etki alanı doğrulama durumunu ve ürün uygunluğunu incelemek için Genel ayarlar'da Erişim > Etki alanları'nı açın. Yeni doğrulanmış bir etki alanı başlangıçta tüm uygun ChatGPT çalışma alanlarına ve API kuruluşlarına uygulanabilir. Oturum açma gereksinimlerini değiştirmeden önce ortaya çıkan eşlemeleri inceleyin ve yöneticiler için bir kurtarma yolu bulunduğunu doğrulayın.
Etki alanı doğrulama ve ürün uygunluğu için bkz. OpenAI kimliği için etki alanınızı doğrulama.
Bağımsız bir ChatGPT Business çalışma alanının sahibi, SSO (çoklu oturum açma) ve etki alanlarını çalışma alanının mevcut kimlik ayarlarından yönetir. Bu ayarlar salt okunursa veya Cloud Console ↗ gösteriyorsa paylaşılan kiracı bağlantısını yönetmesi için bir genel yöneticiye başvurun. Business kurulumu ve plan sınırları için bkz. ChatGPT Business için SSO (çoklu oturum açma) ayarlama.
Kişilerin nasıl katılacağını seçme
Otomatik hesap oluşturma ve harici etki alanı davetleri, her ChatGPT çalışma alanı için ayrı ayrı yapılandırılır. Otomatik hesap oluşturmak için SSO (çoklu oturum açma) gerekmez. Etkinleştirmeden önce lisans kullanımını, mevcut kişisel hesapları ve Enterprise ya da Edu geçiş promptlarını inceleyin.
Kişisel, Plus veya Pro hesapları bulunan çalışanlar için bkz. Mevcut ChatGPT hesaplarına sahip çalışanları sisteme dahil etme.
Dizin eşitlemesini ve mevcut bağlantıları kontrol etme
Kullanılabilir kiracı geneli SCIM ve eşitleme durumunu incelemek için Genel ayarlar'da Erişim'i açıp Dizin'i seçin. Bağlı bir ChatGPT çalışma alanında veya API kuruluşunda ürün düzeyinde etkin bir bağlantı varken kiracı geneli SCIM etkinleştirilemez. Mevcut bir bağlantıyı değiştirmeden önce onaylanmış bir geçişi koordine edin.
Dizin kurulumu, ürün atamaları ve eşitleme için bkz. SCIM ile kullanıcı hazırlama ve yönetme.
Harici uygulama erişimini yönetme
Kullanılabildiği yerlerde Harici Erişim, üyelerin desteklenen harici uygulamalarda ChatGPT ile oturum açma özelliğini kullanıp kullanamayacağını belirler. Kiracınızın harici uygulama kurallarını uygulamak için Kuruluşunuz için ChatGPT ile oturum açmayı etkinleştirin ve Onaylanmış uygulamalar seçeneklerini kullanın.
Kullanıcıları, grupları ve ürün erişimini inceleme
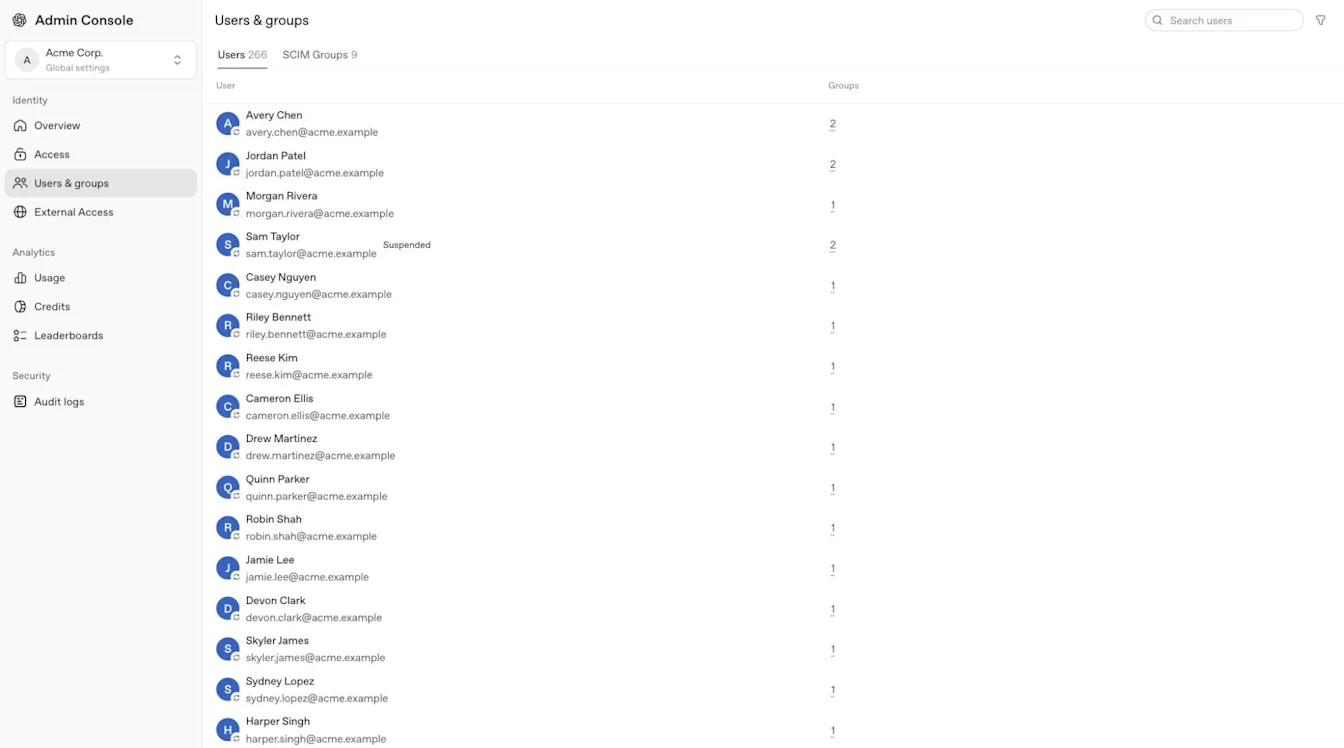
Kullanıcılar ve gruplar'a gidip Kullanıcılar'ı seçerek seçili kiracıdaki bir kişiyi bulun. Kişinin profilini açın ve ürün erişimini incelemek için Erişim ve roller'i seçin. Kullanılabilir görünüme bağlı olarak doğrudan atamalar Doğrudan roller altında görünebilir. Kişinin grup üyeliklerini incelemek için Gruplar'ı, eşitlenmiş grupları incelemek içinse SCIM Grupları'nı seçin.
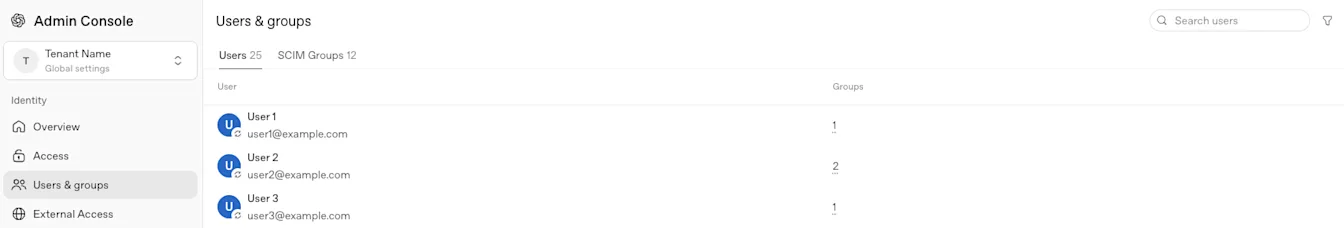
Kiracıyla eşitlenmiş SCIM gruplarında Ürün erişimi, desteklenen ChatGPT çalışma alanlarını ve Ads hesaplarını atayabilir. API kuruluşları bu düzenleyicide kullanılamaz. Seçili Ads hesabındaki reklam hesabı rollerini inceleyin.
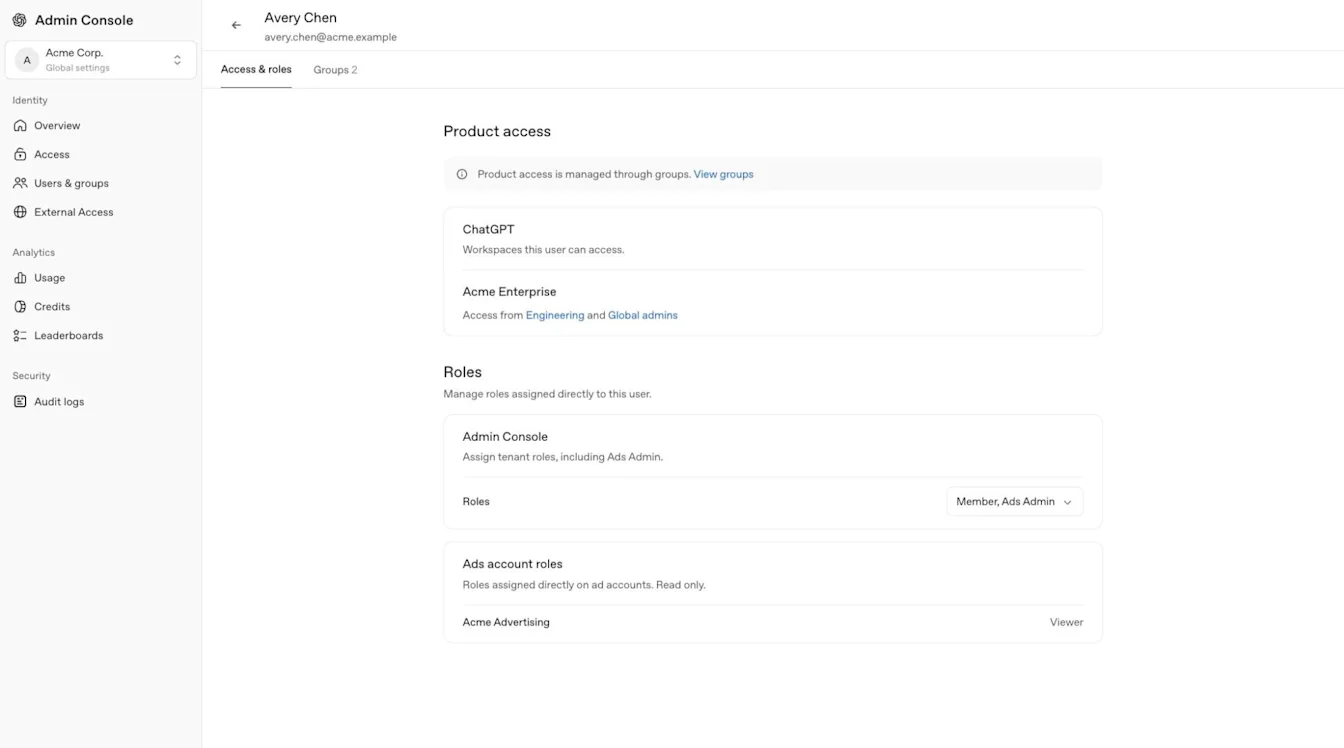
Erişim vermeden önce grubun mevcut ürün ve rol atamalarını inceleyin ve gereken en düşük ayrıcalıklı rolü kullanın. Kiracı genelindeki Ürün erişimi, özel ChatGPT çalışma alanı rolleri atamaz.
Eşitlenmiş bir grup, kimlik sağlayıcınız tarafından yönetilir. Bu grubun üyelerini doğrudan bir üründen eklemeyin veya kaldırmayın. Enterprise ve Edu çalışma alanı üyeleri ile gruplarını Yönetici Konsolu'nda, Business çalışma alanı üyeleri ile gruplarını ChatGPT'de, API kuruluşu üyelerini API Platformu'nda ve Ads kullanıcılarını ilgili reklam hesabında yönetin.
Çalışma alanı gruplarını ve devredilmiş grup yöneticisi izinlerini yönetmek için ilgili ChatGPT çalışma alanını seçin ve Grupları ve grup yöneticilerini yönetme başlıklı makaleye bakın.
Bir kullanıcının Kullanıcılar bölümünde bulunması, ürün davetinin yerini tutmaz veya tüm kaynaklarda üyelik sağlamaz. Manuel davetler yalnızca ilgili desteklenen ChatGPT çalışma alanı, API kuruluşu veya Ads hesabı için geçerlidir.
Kullanıcı kaynağı etiketlerini anlama
Kiracı kullanıcı listesinde veya profilde Kaynak etiketi görünüyorsa bu etiket, kullanıcı kaydının nasıl oluşturulduğunu veya yönetildiğini açıklar.
| Etiket | Anlamı |
|---|---|
| SCIM | Kiracı kullanıcı kaydı, kimlik sağlayıcınız aracılığıyla hazırlanır ve yönetilir. |
| Manuel | Kiracı kullanıcı kaydı, Yönetici Konsolu üzerinden manuel olarak oluşturulmuş veya davet edilmiştir. Bazı profil görünümlerinde Özel etiketi gösterilebilir. |
| Taşınmış | Kiracı kullanıcı kaydı, OpenAI'ın önceki hesap yönetimi sisteminden Yönetici Konsolu'na aktarılmıştır. Örneğin mevcut bir ChatGPT çalışma alanı veya API kuruluşu üyeliğinden oluşturulmuş olabilir. |
Bir üyenin model erişimini kontrol etme
Model Testi, yöneticilerin bir üyenin modeli neden kullanabildiğini veya kullanamadığını anlamasına yardımcı olur. ChatGPT Business, Enterprise, Healthcare ve Edu yöneticileri tarafından kullanılabilir. Model Testine erişim, kiracı genelindeki diğer ayarlara erişim sağlamaz.
Yönetici Konsolu'nu açın ve incelemek istediğiniz ChatGPT çalışma alanını seçin.
Modeller'i açın, ardından Test'i seçin.
Üyeyi adına veya e-posta adresine göre arayın.
Üyenin geçerli model erişimini, çalışma alanı varsayılanlarını, model izinlerini, rollerini ve tercihlerini inceleyin.
Sonuçlar kaydedilmiş ayarları yansıtır. Test işlemi model erişimi sağlamaz; ayarları veya kullanım sınırlarını değiştirmez ve üyenin lisans türünü, planını ya da çalışma alanı uygunluğunu geçersiz kılmaz.
Enterprise ve Edu modellerinin kullanılabilirliği ve sınırları için bkz. ChatGPT Enterprise ve Edu modelleri ve sınırları.
Seçili Ads hesabını yönetme
Kullanıcılar ve gruplar'ı veya hesaba özgü rolleri incelemeden önce ilgili Ads hesabını seçin. Genel yönetici veya Ads yöneticisi reklam hesapları oluşturabilir; reklam hesabı yöneticisi, üyesi veya görüntüleyicisi ise belirli bir hesap için izin alır.
Ads'de oturum açma, hesap rolleri ve dizin erişimi kuralları için bkz. Ads Manager'da kimlik ve erişimi yönetme.
Analizleri, denetim günlüklerini, kimlik bilgilerini ve faturalandırmayı inceleme
Analizler
Rolünüze ve planınıza bağlı olarak Analizler; ChatGPT veya Codex kullanımını, etkin kullanıcıları, liderlik tablolarını, kredileri ve dışa aktarılabilir etkinlikleri içerebilir. Kullanılabilir veri aralıkları ve yenileme süreleri rapora göre değişir. Gösterilen tahmini maliyetler, kesinleşmiş ücretler veya faturalar değil planlama tahminleridir. Kullanılabildiği yerlerde bir çalışma alanı üyesi, ayrı bir çalışma alanı rolü daha geniş erişim sağlamadığı sürece yalnızca kendi etkinliğini inceleyebilir.
| Analiz alanı | Geçmiş veri aralığı | Tipik yenileme sıklığı |
|---|---|---|
| ChatGPT ve Codex kredi analizleri | 120 güne kadar. | Yaklaşık 1 ila 6 saatte bir. |
| Codex kullanım analizleri | 120 güne kadar. | Yaklaşık 1 ila 6 saatte bir. |
| ChatGPT kullanım analizleri | Önceki 12 aya kadar. | 48 saate kadar. |
Codex ürün erişimi, analizleri otomatik olarak içermez. Kullanılabildiği yerlerde çalışma alanı sahibi, özel bir rol aracılığıyla Üyelerin Codex'i yönetmesine izin ver izni verebilir. Bu izin, kullanıcıyı çalışma alanı yöneticisi veya genel yönetici yapmadan ilgili çalışma alanının desteklenen Codex kullanım analizlerine erişim sağlar.
Kullanılabildiği yerlerde çalışma alanı analizleri, departman veya pilot ekip gibi eşitlenmiş gruplara göre filtrelenebilir. Grup görünürlüğü ve analizlere erişim, seçilen çalışma alanına ve rolünüze bağlıdır. Şirketinizin veya okulunuzun gizlilik politikalarına uyun.
Kullanılabildiği yerlerde tahmini maliyetler, seçilen çalışma alanının fiyatlandırmasını kullanır ve kesinleşmiş ücretler değil planlama tahminleridir. Düzenlenen fatura, bağlayıcı faturalandırma kaydıdır. Uygun GPT, proje veya beceri etkinliği dâhil daha ayrıntılı ChatGPT raporları için seçilen çalışma alanının analiz ayarlarını kullanın.
Denetim günlükleri
Kullanılabildiği yerlerde genel yönetici, kiracı genelindeki yönetim etkinliğini incelemek için Genel ayarlar'ı açıp Güvenlik altında Denetim günlükleri'ni seçebilir. Çalışma alanı denetim günlükleri ayrıdır ve yalnızca uygun çalışma alanı sahipleri veya yöneticileri tarafından kullanılabilir. Denetim günlükleri görünmüyorsa seçilen kiracıyı veya çalışma alanını, rolünüzü ve özelliğin kullanılabilirliğini kontrol edin.
Codex Politikalar ve Yapılandırmalar arayüzü üzerinden yapılan değişiklikler de çalışma alanı denetim günlüklerine kaydedilir. Yetkili yöneticiler, yapılandırma değişikliklerini araştırmak için bu günlükleri kullanıcı arayüzünde inceleyebilir veya Compliance API üzerinden alabilir.
Erişim gereksinimleri ve günlükleri alma hakkında bilgi için bkz. Enterprise ve Edu Müşterileri için OpenAI Uyumluluk Platformu.
Kimlik bilgileri
Çalışma alanı sahipleri ve yöneticileri, desteklenen yönetim API'lerine yönelik çalışma alanı kapsamındaki Yönetici anahtarlarını yönetmek için uygun bir ChatGPT çalışma alanında Kimlik bilgileri > Yönetici anahtarları'nı kullanabilir. Yalnızca genel yönetici rolüne sahip olmak erişim sağlamaz. Yönetici anahtarları, modellere veya model çıkarımına erişim sağlamaz. Kurulum, izinler ve anahtar yönetimi için bkz. Yönetici Konsolu'nda Yönetici anahtarlarını yönetme. Kullanılabildiği yerlerde ayrı Codex hizmet hesabı kimlik bilgileri otomasyonu destekler. Kurulum talimatları için bkz. Codex hizmet hesapları oluşturma ve yönetme.
Faturalandırma ve ajanlar
Kullanılabilir Faturalandırma ve ajan yönetimi bölümleri; seçilen kaynağa, plana ve izinlere bağlıdır. Bir çalışma alanı veya ürün için faturalandırma erişimi, başka birine erişim sağlamaz.
Uygun Enterprise veya Edu çalışma alanlarında Faturalandırma; Plan, Hibe etkinliği ve Faturalar bölümlerini içerebilir. Faturalandırma, seçilen çalışma alanı kapsamındadır ve faturalara erişmek için çalışma alanı sahibi rolü gerekebilir.
Çalışma alanı kullanım sınırlarını inceleme
Ayrı Kullanım sınırları sayfasında Çalışma alanı, Gruplar, Kullanıcılar ve kullanılabildiği durumlarda Bekleyen istekler gösterilebilir. Uygun bir grup veya kullanıcı geçersiz kılma ayarı farklı bir sınır belirlemediği sürece çalışma alanı varsayılanı uygulanır. Kullanılabildiği yerlerde Kullanıcıların kullanımı kredi ve dolar cinsinden görmesine izin ver seçeneği, kullanım sınırlarını veya aşım ayarlarını değiştirmeden üyelerin görebileceklerini değiştirir.
Aylık (varsayılan), UTC'ye göre her takvim ayının ilk gününde sıfırlanır.
Faturalandırma döngüsüyle uyumlu, çalışma alanının faturalandırma döngüsüne bağlı aylık dönemde sıfırlanır.
Bu seçenek kullanılabiliyorsa uygun bir kullanıcı veya grup geçersiz kılma ayarında Sınırsız kullanım seçilebilir.
Geçersiz kılma ayarı kaldırıldığında kullanıcı veya grup, sıradaki geçerli devralınmış sınıra döner.
Bir kişi geçerli sınıra ulaştığında, sınır artırılana veya sonraki kullanım dönemi başlayana kadar uygun ek kullanım duraklatılabilir.
Çalışma alanı ajanlarını inceleme
Kullanılabildiği yerlerde ajan bölümü, yetkili yöneticilerin çalışma alanı ajanlarını, ilişkili etkinlikleri, bağlı uygulamaları, bellek dosyalarını, programları ve desteklenen ajan analizlerini incelemesini sağlar. Ajan erişimi, seçilen kaynağa ve yönetici rolüne bağlıdır.
Erişim veya eksik kaynak sorunlarını çözme
Doğru OpenAI hesabıyla oturum açtığınızı ve amaçlanan kiracıyı seçtiğinizi doğrulayın.
Kiracı genelindeki bir görev için genel yönetici veya kullanıcı yöneticisi rolüne ihtiyacınız olup olmadığını kontrol edin.
Seçilen kaynak için sahip, yönetici, Ads yöneticisi veya hesaba özgü bir role ihtiyacınız olup olmadığını kontrol edin.
Korumalı bir kaynağı açmadan önce gerekli SSO (çoklu oturum açma) işlemlerini tamamlayın.
API kuruluşu üyelerini, projelerini ve ayarlarını API Platformu'nda yönetmeye devam edin.
Beklenen bir kaynak veya özellik hâlâ kullanılamıyorsa genel yöneticinizle ya da hesap ekibinizle iletişime geçin.