
Огляд
У консолі адміністратора уповноважені адміністратори керують своїм тенантом OpenAI та ресурсами продуктів, до яких мають доступ відповідно до своєї ролі. Використовуйте Глобальні налаштування для керування ідентифікацією в усьому тенанті або виберіть робочий простір ChatGPT чи рекламний обліковий запис, щоб перейти до налаштувань конкретного продукту.
Те, що вам відображається, залежить від ваших продуктів, тарифного плану й ролей адміністратора. Для ChatGPT оновлена консоль адміністратора доступна в робочих просторах Enterprise та Edu, що відповідають вимогам. Клієнти, які користуються лише ChatGPT Business, і надалі адмініструють робочий простір через його наявні налаштування в ChatGPT.
Відкрийте консоль адміністратора й виберіть ресурс

Увійдіть у консоль адміністратора за допомогою облікового запису OpenAI, пов’язаного з вашим тенантом.
Якщо ви маєте доступ до кількох тенантів, виберіть той, яким хочете керувати.
Виберіть Глобальні налаштування для адміністрування всього тенанта або виберіть робочий простір ChatGPT чи рекламний обліковий запис, яким хочете керувати.
Відкрийте доступний розділ, що відповідає вашому завданню, наприклад Доступ, Користувачі та групи, Аналітика або Оплата.

Ресурс відображається, лише якщо він належить вибраному тенанту й ваша роль дозволяє доступ до нього. Якщо розділ недоступний, перевірте вибраний обліковий запис, тенант і роль адміністратора.
Якщо вас запросили як глобального адміністратора, але ви ще не маєте облікового запису OpenAI, відкрийте консоль адміністратора й створіть обліковий запис з електронною адресою, на яку надійшло запрошення. У розділі Запрошення, що очікують на відповідь виберіть Прийняти. Приєднання до тенанта не надає доступу до робочого простору ChatGPT, організації API чи рекламного облікового запису.
Список Користувачі тенанта — це не те саме, що список Учасники робочого простору ChatGPT. Якщо не відображаються кількісні показники, робочий простір або аналітика, перевірте вибраний тенант і відкрийте сам робочий простір. Якщо ви помітили неочікуваний зв’язок із тенантом, попросіть службу підтримки OpenAI або команду супроводу вашого облікового запису перевірити його; не створюйте новий тенант чи робочий простір на заміну.
Ролі адміністраторів та їхні межі
| Роль або доступ | Чим можна керувати | Чого не надає |
|---|---|---|
| Глобальний адміністратор | Підтримувані налаштування ідентифікації на рівні клієнта, підтверджені домени, підключення постачальників ідентифікаційних даних, адміністрування клієнта та створення відповідних рекламних облікових записів. | Автоматичний доступ власника або адміністратора до кожного робочого простору ChatGPT, організації API чи облікового запису Ads. |
| Менеджер користувачів (якщо доступно) | Призначені користувачі й групи клієнта, якщо ця роль доступна. | Можливість призначати або вилучати глобальних адміністраторів, змінювати налаштування на рівні клієнта чи адмініструвати інший продукт. |
| Учасник | Доступ лише для читання до підтримуваних користувачів, груп, ролей і ресурсів клієнта. | Можливість змінювати налаштування клієнта, керувати користувачами чи групами або надавати ролі адміністратора. |
| Адміністратор Ads | Дозвіл створювати відповідні рекламні облікові записи. | Автоматичний доступ до всіх наявних рекламних облікових записів. |
Одна особа може мати кілька ролей, але кожну роль потрібно призначати в її власній області дії. Докладніше про ролі робочого простору ChatGPT див. у статті «Керування учасниками, ролями робочого простору та місцями». Роль клієнта Учасник не пов’язана з членством у робочому просторі ChatGPT.
Керування ідентифікацією на рівні тенанта
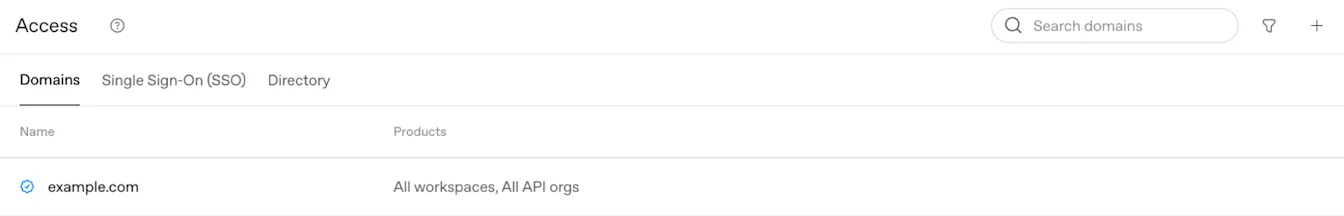
Перегляд доменів і налаштувань входу
У розділі Глобальні налаштування відкрийте Доступ > Домени, щоб переглянути стан перевірки домену та відповідність вимогам продуктів. Щойно підтверджений домен спочатку може застосовуватися до всіх відповідних робочих просторів ChatGPT та організацій API. Перш ніж змінювати вимоги до входу, перегляньте створені зіставлення та переконайтеся, що адміністратор має спосіб відновити доступ.
Відомості про перевірку домену та відповідність вимогам продуктів див. у статті Перевірка домену для ідентифікації OpenAI.
Власник окремого робочого простору ChatGPT Business керує єдиним входом і доменами в наявних налаштуваннях ідентифікації робочого простору. Якщо ці налаштування доступні лише для читання або містять напис Хмарна консоль ↗, попросіть глобального адміністратора керувати спільним підключенням тенанта. Відомості про налаштування Business і обмеження плану див. у статті Налаштування єдиного входу для ChatGPT Business.
Виберіть спосіб приєднання користувачів
Автоматичне створення облікових записів і запрошення користувачів із зовнішніх доменів налаштовуються для кожного робочого простору ChatGPT.
Автоматичне створення облікових записів може додавати до робочого простору користувачів, які відповідають вимогам, коли вони входять за допомогою електронної адреси з підтвердженого домену, пов’язаного з цим робочим простором. Ця функція не потребує єдиного входу та працює окремо від SCIM. Якщо ваш робочий простір вимагає єдиного входу, співробітники все одно мають використовувати його для входу.
У планах Enterprise автоматичне створення облікових записів увімкнено за замовчуванням для першого робочого простору ChatGPT, який створено в новому тенанті та який відповідає вимогам. Для додаткового робочого простору, створеного в наявному тенанті, цю функцію вимкнено за замовчуванням. Перш ніж додавати користувачів, перевірте поточне налаштування для кожного робочого простору.
У планах Enterprise автоматичне створення облікових записів надає повноцінні місця в робочому просторі за звичайними умовами оплати вашої організації. Співробітники, додані в такий спосіб, отримують доступ до інструментів, установлений за замовчуванням у робочому просторі.
Після підтвердження домену виберіть робочі простори, до яких він має застосовуватися. Потім перевірте налаштування автоматичного створення облікових записів і вимкніть цю функцію в робочих просторах, до яких користувачі не повинні приєднуватися в такий спосіб.
Перш ніж продовжити, перевірте кількість доступних місць, наявні особисті облікові записи та всі повідомлення про перенесення до Enterprise або Edu. Якщо ви плануєте керувати доступом через SCIM, вимкніть автоматичне створення облікових записів, щоб не створювати користувачів, доступом яких не керує ваш постачальник ідентифікаційних даних.
Вимкнення автоматичного створення облікових записів не видаляє наявних учасників робочого простору.
Для співробітників з особистими обліковими записами або обліковими записами Plus чи Pro див. статтю Додавання співробітників із наявними обліковими записами ChatGPT.
Про синхронізацію каталогу читайте в статті Надання доступу та керування за допомогою SCIM.
Перевірка синхронізації каталогу та наявних підключень
У розділі Глобальні налаштування відкрийте Доступ, а потім виберіть Каталог, щоб переглянути доступний загальнотенантний SCIM і стан синхронізації. Можна одночасно ввімкнути підключення SCIM на рівні тенанта й продукту. Однак загальнотенантне призначення Доступу до продуктів для робочого простору або організації API не можна змінити, доки для цього ресурсу ввімкнено SCIM на рівні продукту. Перш ніж змінювати наявне підключення, узгодьте перенесення з командою OpenAI, яка обслуговує ваш обліковий запис.
Відомості про налаштування каталогу, призначення продуктів і синхронізацію див. у статті Підготовка та керування SCIM.
Керування зовнішнім доступом
Вхід за допомогою ChatGPT дає застосунку змогу ідентифікувати учасника. Делегований доступ дає учаснику змогу дозволити застосунку використовувати певні дані й виконувати дозволені дії від його імені. Схвалення організації робить такий доступ можливим, але кожен учасник однаково має пройти процедуру авторизації в застосунку в межах власних прав доступу.
Глобальний адміністратор керує дозволами застосунків на рівні організації в розділі Зовнішній доступ у консолі адміністратора OpenAI. Виберіть організацію, яку хочете налаштувати.
Власник або адміністратор робочого простору ChatGPT, адміністратор рекламного облікового запису чи адміністратор HubSpot не отримує автоматично прав глобального адміністратора.
Перевірка входу лише для ідентифікації
Вхід для ідентифікації та делегований доступ до даних — це окремі дозволи. Наявні загальноорганізаційні політики дозволу чи заборони та схвалення застосунків залишаються чинними. У стовпці Увімкнені області доступу відображається доступ, який наразі ввімкнено. Відкрийте застосунок, щоб переглянути доступні параметри в розділі Області доступу.
Відкрийте розділ Зовнішній доступ і виберіть потрібну організацію.
Виберіть зовнішній застосунок, яким хочете керувати. Якщо його немає в списку, виберіть Увімкнути застосунки, знайдіть застосунок і виберіть Увімкнути, щоб додати його до списку. Потім відкрийте застосунок, щоб налаштувати його дозволи в розділі Області доступу.
У розділі Області доступу перевірте параметр Ідентифікація, якщо він доступний.
Увімкніть або вимкніть параметр Ідентифікація, якщо перемикач доступний для зміни. Параметр Ідентифікація обов’язковий для ChatGPT Sites, і його не можна вимкнути тут. Якщо перемикач залежить від іншого налаштування, дотримуйтеся вказівок у відомостях про застосунок.
Зміна входу лише для ідентифікації не надає доступу до підключених застосунків або реклами. Перевіряйте ці делеговані дозволи окремо.
Увімкнення доступу до підключених застосунків для Sites
ChatGPT Sites може запитувати дозвіл на використання власних підключених застосунків кожного відвідувача. Наприклад, спільна інформаційна панель може отримувати актуальну інформацію, використовуючи обліковий запис відвідувача, який увійшов у систему, та його наявні права доступу. У попередній версії доступ до підключених застосунків для Sites вимкнено за замовчуванням. Його має ввімкнути глобальний адміністратор.
Відкрийте розділ Зовнішній доступ і виберіть потрібну організацію.
Виберіть ChatGPT Sites.
У розділі Області доступу увімкніть Конектори. Параметр Ідентифікація обов’язковий для ChatGPT Sites, і його не можна вимкнути тут.
Уточніть в адміністратора робочого простору, чи доступні в ньому функція підключених застосунків Sites і конкретні застосунки, які ви хочете використовувати.
Попросіть учасника відкрити сторінку Sites, увійти за допомогою ChatGPT, переглянути запитуваний доступ і дозволити підключення.
Усі відповідні налаштування організації, робочого простору й окремих застосунків мають дозволяти доступ. Також потрібна згода учасника та відповідні права доступу в застосунку — джерелі даних.
Схвалення на рівні організації поширюється на наявні й майбутні сторінки ChatGPT Sites. Кожен відвідувач надає дозвіл на доступ через власний обліковий запис. Увімкнення цього параметра не надає кожній сторінці Sites доступу до даних підключених застосунків усіх учасників.
Про налаштування робочого простору див. статтю Керування ChatGPT Sites у вашому робочому просторі.
Увімкнення доступу до реклами для застосунку
У попередній версії доступ до реклами для застосунків вимкнено за замовчуванням. Його має ввімкнути глобальний адміністратор.
Відкрийте розділ Зовнішній доступ і виберіть організацію, якій належить відповідний рекламний обліковий запис.
Виберіть застосунок, наприклад HubSpot. Якщо його немає в списку, виберіть Увімкнути застосунки, знайдіть застосунок і виберіть Увімкнути, щоб додати його до списку. Потім відкрийте застосунок, щоб налаштувати його дозволи в розділі Області доступу.
У розділі Області доступу увімкніть параметр Реклама, якщо його вимкнено.
Попросіть рекламодавця повернутися до застосунку й повторити спробу підключення ChatGPT Ads або завершити його.
Рекламодавець переглядає запитувані дозволи й надає доступ у межах власних прав у рекламному обліковому записі.
Схвалення організації та надання дозволу рекламодавцем — це окремі кроки. Рекламодавець може надати доступ лише в межах власних прав.
Про налаштування HubSpot див. статтю Налаштування ChatGPT Ads у HubSpot.
Перегляд або зміна доступу
Відкрийте застосунок у розділі Зовнішній доступ, щоб переглянути або змінити його області доступу. Вимкніть Реклама або Конектори, щоб скасувати відповідний доступ до даних, не змінюючи параметр Ідентифікація. Команда Вимкнути застосунок, якщо доступна, вимикає всі ввімкнені області доступу застосунку. У ChatGPT Sites немає команди Вимкнути застосунок, оскільки параметр Ідентифікація обов’язковий. Зміни областей доступу зберігаються одразу після внесення; дочекайтеся повідомлення Доступ застосунку оновлено. Якщо з’явиться запит Підтвердити зміну, перегляньте перехід від дозволу всіх застосунків до дозволу лише вибраних; надалі нові застосунки потребуватимуть окремого схвалення. Якщо оновлення не вдалося, оновіть сторінку й перевірте поточні налаштування, перш ніж повторити спробу. Для Sites адміністратори робочого простору також можуть перевірити, які підключені застосунки доступні в ньому.
Усунення проблем із делегованим доступом
Якщо елемент керування відсутній, переконайтеся, що ви вибрали потрібну організацію, що ця функція для неї доступна й що ви маєте права глобального адміністратора.
Якщо сторінка Sites не може використовувати застосунок, перевірте схвалення організації, доступність у робочому просторі, налаштування окремого застосунку, підключення учасника, його згоду й права доступу в застосунку — джерелі даних.
Якщо під час підключення HubSpot рекламний обліковий запис має позначку Обмежено, попросіть глобального адміністратора організації, якій він належить, перевірити, чи ввімкнено для HubSpot доступ Реклама. Якщо організація схвалила HubSpot, але обліковий запис усе ще обмежено, зверніться до його адміністратора.
Якщо доступ до реклами ввімкнено, але підключення все одно не вдається, перевірте організацію, права рекламодавця в рекламному обліковому записі й застосунку, а також чи завершено процедуру авторизації.
Звертаючись по допомогу, зазначте організацію, робочий простір або рекламний обліковий запис, яких стосується проблема, застосунок або сторінку Sites, а також повідомлення про помилку.
Перегляд користувачів, груп і доступу до продуктів
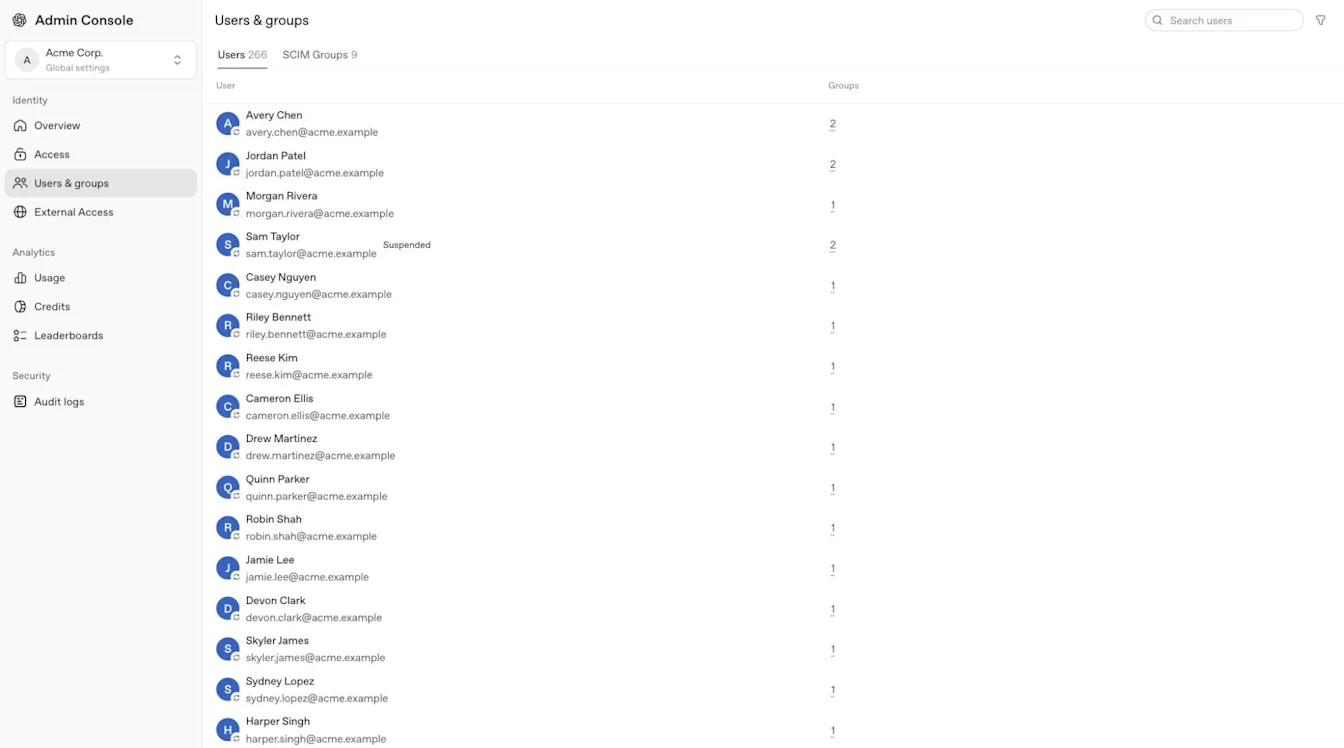
Перейдіть до розділу Користувачі та групи й виберіть Користувачі, щоб знайти людину у вибраному тенанті. Відкрийте профіль користувача й виберіть Доступ і ролі, щоб переглянути доступ до продуктів. Залежно від доступного подання безпосередньо призначені ролі можуть відображатися в розділі Прямі ролі. Виберіть Групи, щоб переглянути, до яких груп належить користувач, або Групи SCIM, щоб перевірити синхронізовані групи.
У розділі Доступ до продуктів групам SCIM, синхронізованим на рівні тенанта, можна призначити підтримувані робочі простори ChatGPT і рекламні облікові записи. У тенантах Enterprise та Edu синхронізовані групи також можна призначати організаціям API. Перевірте відповідну групу API та членство в організації на Платформі API. Перегляньте ролі у вибраному рекламному обліковому записі.
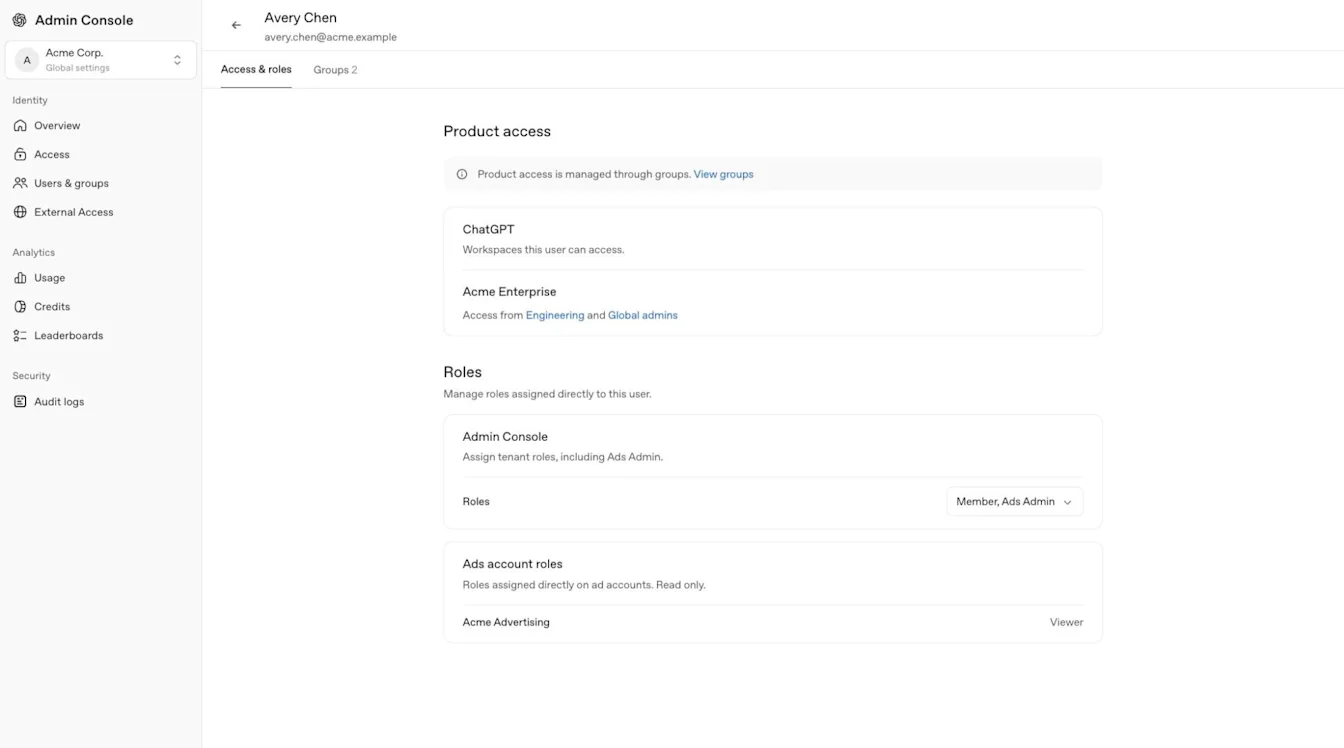
Перш ніж надавати доступ, перевірте вже призначені групі продукти й ролі та використовуйте роль із мінімально необхідними правами. Розділ Доступ до продуктів на рівні тенанта не дає змоги призначати спеціальні ролі робочого простору ChatGPT.
Синхронізованою групою керує ваш постачальник ідентифікаційних даних. Не додавайте й не видаляйте її учасників безпосередньо в продукті. Керуйте учасниками й групами робочих просторів Enterprise та Edu в консолі адміністратора, учасниками робочих просторів Business — у ChatGPT, учасниками організацій API — на Платформі API, а користувачами реклами — у відповідному рекламному обліковому записі. Business не підтримує спеціальні групи робочого простору.
Щоб керувати групами робочого простору й делегувати права керівникам груп, виберіть відповідний робочий простір ChatGPT і перегляньте статтю Керування групами та їхніми керівниками.
Наявність користувача в розділі Користувачі не надає йому членства в усіх ресурсах. SCIM на рівні тенанта додає користувачів безпосередньо до призначеної організації API без потреби приймати запрошення. Запрошення до робочих просторів ChatGPT надсилаються окремо. Запрошення, надіслані вручну, стосуються лише конкретного підтримуваного робочого простору ChatGPT, організації API або рекламного облікового запису.
SCIM на рівні тенанта керує членством в організаціях API, яке створює або бере під своє керування. Видалення останнього призначення, що дає право на таке членство, може скасувати його, навіть якщо спочатку користувача було додано вручну. Про перевірки під час налаштування та припинення доступу читайте в статті Надання доступу та керування за допомогою SCIM.
Відомості про позначки джерела користувача
Позначка Джерело у списку користувачів тенанта або в профілі описує, як запис цього користувача було створено або як ним керують.
| Позначка | Значення |
|---|---|
| SCIM | Запис користувача тенанта підготовлено, і ним керують через вашого постачальника ідентифікації. |
| Вручну | Запис користувача тенанта створено або запрошення надіслано вручну через консоль адміністратора. У деяких поданнях профілю може відображатися позначка Власне налаштування. |
| Перенесено | Запис користувача тенанта перенесено до консолі адміністратора з попередньої системи керування обліковими записами OpenAI. Наприклад, його могли створити на основі наявного членства в робочому просторі ChatGPT або організації API. |
Перевірка доступу учасника до моделей
Тест моделей допомагає адміністраторам зрозуміти, чому учасник може або не може використовувати певну модель. Він доступний адміністраторам у ChatGPT Business, Enterprise, Healthcare та Edu. Доступ до тесту моделей не надає доступу до інших налаштувань на рівні клієнта.
Відкрийте Консоль адміністратора та виберіть робочий простір ChatGPT, який потрібно перевірити.
Відкрийте розділ Моделі, а потім виберіть Тест.
Знайдіть учасника за іменем або електронною адресою.
Перегляньте його фактичний доступ до моделей, стандартні налаштування робочого простору, дозволи для моделей, ролі та параметри.
Результати відображають збережені налаштування. Тестування не надає доступу до моделей, не змінює налаштувань чи обмежень використання й не скасовує тип місця учасника, його план або право на робочий простір.
Докладніше про доступність моделей та обмеження для Enterprise і Edu див. у статті «Моделі й обмеження ChatGPT Enterprise та Edu».
Керування вибраним обліковим записом Ads
Перш ніж переглядати розділ Користувачі й групи або ролі певного облікового запису, виберіть потрібний обліковий запис Ads. Глобальний адміністратор або адміністратор Ads може створювати рекламні облікові записи. Адміністратор, учасник або спостерігач рекламного облікового запису отримує дозволи для конкретного облікового запису.
Докладніше про вхід в Ads, ролі облікових записів і правила доступу до каталогу див. у статті «Керування ідентифікацією та доступом для Ads Manager».
Перегляд аналітики, журналів аудиту, облікових даних і рахунків
Аналітика
Залежно від вашої ролі та плану розділ Аналітика може містити дані про використання ChatGPT або Codex, активних користувачів, рейтинги, кредити та дії, які можна експортувати. Доступні періоди даних і час оновлення залежать від звіту. Якщо відображається орієнтовна вартість, це оцінка для планування, а не остаточні нарахування чи рахунки-фактури. Якщо ця функція доступна, учасник робочого простору може переглядати лише власні дії, якщо інша роль робочого простору не надає ширшого доступу.
| Розділ аналітики | Період історичних даних | Типова частота оновлення |
|---|---|---|
| Аналітика кредитів ChatGPT і Codex | До 120 днів. | Приблизно кожні 1–6 годин. |
| Аналітика використання Codex | До 120 днів. | Приблизно кожні 1–6 годин. |
| Аналітика використання ChatGPT | До попередніх 12 місяців. | До 48 годин. |
Доступ до продукту Codex не передбачає автоматичного доступу до аналітики. Якщо ця функція доступна, власник робочого простору може надати дозвіл Дозволити учасникам адмініструвати Codex за допомогою спеціальної ролі. Це надає користувачеві доступ до підтримуваної аналітики використання Codex у цьому робочому просторі, не роблячи його адміністратором робочого простору чи глобальним адміністратором.
Якщо ця функція доступна, аналітику робочого простору можна фільтрувати за синхронізованими групами, наприклад за відділом або пілотною командою. Видимість груп і доступ до аналітики залежать від вибраного робочого простору та вашої ролі. Дотримуйтеся політик конфіденційності своєї компанії або навчального закладу.
Якщо орієнтовна вартість доступна, вона розраховується за цінами вибраного робочого простору й призначена для планування, а не є остаточним нарахуванням. Виставлений рахунок-фактура є офіційним документом про оплату. Для докладнішої звітності ChatGPT, зокрема щодо відповідних дій із GPT, проєктами або навичками, використовуйте налаштування аналітики вибраного робочого простору.
Журнали аудиту
Якщо ця функція доступна, глобальний адміністратор може відкрити Глобальні налаштування, а потім у розділі Безпека вибрати Журнали аудиту, щоб переглянути адміністративні дії на рівні тенанта. Журнали аудиту робочого простору зберігаються окремо й доступні лише відповідним власникам або адміністраторам робочого простору. Якщо розділ Журнали аудиту відсутній, перевірте вибраний тенант або робочий простір, свою роль і доступність функції.
Зміни, внесені через інтерфейс Codex Політики й конфігурації, також записуються до журналів аудиту робочого простору. Уповноважені адміністратори можуть переглядати ці журнали в інтерфейсі або отримувати їх через Compliance API для дослідження змін конфігурації.
Вимоги до доступу та відомості про отримання журналів див. у статті Платформа OpenAI Compliance для клієнтів Enterprise і Edu.
Облікові дані
Власники й адміністратори робочого простору можуть використовувати розділ Облікові дані > Ключі адміністратора у відповідному робочому просторі ChatGPT, щоб керувати ключами адміністратора на рівні робочого простору для підтримуваних API адміністрування. Сама лише роль глобального адміністратора не надає доступу. Ключі адміністратора не надають доступу до моделей або інференсу моделей. Відомості про налаштування, дозволи й керування ключами див. у статті Керування ключами адміністратора в консолі адміністратора. Якщо ця функція доступна, окремі облікові дані службового облікового запису Codex підтримують автоматизацію. Інструкції з налаштування див. у статті Створення службових облікових записів Codex і керування ними.
Рахунки й агенти
Доступні розділи Рахунки та керування агентами залежать від вибраного ресурсу, плану й дозволів. Доступ до рахунків одного робочого простору або продукту не надає доступу до іншого.
Для відповідних робочих просторів Enterprise або Edu розділ Рахунки може містити підрозділи План, Операції з грантами та Рахунки-фактури. Платіжні дані стосуються вибраного робочого простору, а для доступу до рахунків-фактур може знадобитися роль власника робочого простору.
Перегляд обмежень використання робочого простору
На окремій сторінці Обмеження використання можуть відображатися розділи Робочий простір, Групи, Користувачі і, якщо доступно, Запити на розгляді. Застосовується стандартне обмеження робочого простору, якщо перевизначення для відповідної групи або користувача не встановлює інше обмеження. Якщо параметр Дозволити користувачам переглядати використання в кредитах і доларах доступний, він змінює лише видимі учасникам дані, не впливаючи на обмеження використання чи налаштування перевищення.
Період Щомісяця (стандартно) скидається першого дня кожного календарного місяця за часом UTC.
Період Відповідно до платіжного циклу скидається щомісяця згідно з платіжним циклом робочого простору.
Перевизначення для відповідного користувача або групи може використовувати параметр Необмежене використання, якщо він доступний.
Після видалення перевизначення до користувача або групи знову застосовується наступне успадковане обмеження.
Коли особа досягає застосовного обмеження, подальше відповідне використання може призупинитися, доки обмеження не збільшать або не почнеться наступний період використання.
Перегляд агентів робочого простору
Якщо розділ агентів доступний, уповноважені адміністратори можуть переглядати агентів робочого простору, пов’язані дії, підключені застосунки, файли пам’яті, розклади та підтримувану аналітику агентів. Доступ до агентів залежить від вибраного ресурсу та ролі адміністратора.
Усунення проблем із доступом або відсутніми ресурсами
Переконайтеся, що ви ввійшли за допомогою правильного облікового запису OpenAI та вибрали потрібного клієнта.
Перевірте, чи для виконання завдання на рівні клієнта вам потрібна роль глобального адміністратора або менеджера користувачів.
Перевірте, чи для вибраного ресурсу вам потрібна роль власника, адміністратора, адміністратора Ads або роль певного облікового запису.
Перш ніж відкривати захищений ресурс, виконайте обов’язковий єдиний вхід.
Продовжуйте керувати учасниками, проєктами й налаштуваннями організації API на Платформі API.
Якщо очікуваний ресурс або функція досі недоступні, зверніться до глобального адміністратора або команди супроводу облікового запису.