
Єдиний вхід (SSO) дає вашій команді змогу входити за допомогою наявного робочого облікового запису. Налаштування залежить від того, де керують ідентифікацією: у робочому просторі ChatGPT Business, спільному клієнті OpenAI чи окремій відповідній організації Платформи API.
Перш ніж почати, визначте продукт, який налаштовуєте, і адміністратора, який може керувати його параметрами ідентифікації. Вступну інформацію про клієнтів і доступ до продуктів див. у статті Початок роботи з ідентифікацією та доступом OpenAI для керованих робочих просторів.
Виберіть належне налаштування єдиного входу для свого плану
| Чим потрібно керувати | Хто може вносити зміни | З чого почати | Що потрібно знати |
|---|---|---|---|
| ChatGPT Enterprise або Edu | глобальний адміністратор | Відкрийте Консоль адміністратора й виберіть параметри Доступ для свого клієнта. | Спільне підключення постачальника ідентифікації може поширюватися на підтримувані робочі простори ChatGPT та інші відповідні продукти. Перевіряйте політику входу кожного продукту окремо. |
| Окремий ChatGPT Business | власник робочого простору | Відкрийте параметри Ідентифікація та доступ у своєму робочому просторі Business. | Використовуйте наявні параметри ідентифікації робочого простору для єдиного входу й підтвердження домену. Якщо вони доступні лише для читання, попросіть глобального адміністратора керувати спільним підключенням клієнта. Інструкції з налаштування див. у статті Налаштування єдиного входу для ChatGPT Business. |
| Організація API, пов’язана з клієнтом | глобальний адміністратор | Почніть у параметрах ідентифікації Платформи API. Якщо елементи керування єдиним входом або доменом доступні лише для читання, перейдіть за посиланням до Консолі адміністратора. | Керуйте спільним підключенням і відповідною політикою продукту API в Консолі адміністратора. Керування учасниками API, проєктами, оплатою та параметрами організації API залишається на Платформі API. |
| Ads Manager | глобальний адміністратор | Відкрийте Консоль адміністратора й виберіть відповідного клієнта та продукт Ads. | Увімкнення спільного підключення не вмикає автоматично єдиний вхід для Ads і не надає роль в обліковому записі рекламодавця. Процес для Ads описано в статті Керування ідентифікацією та доступом для Ads Manager. |
Якщо параметри ідентифікації доступні лише для читання, найімовірніше, цей продукт тепер використовує спільне підключення клієнта. Перейдіть за посиланням до Консолі адміністратора, а не налаштовуйте другого постачальника ідентифікації.
Якщо біля доступних лише для читання параметрів ідентифікації робочого простору ChatGPT показано Хмарна консоль ↗, скористайтеся цим посиланням, щоб відкрити Консоль адміністратора. Попросіть уповноваженого глобального адміністратора керувати спільним підключенням.
Єдиний вхід визначає, як користувачі входять у систему. Запрошення, участь у продуктах і ролі адміністраторів налаштовуються окремо.
Перевірте свій доступ, перш ніж почати
Уточніть, чим саме вам потрібно керувати: клієнтом OpenAI, робочим простором ChatGPT, організацією API чи обліковим записом Ads.
Переконайтеся, що ви є глобальним адміністратором підключення, керованого на рівні клієнта, або власником робочого простору для окремого підключення ChatGPT Business.
Перевірте, чи передбачає ваша підписка або тарифний план API потрібну можливість єдиного входу.
Переконайтеся, що можете оновлювати записи DNS для домену, яким керує ваша компанія або навчальний заклад.
Переконайтеся, що можете створити або оновити застосунок у постачальника ідентифікації.
Визначте користувачів, яким потрібен доступ, а також наявну участь у продуктах, запрошення та підключення SCIM.
Доступність єдиного входу та варіанти постачальників ідентифікації залежать від продукту, плану, клієнта й поточного налаштування. Підписка ChatGPT не надає автоматично доступу до організації API або єдиного входу для API.
Застосуйте політики безпеки постачальника ідентифікації
Налаштуйте в постачальника ідентифікації багатофакторну автентифікацію (MFA), обмеження для пристроїв і правила умовного доступу. Ці засоби контролю застосовуються під час автентифікації через цього постачальника. На користувачів, які можуть входити іншим дозволеним способом, ті самі правила постачальника ідентифікації можуть не поширюватися.
Захистіть доступ адміністраторів
Залиште один автентифікований сеанс адміністратора відкритим у звичайному браузері.
Тестуйте вхід через постачальника ідентифікації у приватному вікні або режимі інкогніто.
Поки перевіряєте підключення та відповідні облікові записи, залиште для єдиного входу значення Необов’язковий, якщо цей параметр доступний.
Перш ніж вибирати Обов’язковий або Вимкнено, змінювати підключення чи оновлювати сертифікат, переконайтеся, що доступний інший уповноважений адміністратор або схвалений спосіб відновлення.
Не використовуйте Вимкнено як заміну для «не обов’язковий»: це вимикає єдиний вхід для вибраного продукту й може призвести до виходу відповідних користувачів із системи.
Налаштуйте єдиний вхід для ChatGPT Business
ChatGPT Business передбачає єдиний вхід і підтвердження домену для активного платного робочого простору. Власник робочого простору налаштовує незалежно кероване підключення в наявних параметрах робочого простору ChatGPT. Якщо параметри доступні лише для читання або показують Хмарна консоль ↗, попросіть глобального адміністратора керувати спільним підключенням клієнта. Інструкції та обмеження плану для Business див. у статті Налаштування єдиного входу для ChatGPT Business.
Решта кроків стосується підключень єдиного входу, керованих на рівні клієнта, і має виконуватися глобальним адміністратором.
Відкрийте параметри ідентифікації свого клієнта
Увійдіть у Консоль адміністратора як глобальний адміністратор.
Виберіть клієнт OpenAI, яким потрібно керувати.
Відкрийте розділ Доступ і перегляньте Домени, Єдиний вхід (SSO) та всі доступні політики входу в продукти.
Якщо робочий простір ChatGPT або організацію Платформи API пов’язано з тим самим клієнтом, їхня сторінка ідентифікації може бути доступна лише для читання й спрямовувати вас сюди. Керування наявними учасниками організації API, проєктами й оплатою залишається на Платформі API.
Підтвердьте домен компанії або навчального закладу
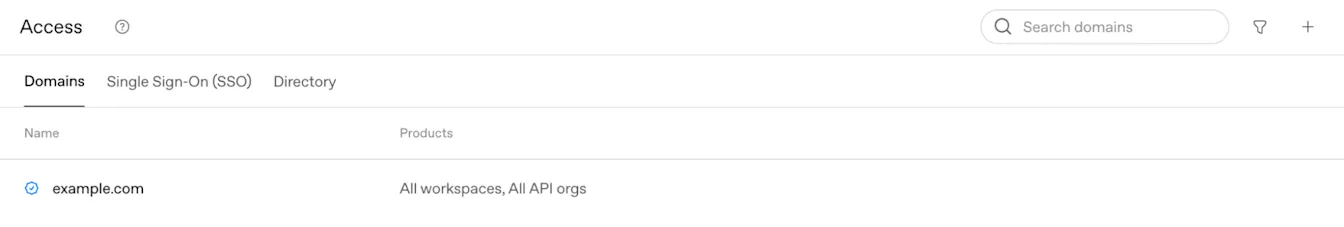
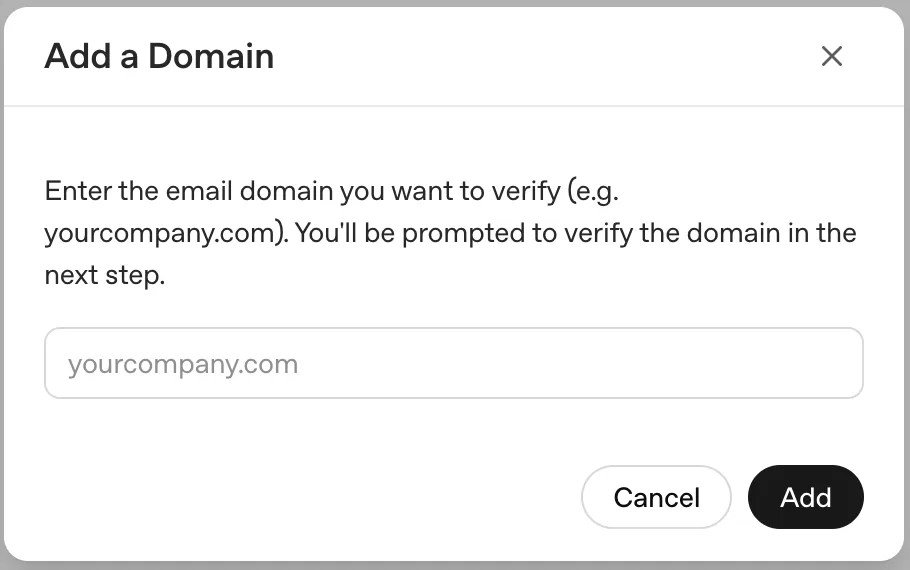
Підтвердження домену може вплинути на вхід, наявні особисті облікові записи або облікові записи API, перенесення облікових записів і зміну електронних адрес. Перш ніж продовжити, перевірте, які користувачі та продукти використовують цей домен.
У розділі Домени натисніть кнопку додавання (+).
Введіть домен електронної пошти, яким керує ваша компанія або навчальний заклад.
Скопіюйте запис DNS TXT, показаний під час налаштування.
Додайте цей запис TXT до загальнодоступної конфігурації DNS домену.
Поверніться до Консолі адміністратора й виберіть Перевірити домен.
Переконайтеся, що домен має статус Підтверджено.
Щоб зміни DNS стали загальнодоступними, може знадобитися до 24 годин. Коли запис TXT з’явиться, поверніться до Консолі адміністратора й виберіть Перевірити домен. Налаштування потрібно завершити протягом 7 днів. Там, де діє відповідне обмеження, підтримується до 99 підтверджених доменів. Якщо домен уже підтверджено іншим клієнтом, перш ніж змінювати наявне налаштування, зверніться до своєї команди по роботі з клієнтами OpenAI або служби підтримки.
Докладніше про підтвердження домену й відповідність продуктів вимогам див. у статті Підтвердження домену для ідентифікації OpenAI.
Підключіть постачальника ідентифікації

У розділі Єдиний вхід (SSO) виберіть Налаштувати єдиний вхід.
Виберіть одного з показаних постачальників, наприклад Okta, Entra або, якщо доступно, Власний SAML.
Якщо вашого постачальника немає в списку, виберіть Власний SAML, якщо доступно. У наявній конфігурації також може бути варіант Власний OIDC.
Дотримуйтеся вказівок із налаштування, щоб створити або підключити застосунок у постачальника ідентифікації.
Скопіюйте URL-адресу єдиного входу, ідентифікатор аудиторії або сутності та інші запитані значення в застосунок постачальника ідентифікації.
Екрани різних постачальників відрізняються. Використовуйте значення, показані для вашого фактичного клієнта й підключення. Не використовуйте повторно значення налаштування з іншого робочого простору або організації API.
Кількість підключень постачальників ідентифікації, які можна додати, залежить від увімкнених функцій клієнта та дозволів адміністратора.
Плитка застосунку або закладка постачальника ідентифікації має використовувати URL-адресу входу для відповідного підключення продукту. ChatGPT і Платформа API можуть використовувати різні URL-адреси. Якщо підключення зміниться, оновіть плитку або закладку.
Скидання або заміна наявного підключення може змінити URL-адреси єдиного входу, значення аудиторії, сертифікати та збережені закладки для входу. Перш ніж замінювати робоче підключення, оновіть застосунок постачальника ідентифікації та інструкції для користувачів.
Налаштуйте метадані постачальника ідентифікації
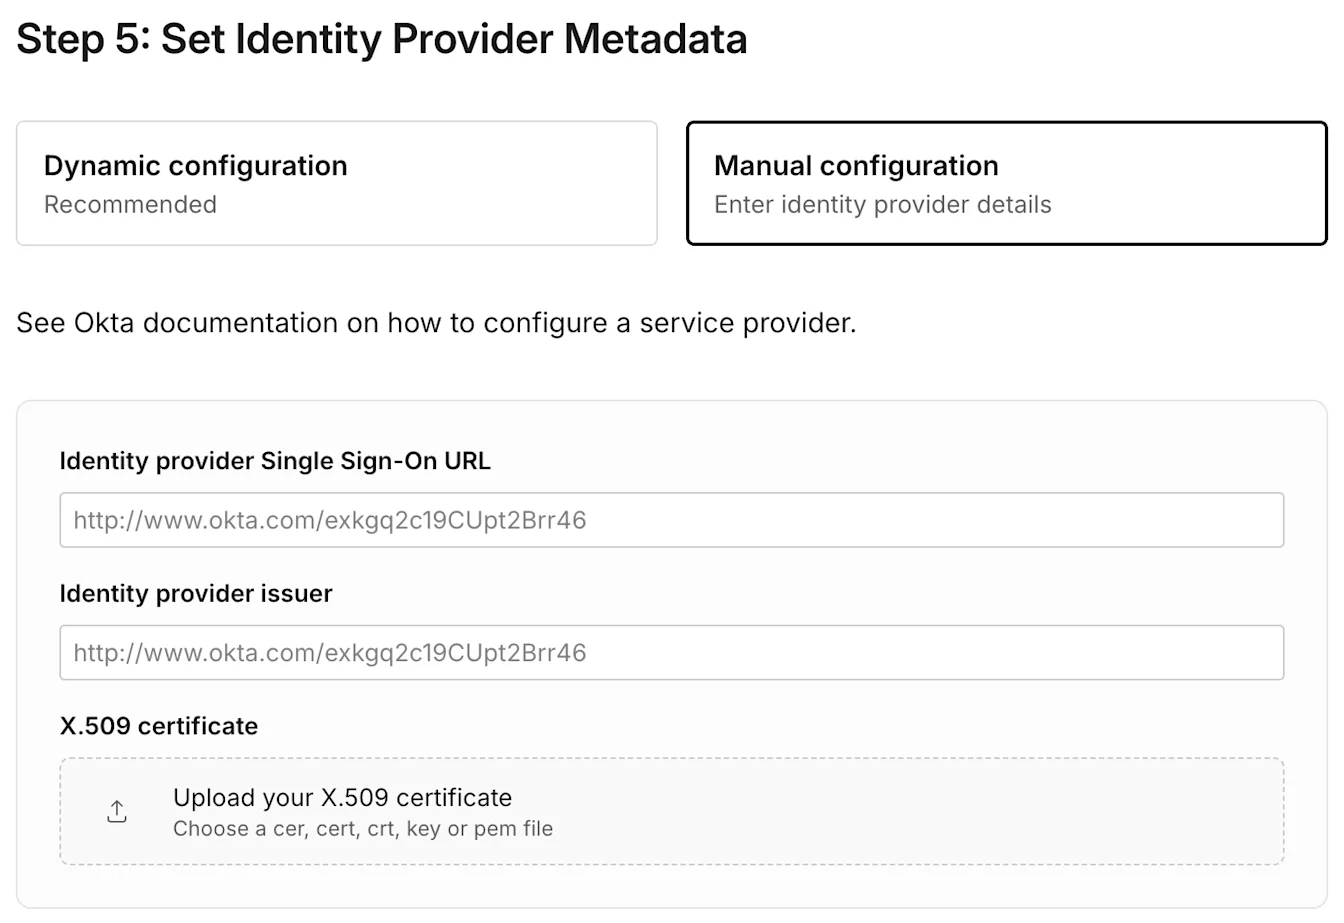
Використовуйте динамічну конфігурацію
Якщо постачальник ідентифікації надає URL-адресу метаданих, введіть її під час налаштування. Метадані постачальника містять дані про підтримуваного видавця, кінцеву точку входу та сертифікат підпису.
Використовуйте ручну конфігурацію
Якщо URL-адреса метаданих недоступна, введіть URL-адресу єдиного входу постачальника ідентифікації, видавця та сертифікат підпису X.509, зазначені в конфігурації постачальника. Переконайтеся, що сертифікат відповідає сертифікату, яким підписано відповідь SAML.
Зіставте атрибути ідентифікації користувачів
Налаштуйте постачальника ідентифікації так, щоб він повертав одну стабільну основну електронну адресу для кожного користувача. Ім’я та прізвище необов’язкові, але рекомендовані, якщо постачальник їх підтримує.
Електронна адреса: обов’язкова. Вона має ідентифікувати той самий обліковий запис OpenAI, який користувач застосовує для доступу до продукту.
Ім’я: необов’язкове, але рекомендоване.
Прізвище: необов’язкове, але рекомендоване.
OpenAI не розшифровує зашифровані відповіді або твердження SAML. Надсилайте незашифровані відповідь і твердження SAML, підписані очікуваним сертифікатом X.509.
Використовуйте правильну електронну адресу облікового запису
Якщо постачальник ідентифікації повертає псевдонім, іншу електронну адресу або кілька тверджень з електронними адресами, OpenAI може зіставити не той обліковий запис. Через це може здаватися, що наявний обліковий запис, історія чатів або робочий простір зникли.
Для Microsoft Entra ID перевірте, що використовується в твердженні для входу: електронна адреса користувача, ім’я учасника-користувача (UPN) чи preferred_username. Налаштуйте зіставлення для єдиного входу та SCIM так, щоб вони ідентифікували потрібний наявний обліковий запис OpenAI. Якщо цільова електронна адреса вже належить іншому обліковому запису, не вносьте змін і зверніться до служби підтримки OpenAI.
Узгоджуйте зміни керованих електронних адрес
Зміна твердження про електронну адресу в постачальника ідентифікації не оновлює автоматично наявний обліковий запис OpenAI. SCIM на рівні клієнта не може змінити електронну адресу наявного облікового запису OpenAI. Якщо ваша компанія або навчальний заклад використовує відповідне підключення SCIM на рівні робочого простору ChatGPT, перш ніж змінювати твердження для входу, запитайте адміністратора, чи підтримує це підключення оновлення наявного облікового запису.
Призначте користувачів і підтвердьте доступ до продукту
Призначте потрібних користувачів або групи застосунку OpenAI в постачальника ідентифікації.
Переконайтеся, що кожен користувач також має належне запрошення до робочого простору ChatGPT, участь в організації API або роль в обліковому записі Ads.
Якщо ваш клієнт використовує SCIM, перевірте синхронізовану групу та підтримуване для неї призначення продукту.
Протестуйте користувача, який належить до продукту або робочого простору, що ви налаштовуєте.
Призначення в постачальника ідентифікації може бути потрібне для автентифікації, але воно не запрошує користувача до кожного робочого простору, не призначає роль API та не надає доступу до облікового запису рекламодавця.
Виберіть політику входу для кожного продукту

Після активації спільного підключення постачальника ідентифікації перегляньте в Консолі адміністратора політику кожного продукту. Для доступного продукту можуть пропонуватися варіанти Обов’язковий, Необов’язковий або Вимкнено.
| Продукт | Як застосовується політика | Що перевірити |
|---|---|---|
| ChatGPT | Загальна політика продукту може поширюватися на робочі простори ChatGPT. Якщо підтримується, окремі робочі простори можуть мати власну політику. | Перевірте потрібний робочий простір, запрошення учасника й параметр конкретного робочого простору. |
| Платформа API | Політика входу Платформи API застосовується до пов’язаних організацій API. Якщо доступний параметр Налаштувати за організацією API, уповноважений глобальний адміністратор може встановлювати окремі політики для організацій API. | Перевірте участь в організації API та організацію API, вибрану на Платформі API. |
| Ads Manager | Ads має власну політику входу в продукт. | Переконайтеся, що єдиний вхід для Ads увімкнено належним чином, а користувач також має правильну роль в обліковому записі рекламодавця. |
| Консоль адміністратора | Консоль адміністратора має власну політику входу. | Перш ніж вимагати єдиний вхід, захистіть доступ принаймні одного уповноваженого глобального адміністратора. |
Увімкнення спільного підключення не вмикає автоматично єдиний вхід для кожного продукту. Якщо політика продукту має значення «Вимкнено», користувачі не зможуть застосовувати єдиний вхід для цього продукту. Користувачам також потрібні правильне призначення в постачальника ідентифікації та участь у продукті.
У конфігураціях ChatGPT єдиний вхід зі значенням Обов’язковий застосовується до учасників, чиї електронні адреси належать до підтвердженого домену, охопленого політикою робочого простору. Запрошені учасники з інших доменів можуть і надалі входити іншим дозволеним способом. Якщо всі учасники мають використовувати корпоративний єдиний вхід, дізнайтеся у своєї команди по роботі з клієнтами, які засоби контролю доступні. Вимкнення параметра Дозволити запрошення із зовнішніх доменів обмежує нові запрошення, але не видаляє наявних гостей або вже надіслані запрошення.
Зміна політики ChatGPT на Обов’язковий або Вимкнено може призвести до виходу відповідних користувачів із системи. Перш ніж застосовувати загальну політику, перегляньте перевизначення робочих просторів і повідомте про зміну.
Протестуйте підключення й застосуйте правильну політику
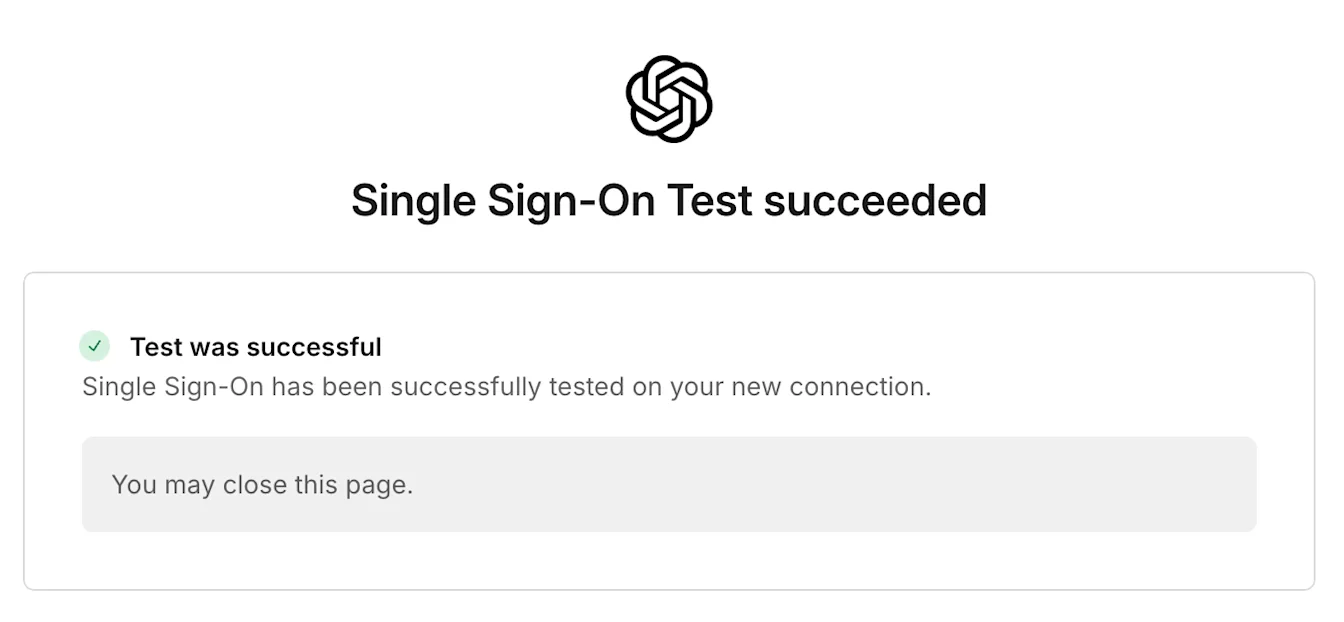
Виберіть Протестувати єдиний вхід або аналогічний крок перевірки, показаний під час налаштування.
Пройдіть автентифікацію через потрібного постачальника ідентифікації у приватному вікні браузера.
Переконайтеся, що користувач потрапляє до правильного робочого простору ChatGPT, організації API або облікового запису Ads.
Перевірте потрібне запрошення, участь або роль в обліковому записі.
Перегляньте відповідну політику входу для продукту або робочого простору.
Змінюйте політику на Обов’язковий лише після успішного тестування та затвердження плану відновлення доступу адміністратора.
Усуньте проблеми з входом або доступом
Якщо користувач не може ввійти, перевірте підтверджений домен, призначення в постачальника ідентифікації, твердження про електронну адресу, сертифікат X.509, участь у продукті та відповідну політику входу в продукт. Успішний вхід до клієнта не гарантує доступу до певного робочого простору, організації API або облікового запису Ads.
Відомості про помилки окремих продуктів і способи відновлення див. у статті Усунення проблем із єдиним входом, доступом до робочого простору та підтвердженням домену. Якщо не вдається відновити доступ адміністратора, зверніться до служби підтримки OpenAI.