
अवलोकन
एडमिन कंसोल वह जगह है जहाँ अधिकृत एडमिन अपने OpenAI टेनेंट और उन प्रोडक्ट संसाधनों को मैनेज करते हैं जिन्हें एक्सेस करने की अनुमति उनकी भूमिका देती है. पूरे टेनेंट में पहचान से जुड़ी सेटिंग्स के लिए ग्लोबल सेटिंग्स का उपयोग करें, या किसी प्रोडक्ट की खास सेटिंग्स के लिए कोई ChatGPT वर्कस्पेस या एड्स अकाउंट चुनें.
आप क्या देख सकते हैं, यह आपके उत्पादों, प्लान और एडमिनिस्ट्रेटर भूमिकाओं पर निर्भर करता है. ChatGPT की वर्कस्पेस सेटिंग्स के अलावा, अधिकृत मालिक और एडमिन एडमिन कंसोल में उपलब्ध वर्कस्पेस कंट्रोल प्रबंधित कर सकते हैं. वह वर्कस्पेस चुनें जिसे आप मैनेज करना चाहते हैं. कुछ वर्कस्पेस के लिए, वर्कस्पेस सेटिंग्स चुनने पर एडमिन कंसोल अपने-आप खुल जाता है. उपलब्ध पेज और कार्रवाइयाँ तुम्हारे वर्कस्पेस के प्लान, एनवायरनमेंट और अनुमतियों पर निर्भर करती हैं.
एडमिन कंसोल खोलें और कोई संसाधन चुनें

अपने टेनेंट से जुड़े OpenAI अकाउंट से एडमिन कंसोल में साइन इन करें.
यदि आपके पास एक से अधिक टेनेंट तक पहुँच है, तो वह टेनेंट चुनें जिसे आप प्रबंधित करना चाहते हैं.
टेनेंट-व्यापी प्रशासन के लिए ग्लोबल सेटिंग्स चुनें, या वह ChatGPT वर्कस्पेस या एड्स अकाउंट चुनें जिसे आप प्रबंधित करना चाहते हैं.
अपने कार्य के लिए उपलब्ध सेक्शन खोलें, जैसे एक्सेस, यूज़र और समूह, एनालिटिक्स या बिलिंग.

कोई संसाधन केवल तब दिखाई देता है जब वह चयनित टेनेंट से संबंधित हो और आपकी भूमिका आपको उस तक एक्सेस करने की अनुमति देती हो. यदि कोई अनुभाग उपलब्ध नहीं है, तो चयनित खाते, टेनेंट और व्यवस्थापक भूमिका की पुष्टि करें.
अगर आपको OpenAI अकाउंट होने से पहले ग्लोबल एडमिन के रूप में आमंत्रित किया जाता है, तो एडमिन कंसोल खोलें और आमंत्रित ईमेल पते से अकाउंट बनाएं. लंबित आमंत्रण के अंतर्गत, स्वीकार करें चुनें. टेनेंट में शामिल होने से आपको ChatGPT वर्कस्पेस, API संगठन या Ads खाते का एक्सेस नहीं मिलता है.
टेनेंट की यूज़र्स सूची, ChatGPT वर्कस्पेस की मेंबर्स सूची जैसी नहीं होती है. अगर काउंट, कोई वर्कस्पेस या एनालिटिक्स नहीं दिख रहे हैं, तो चुने गए टेनेंट की पुष्टि करें और वर्कस्पेस को सीधे खोलें. अनपेक्षित टेनेंट संबद्धता की जाँच करने के लिए OpenAI सपोर्ट या अपनी अकाउंट टीम से कहें; नया टेनेंट या वर्कस्पेस न बनाएं.
व्यवस्थापक की भूमिकाओं और सीमाओं को समझें
| भूमिका या एक्सेस | यह क्या मैनेज कर सकता है | यह किन चीज़ों की अनुमति नहीं देता |
|---|---|---|
| ग्लोबल एडमिन | टेनेंट-व्यापी पहचान सेटिंग्स, सत्यापित डोमेन, पहचान प्रदाता कनेक्शन, टेनेंट प्रशासन और पात्र विज्ञापन-अकाउंट निर्माण का समर्थन किया. | हर ChatGPT वर्कस्पेस, API संगठन या एड्स अकाउंट का ऑटोमैटिक ओनर या एडमिन एक्सेस. |
| यूज़र प्रबंधक (जहाँ उपलब्ध हो) | असाइन किए गए टेनेंट यूज़र और समूह, जहाँ यह भूमिका उपलब्ध है. | वैश्विक व्यवस्थापकों को असाइन करने या हटाने, टेनेंट-व्यापी सेटिंग्स बदलने, या किसी अन्य उत्पाद को प्रशासित करने की क्षमता. |
| सदस्य | समर्थित टेनेंट के यूज़र्स, समूहों, भूमिकाओं और संसाधनों तक केवल-पठन एक्सेस. | टेनेंट सेटिंग्स बदलने, यूज़र्स या समूहों को प्रबंधित करने, या व्यवस्थापक भूमिकाएँ प्रदान करने की क्षमता. |
| एड्स एडमिन | पात्र विज्ञापन अकाउंट्स बनाने की अनुमति. | हर मौजूदा विज्ञापन अकाउंट तक स्वचालित एक्सेस. |
एक व्यक्ति के पास कई भूमिकाएँ हो सकती हैं, लेकिन प्रत्येक भूमिका को उसके अपने स्कोप में असाइन किया जाना चाहिए. ChatGPT वर्कस्पेस की भूमिकाओं के विवरण के लिए, देखें: मेंबरों, वर्कस्पेस की भूमिकाओं और सीटों का प्रबंधन. किसी टेनेंट की मेंबर भूमिका ChatGPT वर्कस्पेस की सदस्यता से अलग होती है.
अपने टेनेंट का नाम बदलें
अपने टेनेंट का नाम बदलने के लिए, टेनेंट एडमिन (ग्लोबल एडमिन) के तौर पर टेनेंट स्कोप में एडमिन कंसोल में साइन इन करें और वह टेनेंट चुनें जिसे आप अपडेट करना चाहते हैं. सेटिंग्स खोलें, टेनेंट में बदलाव करें चुनें, टेनेंट का नया नाम दर्ज करें और अपने बदलाव सेव करें. इसके लिए चुने गए टेनेंट में ग्लोबल एडमिन की भूमिका ज़रूरी है; केवल ChatGPT वर्कस्पेस ओनर/एडमिन की भूमिका होने से यह अनुमति नहीं मिलती.
टेनेंट-व्यापी पहचान प्रबंधित करें
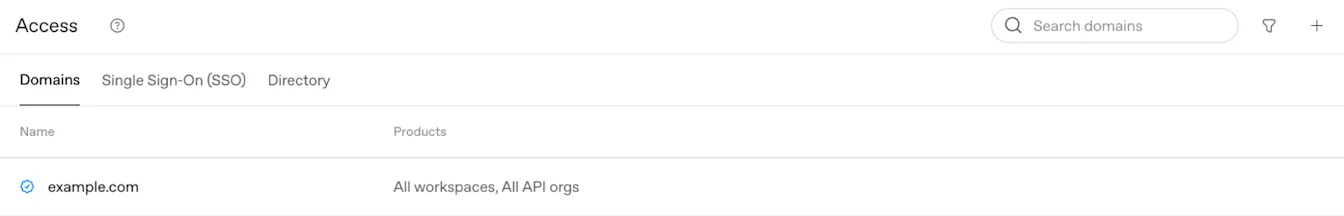
डोमेन और साइन-इन सेटिंग्स की समीक्षा करें
ग्लोबल सेटिंग्स में, डोमेन सत्यापन की स्थिति और प्रोडक्ट की पात्रता की समीक्षा करने के लिए ऐक्सेस > डोमेन खोलें. नया सत्यापित डोमेन शुरुआत में सभी पात्र ChatGPT वर्कस्पेस और API संगठनों पर लागू हो सकता है. साइन-इन आवश्यकताओं को बदलने से पहले, परिणामी मैपिंग की समीक्षा करें और एडमिनिस्ट्रेटर रिकवरी पाथ की पुष्टि करें.
डोमेन सत्यापन और उत्पाद पात्रता के लिए, देखें: OpenAI आइडेंटिटी के लिए अपने डोमेन को सत्यापित करना.
एक स्टैंडअलोन ChatGPT Business वर्कस्पेस ओनर वर्कस्पेस की मौजूदा आइडेंटिटी सेटिंग्स से SSO और डोमेन मैनेज करता है. अगर वे सेटिंग्स केवल-पढ़ने योग्य हैं या क्लाउड कंसोल ↗ दिखाती हैं, तो साझा टेनेंट कनेक्शन मैनेज करने के लिए किसी ग्लोबल एडमिन से कहें. Business सेटअप और प्लान सीमाओं के लिए, देखें: ChatGPT Business के लिए सिंगल साइन-ऑन सेट अप करना.
लोगों के शामिल होने का तरीका चुनें
ऑटोमैटिक अकाउंट क्रिएशन और बाहरी डोमेन के निमंत्रण हर ChatGPT वर्कस्पेस के लिए कॉन्फ़िगर किए जाते हैं.
ऑटोमैटिक अकाउंट क्रिएशन, लोगों को किसी वर्कस्पेस में जोड़ सकता है, जब वे उस वर्कस्पेस से मैप किए गए सत्यापित डोमेन के ईमेल पते से साइन इन करते हैं. इसके लिए SSO की आवश्यकता नहीं है और यह SCIM से अलग है. अगर आपके वर्कस्पेस के लिए SSO आवश्यक है, तो कर्मचारियों को साइन इन करने के लिए फिर भी इसका उपयोग करना होगा.
Enterprise प्लान के लिए, नए टेनेंट में बनाए गए पहले पात्र ChatGPT वर्कस्पेस के लिए ऑटोमैटिक अकाउंट क्रिएशन डिफ़ॉल्ट रूप से चालू होता है. मौजूदा टेनेंट में बनाए गए अतिरिक्त वर्कस्पेस के लिए यह डिफ़ॉल्ट रूप से बंद होता है. यूज़र्स को ऑनबोर्ड करने से पहले हर वर्कस्पेस की वास्तविक सेटिंग की समीक्षा करें.
Enterprise प्लान पर, ऑटोमैटिक अकाउंट क्रिएशन आपकी संस्था की सामान्य बिलिंग शर्तों के तहत पूरे वर्कस्पेस सीट्स की प्रोविज़निंग करता है. इस तरह जोड़े गए कर्मचारियों को टूल्स का वर्कस्पेस का डिफ़ॉल्ट एक्सेस मिलता है.
किसी डोमेन को सत्यापित करने के बाद, चुनें कि वह किन वर्कस्पेस पर लागू होना चाहिए. फिर ऑटोमैटिक अकाउंट क्रिएशन की समीक्षा करें और जिन वर्कस्पेस में आप नहीं चाहते कि लोग इस तरीके से जुड़ें, वहाँ इसे बंद कर दें.
जारी रखने से पहले सीट क्षमता, मौजूदा व्यक्तिगत अकाउंट्स और किसी भी Enterprise या Edu माइग्रेशन प्रॉम्प्ट की समीक्षा करें. अगर आप SCIM के ज़रिए एक्सेस मैनेज करने की योजना बना रहे हैं, तो ऑटोमैटिक अकाउंट क्रिएशन बंद कर दें, ताकि ऐसे यूज़र्स न बनाए जाएँ जिनका एक्सेस आपके आइडेंटिटी प्रदाता द्वारा मैनेज नहीं किया जाता.
ऑटोमैटिक अकाउंट क्रिएशन बंद करने से मौजूदा वर्कस्पेस सदस्य नहीं हटते.
व्यक्तिगत, Plus या Pro अकाउंट्स वाले कर्मचारियों के लिए, देखें: मौजूदा ChatGPT अकाउंट्स वाले कर्मचारियों को ऑनबोर्ड करना.
डायरेक्टरी सिंक के लिए, देखें: SCIM प्रोविज़निंग और प्रबंधन.
डायरेक्टरी सिंक और मौजूदा कनेक्शन जांचें
ग्लोबल सेटिंग्स में, एक्सेस खोलें, फिर उपलब्ध टेनेंट-व्यापी SCIM और सिंक्रोनाइज़ेशन स्थिति की समीक्षा करने के लिए डायरेक्टरी चुनें. टेनेंट-व्यापी और उत्पाद-स्तरीय SCIM कनेक्शन, दोनों इनेबल किए जा सकते हैं. हालांकि, जब किसी वर्कस्पेस या API ऑर्गनाइज़ेशन के लिए उत्पाद-स्तरीय SCIM इनेबल हो, तो आप उस संसाधन के लिए टेनेंट-व्यापी प्रोडक्ट एक्सेस असाइनमेंट नहीं बदल सकते. किसी मौजूदा कनेक्शन को बदलने से पहले, किसी भी माइग्रेशन का समन्वय अपनी OpenAI अकाउंट टीम के साथ करें.
डायरेक्टरी सेटअप, प्रोडक्ट असाइनमेंट और सिंक्रोनाइज़ेशन के लिए, देखें: SCIM प्रोविज़निंग और प्रबंधन.
बाहरी पहुँच प्रबंधित करें
ChatGPT से साइन इन किसी ऐप्लिकेशन के लिए किसी सदस्य की पहचान करता है. प्रत्यायोजित एक्सेस सदस्य को किसी ऐप्लिकेशन को विशिष्ट डेटा का उपयोग करने और उनकी ओर से अनुमत कार्रवाइयाँ करने के लिए अधिकृत करने देता है. संगठन की स्वीकृति उस एक्सेस को उपलब्ध कराती है; फिर भी, हर सदस्य अपनी अनुमतियों का उपयोग करके ऐप्लिकेशन की प्राधिकरण प्रक्रिया पूरी करता है.
ग्लोबल एडमिन OpenAI एडमिन कंसोल में बाहरी एक्सेस के तहत संगठन-स्तरीय ऐप्लिकेशन अनुमतियों का प्रबंधन करता है. कॉन्फ़िगर करने के लिए मनचाहा संगठन चुनें. ये सेटिंग उस संगठन के सभी वर्कस्पेस के यूज़र्स पर लागू होती हैं.
ChatGPT वर्कस्पेस के मालिक या एडमिन, एड्स अकाउंट एडमिन, या HubSpot एडमिनिस्ट्रेटर के पास अपने-आप ग्लोबल एडमिन अनुमतियाँ नहीं होती हैं.
संगठन के डिफ़ॉल्ट की समीक्षा करें
संगठन के डिफ़ॉल्ट बाहरी ऐप्लिकेशन के लिए शुरुआती अनुमतियाँ तय करते हैं. आप किसी एक ऐप्लिकेशन की समीक्षा कर सकते हैं और उन डिफ़ॉल्ट सेटिंग्स के लिए अपवाद तय कर सकते हैं.
जब आपके संगठन ने पहचान से जुड़ी कोई स्पष्ट नीति निर्धारित नहीं की होती है, तो डिफ़ॉल्ट रूप से ChatGPT से साइन इन करने की अनुमति होती है. पहले से लागू अनुमति या अस्वीकृति नीतियां और एप्लिकेशन की मंज़ूरियां पहले की तरह लागू रहती हैं. किसी एप्लिकेशन को किसी के उससे कनेक्ट करने से पहले ही अनुमति दी जा सकती है. इसलिए, किसी अनुमति-प्राप्त एप्लिकेशन के लिए कनेक्ट किए गए यूज़र्स की संख्या शून्य भी हो सकती है.
बाहरी पहुँच खोलें और इच्छित संगठन चुनें.
संगठन के डिफ़ॉल्ट खोलें और अनुमतियों की समीक्षा करें.
संबंधित डिफ़ॉल्ट सेटिंग्स बदलें, फिर Next चुनें ताकि आप देख सकें कि हर बदलाव मौजूदा एप्लिकेशन पर कैसे लागू होता है और उपलब्ध अपवाद चुन सकें. हर बदलाव के लिए यह स्टेप दोहराएं.
अपने बदलावों के प्रभाव की समीक्षा करने के बाद बदलाव सेव करें चुनें.
आइडेंटिटी साइन-इन की अनुमति देने से कनेक्टेड ऐप्स या एड्स डेटा का एक्सेस नहीं मिलता है. उन अनुमतियों की अलग से समीक्षा करें.
किसी ऐप्लिकेशन की अनुमतियों की समीक्षा करें
बाहरी एक्सेस में एप्लिकेशन ढूँढें और खोलें.
इसकी अनुमतियों की समीक्षा करने और यह देखने के लिए कि वे संगठन की डिफ़ॉल्ट सेटिंग के अनुसार हैं या ऐप्लिकेशन-विशिष्ट सेटिंग के अनुसार, एक्सेस खोलें.
जिन अनुमतियों को आप देना या सीमित करना चाहते हैं, उन्हें बदलें और आगे बढ़ने से पहले किसी भी पुष्टि की समीक्षा करें.
एक्सेस को मंज़ूरी देने के बाद, सदस्य से एप्लिकेशन पर वापस जाकर कनेक्शन फिर से आज़माने या प्राधिकरण फ़्लो पूरा करने के लिए कहें.
संगठन की मंज़ूरी किसी सदस्य की ओर से अकाउंट कनेक्ट नहीं करती. सदस्य फिर भी अनुरोधित अनुमतियों की समीक्षा करते हैं और अपने प्रोडक्ट की अनुमतियों का उपयोग करके एक्सेस को अधिकृत करते हैं.
कनेक्टेड यूज़र्स की समीक्षा करें
मौजूदा कनेक्शन वाले सदस्यों को देखने के लिए किसी ऐप्लिकेशन का यूज़र्स टैब खोलें. किसी ऐप्लिकेशन को अनुमति देने से इस सूची में यूज़र नहीं जुड़ते.
कनेक्शन की संख्या मौजूदा कनेक्शनों को बताती है, न कि पुरानी गतिविधि या खर्च को. कनेक्शन में हाल के बदलाव दिखाई देने में समय लग सकता है.
साइट्स के लिए कनेक्टेड ऐप एक्सेस की समीक्षा करें
ChatGPT साइट्स हर विज़िटर के अपने कनेक्ट किए गए ऐप्स का इस्तेमाल करने की अनुमति माँग सकती हैं. उदाहरण के लिए, एक साझा डैशबोर्ड साइन इन किए हुए विज़िटर के अकाउंट और मौजूदा अनुमतियों का इस्तेमाल करके लाइव जानकारी प्राप्त कर सकता है.
ChatGPT साइट्स का अपना संगठन-स्तरीय एक्सेस व्यवहार है. आइडेंटिटी साइन-इन ज़रूरी है और इसे यहाँ बंद नहीं किया जा सकता. अगर साइट्स के लिए कोई स्पष्ट कनेक्टेड-ऐप नीति सेट नहीं की गई है, तो संगठन-स्तरीय कनेक्टेड-ऐप एक्सेस की अनुमति है. वर्कस्पेस एडमिन को अब भी पुष्टि करनी होगी कि हर ज़रूरी प्लगइन के लिए साइट्स में इस्तेमाल की अनुमति दें विकल्प चालू है.
बाहरी एक्सेस में ChatGPT साइट्स खोलें और एक्सेस के तहत इसकी कनेक्टेड ऐप की अनुमति की समीक्षा करें.
वर्कस्पेस एडमिन से पुष्टि करें कि साइट्स की कनेक्टेड-ऐप क्षमता और अलग-अलग ऐप्स वर्कस्पेस में उपलब्ध हैं, और हर ज़रूरी प्लगइन के लिए साइट्स में इस्तेमाल की अनुमति दें चालू है.
सदस्य से साइट खोलने, ChatGPT से साइन इन करने, अनुरोधित एक्सेस की समीक्षा करने और कनेक्शन को अधिकृत करने के लिए कहें.
संगठन, वर्कस्पेस और अलग-अलग ऐप की सभी लागू सेटिंग्स में एक्सेस की अनुमति होनी चाहिए. सदस्य की सहमति और स्रोत ऐप की अनुमतियाँ भी लागू होती हैं.
संगठन-स्तरीय सेटिंग मौजूदा और भविष्य की ChatGPT साइट्स को कवर करती है. हर विज़िटर अपने अकाउंट के ज़रिए एक्सेस को अधिकृत करता है. एक्सेस की अनुमति देने से हर साइट को हर सदस्य के कनेक्टेड डेटा का एक्सेस नहीं मिलता है.
वर्कस्पेस सेटिंग्स के लिए, देखें: अपने वर्कस्पेस के लिए ChatGPT साइट्स प्रबंधित करना.
किसी ऐप्लिकेशन के लिए एड्स एक्सेस की समीक्षा करें
बाहरी एक्सेस खोलें और उस ऑर्गनाइज़ेशन को चुनें जिसके पास संबंधित एड्स अकाउंट का मालिकाना हक है.
ऐप्लिकेशन खोलें, जैसे HubSpot, और एक्सेस के अंतर्गत इसकी एड्स अनुमतियों की समीक्षा करें.
अपने संगठन द्वारा मंज़ूर किए गए एक्सेस की अनुमति दें.
विज्ञापनदाता से एप्लिकेशन पर वापस जाकर ChatGPT ऐड्स कनेक्शन को फिर से आज़माने या पूरा करने के लिए कहें.
विज्ञापनदाता अनुरोधित अनुमतियों की समीक्षा करता है और अपनी मौजूदा एड्स अकाउंट अनुमतियों का उपयोग करके एक्सेस को अधिकृत करता है. ऑर्गनाइज़ेशन का अनुमोदन और विज्ञापनदाता का प्राधिकरण अलग-अलग चरण हैं.
HubSpot सेटअप के लिए, देखें: HubSpot में ChatGPT ऐड्स सेट अप करना.
एक्सेस को प्रतिबंधित या निष्क्रिय करना
आप पहचान के ज़रिए साइन इन करने की सुविधा में बदलाव किए बिना, डेटा शेयर करने की वैकल्पिक अनुमति बंद कर सकते हैं. अगर आप किसी ज़रूरी अनुमति को बंद करते हैं, तो आपको पूरा ऐप बंद करने के लिए कहा जाएगा. जहाँ उपलब्ध हो, सभी एक्सेस बंद करें ऐप की सभी अनुमतियाँ बंद कर देता है, जिसमें आइडेंटिटी साइन-इन भी शामिल है, जबकि इसकी सेव की गई अनुमति-चॉइस बरकरार रहती हैं. ChatGPT साइट्स को इस तरीके से निष्क्रिय नहीं किया जा सकता, क्योंकि आइडेंटिटी साइन-इन ज़रूरी है.
आइडेंटिटी साइन-इन पर प्रतिबंध लगाने से प्रभावित ऐप्लिकेशन में नए साइन-इन ब्लॉक हो जाते हैं. पहले से मौजूद केवल आइडेंटिटी-आधारित टोकन अधिकतम 1 घंटे तक मान्य रह सकते हैं. किसी ऐप्लिकेशन का अपना साइन-इन सेशन भी हो सकता है.
अगर कोई अपडेट विफल हो जाए, तो फिर से कोशिश करने से पहले पेज रीफ़्रेश करें और सेव की गई सेटिंग्स की समीक्षा करें.
बाहरी एक्सेस की समस्या का निवारण करें
अगर कोई नियंत्रण मौजूद नहीं है, तो चुने गए ऑर्गनाइज़ेशन और अपनी ग्लोबल एडमिन अनुमतियों की पुष्टि करें.
अगर कोई सदस्य किसी ऐप्लिकेशन में साइन इन नहीं कर पा रहा है, तो संगठन की डिफ़ॉल्ट पहचान सेटिंग और ऐप्लिकेशन की सेटिंग की समीक्षा करें. एक्सेस स्वीकृत होने के बाद, सदस्य से फिर से प्रयास करने के लिए कहें.
अगर कोई साइट किसी ऐप का इस्तेमाल नहीं कर सकती है, तो संगठन की सेटिंग, वर्कस्पेस की उपलब्धता, साइट्स में इस्तेमाल की अनुमति दें, सदस्य का कनेक्शन और सहमति, और सोर्स ऐप की अनुमतियों की जाँच करें.
HubSpot कनेक्ट करते समय अगर किसी एड्स अकाउंट को प्रतिबंधित के रूप में चिह्नित किया जाता है, तो उसके स्वामी संगठन के ग्लोबल एडमिन से HubSpot की एड्स अनुमतियों की पुष्टि करने के लिए कहें. अगर संगठन ने ज़रूरी एक्सेस को मंज़ूरी दे दी है और अकाउंट अब भी प्रतिबंधित है, तो अकाउंट एडमिन से संपर्क करें.
अगर एड्स एक्सेस की अनुमति है, लेकिन कनेक्शन फिर भी विफल रहता है, तो ऑर्गनाइज़ेशन, विज्ञापनदाता के एड्स अकाउंट और एप्लिकेशन की अनुमतियों, और ऑथराइज़ेशन फ़्लो के पूरा होने की पुष्टि करें.
सहायता का अनुरोध करते समय, प्रभावित ऑर्गनाइज़ेशन, वर्कस्पेस या एड्स अकाउंट, ऐप्लिकेशन या साइट और एरर संदेश शामिल करें.
यूज़र्स, समूहों और उत्पाद एक्सेस की समीक्षा करें
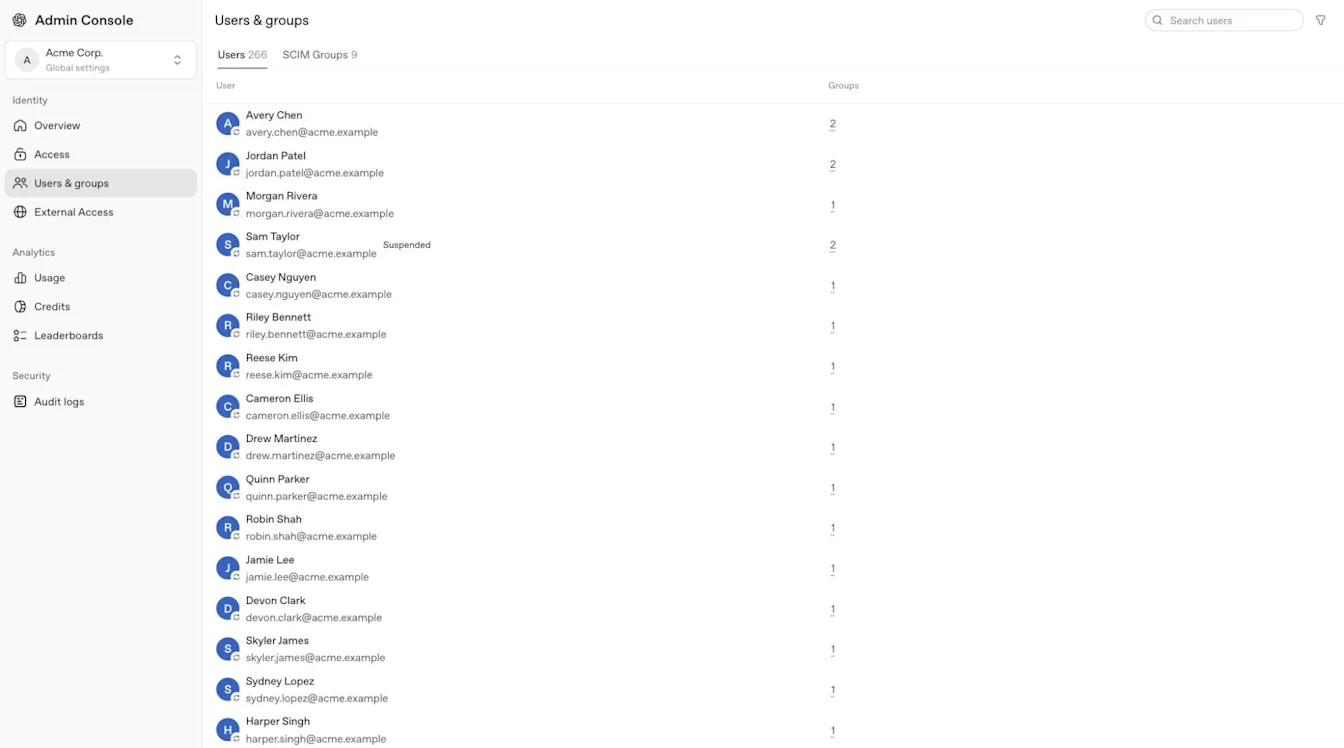
चयनित टेनेंट में किसी व्यक्ति को ढूँढने के लिए यूज़र और समूह पर जाएँ और यूज़र चुनें. प्रोडक्ट एक्सेस की समीक्षा करने के लिए व्यक्ति की प्रोफ़ाइल खोलें और एक्सेस और भूमिकाएँ चुनें. उपलब्ध दृश्य के आधार पर, प्रत्यक्ष असाइनमेंट प्रत्यक्ष भूमिकाएँ के अंतर्गत दिखाई दे सकते हैं. व्यक्ति की समूह सदस्यताओं की समीक्षा करने के लिए समूह चुनें, और सिंक्रनाइज़ किए गए समूहों की जाँच करने के लिए SCIM समूह चुनें.
टेनेंट-सिंक किए गए SCIM ग्रुप्स के लिए, प्रोडक्ट एक्सेस समर्थित ChatGPT वर्कस्पेस और एड्स अकाउंट्स असाइन कर सकता है. Enterprise और Edu टेनेंट्स सिंक्रनाइज़ किए गए समूहों को API ऑर्गनाइज़ेशन्स को भी असाइन कर सकते हैं. API प्लेटफ़ॉर्म में संबंधित API ग्रुप और ऑर्गनाइज़ेशन सदस्यता की जाँच करें. चयनित एड्स अकाउंट में विज्ञापन अकाउंट की भूमिकाओं की समीक्षा करें.
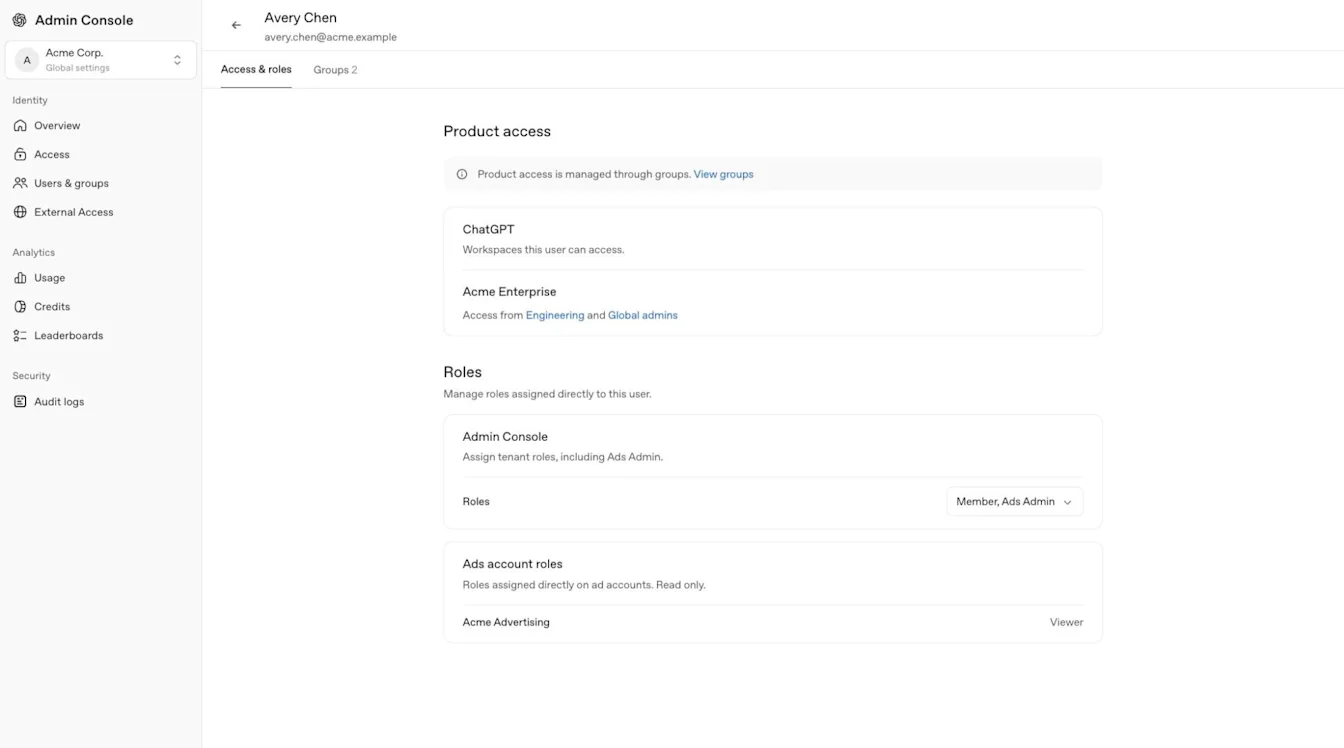
एक्सेस प्रदान करने से पहले, किसी ग्रुप के मौजूदा प्रोडक्ट और भूमिका असाइनमेंट की समीक्षा करें और आवश्यक न्यूनतम विशेषाधिकार वाली भूमिका का उपयोग करें. टेनेंट-व्यापी प्रोडक्ट एक्सेस कस्टम ChatGPT वर्कस्पेस भूमिकाएँ असाइन नहीं करता है.
सिंक किए गए समूह को आपका पहचान प्रदाता मैनेज करता है. किसी प्रॉडक्ट में सीधे इसके सदस्यों को न जोड़ें या हटाएं. एडमिन कंसोल में Enterprise और Edu वर्कस्पेस के सदस्यों और समूहों को मैनेज करें. Business वर्कस्पेस के सदस्यों को ChatGPT में वर्कस्पेस सेटिंग्स में या एडमिन कंसोल में चुने गए वर्कस्पेस के सदस्य सेक्शन में मैनेज किया जा सकता है. API प्लेटफ़ॉर्म में API ऑर्गनाइज़ेशन के सदस्यों और संबंधित विज्ञापन खाते में एड्स यूज़र्स को मैनेज करना जारी रखें. Business में कस्टम वर्कस्पेस ग्रुप का सपोर्ट नहीं है.
वर्कस्पेस ग्रुप मैनेजमेंट और प्रत्यायोजित ग्रुप-मैनेजर अनुमतियों के लिए, संबंधित ChatGPT वर्कस्पेस चुनें और ग्रुप्स और ग्रुप मैनेजर्स को प्रबंधित करना देखें.
किसी यूज़र का यूज़र्स में मौजूद होना हर संसाधन में सदस्यता प्रदान नहीं करता है. टेनेंट-व्यापी SCIM, आमंत्रण स्वीकार किए बिना यूज़र्स को सीधे असाइन किए गए API ऑर्गनाइज़ेशन में जोड़ता है. ChatGPT वर्कस्पेस आमंत्रण अलग रहते हैं. मैन्युअल आमंत्रण समर्थित ChatGPT वर्कस्पेस, API ऑर्गनाइज़ेशन या एड्स अकाउंट तक ही सीमित रहते हैं.
टेनेंट-व्यापी SCIM उन API सदस्यताओं को प्रबंधित करता है जिन्हें वह बनाता है या अपने नियंत्रण में लेता है. अंतिम योग्य असाइनमेंट हटाने से इनमें से कोई सदस्यता हट सकती है, भले ही उसे मूल रूप से मैन्युअल रूप से जोड़ा गया हो. सेटअप और ऑफ़बोर्डिंग जाँचों के लिए, देखें: SCIM प्रोविज़निंग और प्रबंधन.
यूज़र के स्रोत लेबल समझें
जहाँ भी टेनेंट यूज़र सूची या प्रोफ़ाइल में स्रोत लेबल दिखाई देता है, यह बताता है कि वह यूज़र रिकॉर्ड कैसे बनाया गया था या कैसे प्रबंधित किया जाता है.
| लेबल | अर्थ |
|---|---|
| SCIM | टेनेंट यूज़र रिकॉर्ड को आपके पहचान प्रदाता के माध्यम से प्रावधानित और प्रबंधित किया जाता है. |
| मैनुअल | टेनेंट यूज़र रिकॉर्ड को एडमिन कंसोल के माध्यम से मैन्युअल रूप से बनाया गया था या आमंत्रित किया गया था. कुछ प्रोफ़ाइल व्यू में कस्टम दिख सकता है. |
| माइग्रेट किया गया | टेनेंट यूज़र रिकॉर्ड को OpenAI के पिछले अकाउंट-मैनेजमेंट सिस्टम से एडमिन कंसोल में लाया गया था. उदाहरण के लिए, इसे किसी मौजूदा ChatGPT वर्कस्पेस या API ऑर्गनाइज़ेशन की सदस्यता से बनाया गया हो सकता है. |
किसी मेंबर का मॉडल एक्सेस चेक करें
मॉडल टेस्ट एडमिन को यह समझने में मदद करता है कि कोई मेंबर किसी मॉडल का उपयोग क्यों कर सकता है या क्यों नहीं कर सकता. यह ChatGPT Business, Enterprise, Healthcare और Edu के एडमिन के लिए उपलब्ध है. मॉडल टेस्ट का एक्सेस अन्य टेनेंट-व्यापी सेटिंग्स का एक्सेस नहीं देता है.
एडमिन कंसोल खोलें और उस ChatGPT वर्कस्पेस को चुनें जिसकी आप जाँच करना चाहते हैं.
ओपन मॉडल खोलें, फिर टेस्ट चुनें.
मेंबर को नाम या ईमेल से सर्च करें.
उनके प्रभावी मॉडल एक्सेस, वर्कस्पेस डिफ़ॉल्ट, मॉडल अनुमतियों, भूमिकाओं और प्राथमिकताओं की समीक्षा करें.
नतीजे सेव की गई सेटिंग्स के अनुसार होते हैं. टेस्टिंग से मॉडल एक्सेस नहीं मिलता, सेटिंग्स या उपयोग सीमाओं में बदलाव नहीं होता, और मेंबर के सीट टाइप, प्लान या वर्कस्पेस पात्रता को ओवरराइड नहीं किया जाता.
Enterprise और Edu में मॉडल की उपलब्धता और सीमाओं के लिए, देखें: ChatGPT Enterprise और Edu मॉडल तथा सीमाएँ.
चयनित एड्स अकाउंट को प्रबंधित करें
यूज़र्स और समूह या अकाउंट-विशिष्ट भूमिकाओं की समीक्षा करने से पहले इच्छित ऐड्स अकाउंट चुनें. ग्लोबल एडमिन या ऐड्स एडमिन विज्ञापन अकाउंट बना सकते हैं; किसी खास अकाउंट के लिए विज्ञापन अकाउंट के एडमिन, मेंबर या व्यूअर को अनुमतियाँ मिलती हैं.
ऐड्स साइन-इन, अकाउंट भूमिकाओं और डायरेक्टरी-एक्सेस नियमों के लिए, देखें: ऐड्स मैनेजर के लिए पहचान और एक्सेस प्रबंधित करना.
एनालिटिक्स, ऑडिट लॉग्स, क्रेडेंशियल और बिलिंग की समीक्षा करें
एनालिटिक्स
आपकी भूमिका और प्लान के आधार पर, एनालिटिक्स में ChatGPT या Codex का उपयोग, सक्रिय यूज़र्स, लीडरबोर्ड, क्रेडिट्स और निर्यात की जा सकने वाली गतिविधि शामिल हो सकती है. उपलब्ध डेटा विंडो और रिफ़्रेश समय रिपोर्ट के अनुसार अलग-अलग होते हैं. दिखाए जाने पर, अनुमानित लागतें अंतिम शुल्क या चालान नहीं, बल्कि योजना बनाने के उद्देश्य से दिए गए अनुमान होती हैं. जहाँ उपलब्ध हो, वर्कस्पेस का कोई सदस्य केवल अपनी गतिविधि की समीक्षा कर सकता है, जब तक कि अलग वर्कस्पेस भूमिका व्यापक एक्सेस न दे.
| “एनालिटिक्स” क्षेत्र | ऐतिहासिक विंडो | सामान्य रीफ़्रेश |
|---|---|---|
| ChatGPT और Codex क्रेडिट्स एनालिटिक्स | 120 दिनों तक. | लगभग हर एक से छह घंटे में. |
| Codex उपयोग एनालिटिक्स | 120 दिनों तक. | लगभग हर एक से छह घंटे में. |
| ChatGPT उपयोग एनालिटिक्स | पिछले 12 महीनों तक. | 48 घंटे तक. |
Codex प्रोडक्ट एक्सेस में एनालिटिक्स अपने-आप शामिल नहीं होती है. जहाँ उपलब्ध हो, वर्कस्पेस का मालिक कस्टम भूमिका के माध्यम से सदस्यों को Codex प्रबंधित करने की अनुमति दें दे सकता है. इससे उपयोगकर्ता को उस वर्कस्पेस के लिए समर्थित Codex उपयोग एनालिटिक्स का एक्सेस मिलता है, बिना उन्हें वर्कस्पेस एडमिन या ग्लोबल एडमिन बनाए.
जहाँ उपलब्ध हो, वर्कस्पेस एनालिटिक्स को सिंक्रनाइज़ किए गए ग्रुप के अनुसार फ़िल्टर किया जा सकता है, जैसे कि कोई विभाग या पायलट टीम. ग्रुप की विज़िबिलिटी और एनालिटिक्स एक्सेस चुने गए वर्कस्पेस और आपकी भूमिका पर निर्भर करते हैं. अपनी कंपनी या स्कूल की प्राइवेसी पॉलिसी का पालन करें.
जहाँ उपलब्ध हो, अनुमानित लागतें चुने गए वर्कस्पेस की प्राइसिंग का उपयोग करती हैं और योजना के अनुमान हैं, न कि निपटाए गए शुल्क. जारी किया गया इनवॉइस ही आधिकारिक बिलिंग रिकॉर्ड है. पात्र GPT, प्रोजेक्ट या स्किल गतिविधि सहित अधिक गहन ChatGPT रिपोर्टिंग के लिए, चुने गए वर्कस्पेस की एनालिटिक्स सेटिंग्स का उपयोग करें.
ऑडिट लॉग्स
जहाँ उपलब्ध हो, कोई वैश्विक व्यवस्थापक टेनेंट-व्यापी प्रशासनिक गतिविधि की समीक्षा करने के लिए वैश्विक सेटिंग्स खोल सकता है, फिर सुरक्षा के अंतर्गत ऑडिट लॉग चुन सकता है. वर्कस्पेस ऑडिट लॉग्स अलग होते हैं और केवल पात्र वर्कस्पेस मालिकों या एडमिन्स के लिए उपलब्ध होते हैं. अगर ऑडिट लॉग्स मौजूद नहीं हैं, तो चुने गए टेनेंट या वर्कस्पेस, अपनी भूमिका और सुविधा की उपलब्धता जांचें.
Codex पॉलिसीज़ और कॉन्फ़िगरेशन्स इंटरफ़ेस के माध्यम से किए गए बदलाव भी वर्कस्पेस ऑडिट लॉग्स में रिकॉर्ड किए जाते हैं. अधिकृत एडमिन इन लॉग्स की UI में समीक्षा कर सकते हैं या कॉन्फ़िगरेशन में हुए बदलावों की जांच करने के लिए उन्हें कंप्लायंस API के माध्यम से प्राप्त कर सकते हैं.
ऐक्सेस आवश्यकताओं और लॉग पुनर्प्राप्ति के लिए, देखें: Enterprise और Edu ग्राहकों के लिए OpenAI कंप्लायंस प्लेटफ़ॉर्म.
प्रमाण-पत्र
पात्र ChatGPT वर्कस्पेस में वर्कस्पेस के मालिक और एडमिन समर्थित प्रशासन APIs के लिए वर्कस्पेस-स्कोप वाली एडमिन कीज़ को प्रबंधित करने हेतु क्रेडेंशियल > एडमिन कीज़ का उपयोग कर सकते हैं. केवल वैश्विक एडमिन भूमिका पहुँच प्रदान नहीं करती. एडमिन कीज़ मॉडल या मॉडल इन्फ़रेंस तक एक्सेस प्रदान नहीं करती हैं. सेटअप, अनुमतियों और कीज़ के प्रबंधन के लिए, देखें: एडमिन कंसोल में एडमिन कीज़ प्रबंधित करना. जहाँ उपलब्ध हों, अलग Codex सेवा-अकाउंट क्रेडेंशियल्स ऑटोमेशन का समर्थन करते हैं. सेटअप मार्गदर्शन के लिए देखें: Codex सेवा खाते बनाएँ और प्रबंधित करें.
बिलिंग और एजेंट
उपलब्ध बिलिंग और एजेंट-मैनेजमेंट सेक्शन चयनित संसाधन, प्लान और अनुमतियों पर निर्भर करते हैं. किसी एक वर्कस्पेस या उत्पाद के लिए बिलिंग एक्सेस होने का मतलब यह नहीं है कि आपको किसी दूसरे का एक्सेस भी मिल जाएगा.
पात्र Enterprise या Edu वर्कस्पेस के लिए, बिलिंग में प्लान, ग्रांट एक्टिविटी (Grant activity) और इनवॉइस शामिल हो सकते हैं. बिलिंग का दायरा चयनित वर्कस्पेस तक सीमित है, और इनवॉइस एक्सेस के लिए वर्कस्पेस ओनर की भूमिका की आवश्यकता हो सकती है.
वर्कस्पेस उपयोग सीमाओं की समीक्षा करें
अलग उपयोग सीमाएँ पेज पर वर्कस्पेस, समूह, यूज़र्स और, उपलब्ध होने पर, लंबित अनुरोध दिख सकते हैं. वर्कस्पेस डिफ़ॉल्ट लागू होता है, जब तक कि किसी पात्र समूह या यूज़र ओवरराइड से अलग सीमा न मिलती हो. जहाँ उपलब्ध हो, यूज़र्स को क्रेडिट्स और डॉलर में उपयोग देखने दें से सदस्य क्या देख सकते हैं, यह बदलता है, लेकिन उपयोग सीमाएँ या ओवरएज सेटिंग्स नहीं बदलती हैं.
मासिक (डिफ़ॉल्ट) UTC के अनुसार प्रत्येक कैलेंडर माह के पहले दिन रीसेट होता है.
बिलिंग चक्र के अनुरूप वर्कस्पेस के बिलिंग चक्र से जुड़ी मासिक अवधि पर रीसेट होता है.
कोई योग्य यूज़र या समूह ओवरराइड, जब वह विकल्प उपलब्ध हो, असीमित उपयोग का उपयोग कर सकता है.
ओवरराइड हटाने से यूज़र या समूह अगली लागू विरासत में मिली सीमा पर वापस आ जाता है.
जब कोई व्यक्ति किसी लागू सीमा तक पहुंच जाता है, तो अतिरिक्त पात्र उपयोग तब तक रुक सकता है, जब तक कि सीमा बढ़ न जाए या अगली उपयोग अवधि शुरू न हो जाए.
वर्कस्पेस एजेंट्स का रिव्यू करें
जहाँ उपलब्ध हो, एजेंट क्षेत्र अधिकृत एडमिनिस्ट्रेटर्स को वर्कस्पेस एजेंट्स, संबंधित गतिविधि, कनेक्टेड ऐप्स, मेमोरी फ़ाइलों, शेड्यूल और समर्थित एजेंट एनालिटिक्स की समीक्षा करने देता है. एजेंट एक्सेस चुने गए संसाधन और एडमिनिस्ट्रेटर की भूमिका पर निर्भर करता है.
एक्सेस या अनुपलब्ध संसाधन संबंधी समस्याएं हल करना
पक्का करें कि आपने सही OpenAI अकाउंट से साइन इन किया है और इच्छित टेनेंट चुना है.
जाँचें कि टेनेंट-व्यापी कार्य के लिए आपको वैश्विक व्यवस्थापक या यूज़र प्रबंधक भूमिका की आवश्यकता है या नहीं.
जाँचें कि चुने गए संसाधन के लिए आपको मालिक, एडमिन, Ads एडमिन या अकाउंट-विशिष्ट भूमिका की ज़रूरत है या नहीं.
किसी सुरक्षित संसाधन को खोलने से पहले, ज़रूरी SSO साइन-इन पूरा करें.
API प्लेटफ़ॉर्म में API ऑर्गनाइज़ेशन के सदस्यों, प्रोजेक्ट्स और सेटिंग्स को मैनेज करना जारी रखें.
यदि कोई अपेक्षित संसाधन या सुविधा अभी भी उपलब्ध नहीं है, तो अपने ग्लोबल एडमिन या अकाउंट टीम से संपर्क करें.
अगर ChatGPT Business का आमंत्रण अभी भी लंबित है, तो देखें: वर्कस्पेस आमंत्रण की समस्या का समाधान.