
Áttekintés
A Felügyeleti konzolban az arra jogosult rendszergazdák kezelhetik OpenAI-bérlőjüket és azokat a termékerőforrásokat, amelyekhez a szerepkörük hozzáférést biztosít. A bérlő egészére vonatkozó identitáskezeléshez használd a Globális beállítások lehetőséget, a termékspecifikus beállításokhoz pedig válassz ki egy ChatGPT-munkaterületet vagy hirdetési fiókot.
Az elérhető elemek a termékeidtől, az előfizetési csomagodtól és a rendszergazdai szerepköreidtől függenek. A ChatGPT esetében a megújult Felügyeleti konzol a jogosult Enterprise- és Edu-munkaterületek számára érhető el. Az önálló ChatGPT Business szolgáltatást használó ügyfelek továbbra is a meglévő ChatGPT-munkaterület beállításaiban kezelhetik munkaterületüket.
Nyisd meg a Felügyeleti konzolt, és válassz ki egy erőforrást

Jelentkezz be a Felügyeleti konzolba a bérlődhöz tartozó OpenAI-fiókkal.
Ha több bérlőhöz is hozzáférsz, válaszd ki a kezelni kívánt bérlőt.
A bérlő egészének felügyeletéhez válaszd a Globális beállítások lehetőséget, vagy válaszd ki a kezelni kívánt ChatGPT-munkaterületet vagy hirdetési fiókot.
Nyisd meg a feladatodhoz tartozó elérhető szakaszt, például a Hozzáférés, a Felhasználók és csoportok, az Analitika vagy a Számlázás szakaszt.

Egy erőforrás csak akkor jelenik meg, ha a kiválasztott bérlőhöz tartozik, és a szerepköröd hozzáférést biztosít hozzá. Ha egy szakasz nem érhető el, ellenőrizd a kiválasztott fiókot, bérlőt és rendszergazdai szerepkört.
Ha globális rendszergazdának hívnak meg, de még nincs OpenAI-fiókod, nyisd meg a Felügyeleti konzolt, és hozz létre egy fiókot azzal az e-mail-címmel, amelyre a meghívást kaptad. A Függőben lévő meghívások alatt válaszd az Elfogadás lehetőséget. A bérlőhöz való csatlakozás nem biztosít hozzáférést ChatGPT-munkaterülethez, API-szervezethez vagy hirdetési fiókhoz.
A bérlő Felhasználók listája nem azonos a ChatGPT-munkaterület Tagok listájával. Ha hiányoznak a létszámadatok, egy munkaterület vagy az analitikai adatok, ellenőrizd a kiválasztott bérlőt, és nyisd meg magát a munkaterületet. Ha váratlan bérlő-hozzárendelést tapasztalsz, kérd az OpenAI ügyfélszolgálatát vagy az ügyfélkapcsolati csapatodat, hogy ellenőrizze; ne hozz létre helyette új bérlőt vagy munkaterületet.
A rendszergazdai szerepkörök és hatókörök értelmezése
| Szerepkör vagy hozzáférés | Mit kezelhet? | Mire nem ad jogosultságot? |
|---|---|---|
| Globális rendszergazda | A támogatott, teljes bérlőre vonatkozó identitásbeállítások, ellenőrzött tartományok, identitásszolgáltatói kapcsolatok, bérlőfelügyelet és jogosult hirdetési fiókok létrehozása. | Automatikus tulajdonosi vagy rendszergazdai hozzáférés minden ChatGPT-munkaterülethez, API-szervezethez vagy hirdetési fiókhoz. |
| Felhasználókezelő (ahol elérhető) | Hozzárendelt bérlői felhasználók és csoportok, ahol ez a szerepkör elérhető. | Globális rendszergazdák hozzárendelése vagy eltávolítása, a teljes bérlőre vonatkozó beállítások módosítása vagy más termék kezelése. |
| Tag | Írásvédett hozzáférés a támogatott bérlői felhasználókhoz, csoportokhoz, szerepkörökhöz és erőforrásokhoz. | A bérlői beállítások módosítása, felhasználók vagy csoportok kezelése, illetve rendszergazdai szerepkörök megadása. |
| Hirdetési rendszergazda | Jogosult hirdetési fiókok létrehozásának engedélye. | Automatikus hozzáférés minden meglévő hirdetési fiókhoz. |
Egy személy több szerepkört is betölthet, de mindegyik szerepkört a saját hatókörében kell hozzárendelni. A ChatGPT-munkaterületi szerepkörökről itt olvashat bővebben: Tagok, munkaterületi szerepkörök és licencek kezelése. A bérlői Tag szerepkör elkülönül a ChatGPT-munkaterületi tagságtól.
Bérlőszintű identitás kezelése
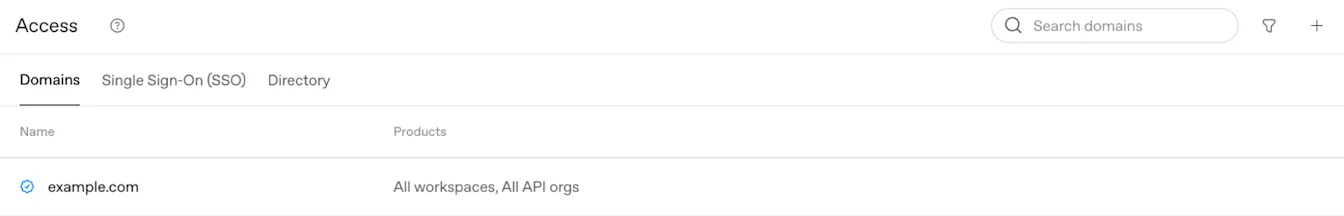
Domainek és bejelentkezési beállítások áttekintése
A domain ellenőrzési állapotának és termékjogosultságának áttekintéséhez nyissa meg a Globális beállítások > Hozzáférés > Domainek részt. Egy újonnan ellenőrzött domain kezdetben minden jogosult ChatGPT-munkaterületre és API-szervezetre érvényes lehet. A bejelentkezési követelmények módosítása előtt tekintse át a létrejövő megfeleltetéseket, és győződjön meg arról, hogy van rendszergazdai helyreállítási lehetőség.
A domain ellenőrzéséről és a termékjogosultságról itt olvashat: A domain ellenőrzése az OpenAI-identitáshoz.
Az önálló ChatGPT Business-munkaterület tulajdonosa a munkaterület meglévő identitásbeállításaiban kezeli az egyszeri bejelentkezést és a domaineket. Ha ezek a beállítások csak olvashatók, vagy a Cloud Console ↗ feliratot mutatják, kérjen meg egy globális rendszergazdát a megosztott bérlői kapcsolat kezelésére. A Business beállításáról és csomagkorlátairól itt olvashat: Egyszeri bejelentkezés beállítása a ChatGPT Businesshez.
Válaszd ki a csatlakozás módját
Az automatikus fióklétrehozást és a külső tartományokba küldött meghívásokat ChatGPT-munkaterületenként kell beállítani.
Az automatikus fióklétrehozás hozzáadhatja a jogosult személyeket egy munkaterülethez, ha az ahhoz hozzárendelt, ellenőrzött tartományhoz tartozó e-mail-címmel jelentkeznek be. Ehhez nincs szükség egyszeri bejelentkezésre, és a funkció az SCIM-től függetlenül működik. Ha a munkaterületeden kötelező az egyszeri bejelentkezés, az alkalmazottaknak továbbra is azt kell használniuk.
Az Enterprise csomagokban az automatikus fióklétrehozás alapértelmezés szerint be van kapcsolva az új bérlőben létrehozott első jogosult ChatGPT-munkaterületen. A meglévő bérlőben létrehozott további munkaterületeken alapértelmezés szerint ki van kapcsolva. A felhasználók beléptetése előtt minden munkaterületen ellenőrizd az aktuális beállítást.
Az Enterprise csomagokban az automatikus fióklétrehozás teljes értékű munkaterületi felhasználói helyeket hoz létre a szervezeted szokásos számlázási feltételei szerint. Az így hozzáadott alkalmazottak a munkaterületen alapértelmezett hozzáférést kapják az eszközökhöz.
A tartomány ellenőrzése után válaszd ki, mely munkaterületekhez tartozzon. Ezután ellenőrizd az automatikus fióklétrehozás beállítását, és kapcsold ki minden olyan munkaterületen, ahol nem szeretnéd, hogy így csatlakozzanak a felhasználók.
Mielőtt folytatnád, ellenőrizd a rendelkezésre álló felhasználói helyeket, a meglévő személyes fiókokat és az esetleges Enterprise vagy Edu migrációra vonatkozó felhívásokat. Ha SCIM-en keresztül tervezed kezelni a hozzáférést, kapcsold ki az automatikus fióklétrehozást, hogy ne jöjjenek létre olyan felhasználók, akiknek a hozzáférését nem az identitásszolgáltatód kezeli.
Az automatikus fióklétrehozás kikapcsolása nem távolítja el a munkaterület meglévő tagjait.
A személyes, Plus vagy Pro fiókkal rendelkező alkalmazottakkal kapcsolatban lásd: Meglévő ChatGPT-fiókkal rendelkező alkalmazottak beléptetése.
A címtárszinkronizálásról lásd: SCIM-alapú kiépítés és kezelés.
Címtár-szinkronizálás és meglévő kapcsolatok ellenőrzése
A rendelkezésre álló bérlőszintű SCIM és a szinkronizálás állapotának áttekintéséhez nyissa meg a Globális beállítások Hozzáférés részét, majd válassza a Címtár lehetőséget. A bérlőszintű és a termékszintű SCIM-kapcsolatok egyaránt engedélyezhetők. A munkaterület vagy API-szervezet bérlőszintű Termék-hozzáférés hozzárendelése azonban nem módosítható, amíg az erőforrásnál engedélyezve van a termékszintű SCIM. Meglévő kapcsolat módosítása előtt egyeztesse az átállást az OpenAI-fiókért felelős csapatával.
A címtár beállításáról, a termék-hozzárendelésekről és a szinkronizálásról itt olvashat: SCIM-alapú kiépítés és kezelés.
Külső hozzáférés kezelése
A Bejelentkezés ChatGPT-vel funkció azonosítja a tagot az alkalmazás számára. A delegált hozzáféréssel a tag felhatalmazhat egy alkalmazást arra, hogy meghatározott adatokat használjon, és engedélyezett műveleteket hajtson végre a nevében. A szervezeti jóváhagyás lehetővé teszi ezt a hozzáférést, de minden tagnak külön végig kell mennie az alkalmazás engedélyezési folyamatán a saját jogosultságaival.
A globális rendszergazda az OpenAI Felügyeleti konzol Külső hozzáférés szakaszában kezeli az alkalmazások szervezeti szintű jogosultságait. Válaszd ki a beállítani kívánt szervezetet.
A ChatGPT-munkaterület tulajdonosa vagy rendszergazdája, a hirdetési fiók rendszergazdája, illetve a HubSpot rendszergazdája nem rendelkezik automatikusan globális rendszergazdai jogosultságokkal.
A kizárólag azonosításra szolgáló bejelentkezés ellenőrzése
Az azonosításra szolgáló bejelentkezés és a delegált adathozzáférés külön jogosultság. A meglévő, szervezetszintű engedélyezési vagy tiltási szabályzatok és alkalmazásjóváhagyások továbbra is érvényesek. Az Engedélyezett hatókörök oszlop az aktuálisan engedélyezett hozzáféréseket mutatja. Nyiss meg egy alkalmazást, és tekintsd át az elérhető beállításait a Hatókörök alatt.
Nyisd meg a Külső hozzáférés oldalt, és válaszd ki a kívánt szervezetet.
Válaszd ki a kezelni kívánt külső alkalmazást. Ha nem szerepel a listán, válaszd az Alkalmazások engedélyezése lehetőséget, keresd meg az alkalmazást, majd az Engedélyezés lehetőséggel add hozzá a listához. Ezután nyisd meg az alkalmazást, és állítsd be a jogosultságait a Hatókörök alatt.
A Hatókörök alatt ellenőrizd a Személyazonosság beállítást, ha elérhető.
Kapcsold be vagy ki a Személyazonosság beállítást, ha a kapcsoló módosítható. A Személyazonosság beállítás kötelező a ChatGPT Webhelyek használatához, és itt nem kapcsolható ki. Ha egy kapcsolót más beállítás vezérel, kövesd az alkalmazás részleteinél található útmutatást.
A kizárólag azonosításra szolgáló bejelentkezés módosítása nem biztosít hozzáférést a csatlakoztatott alkalmazásokhoz vagy a hirdetésekhez. Ezeket a delegált jogosultságokat külön ellenőrizd.
Hozzáférés engedélyezése a csatlakoztatott alkalmazásokhoz a Webhelyek számára
A ChatGPT Webhelyek engedélyt kérhet az egyes látogatók saját csatlakoztatott alkalmazásainak használatára. Egy megosztott irányítópult például a bejelentkezett látogató fiókjával és meglévő jogosultságaival kérhet le élő adatokat. Az előzetes verzióban a Webhelyek hozzáférése a csatlakoztatott alkalmazásokhoz alapértelmezés szerint ki van kapcsolva. Ezt egy globális rendszergazdának kell engedélyeznie.
Nyisd meg a Külső hozzáférés oldalt, és válaszd ki a kívánt szervezetet.
Válaszd a ChatGPT Webhelyek lehetőséget.
A Hatókörök alatt kapcsold be az Összekötők beállítást. A Személyazonosság beállítás kötelező a ChatGPT Webhelyek használatához, és itt nem kapcsolható ki.
Egyeztess a munkaterület rendszergazdájával arról, hogy a Webhelyek csatlakoztatott alkalmazásokat használó funkciója és a használni kívánt alkalmazások elérhetők-e a munkaterületen.
Kérj meg egy tagot, hogy nyisson meg egy webhelyet, jelentkezzen be a ChatGPT-vel, tekintse át a kért hozzáférést, és engedélyezze a kapcsolódást.
Minden vonatkozó szervezeti, munkaterületi és alkalmazásszintű beállításnak engedélyeznie kell a hozzáférést. A tag hozzájárulása és a forrásalkalmazásban meglévő jogosultságai szintén érvényesülnek.
A szervezeti szintű jóváhagyás a jelenlegi és a jövőbeli ChatGPT-webhelyekre is kiterjed. Minden látogató a saját fiókján keresztül engedélyezi a hozzáférést. A beállítás bekapcsolása nem biztosít minden webhelynek hozzáférést az összes tag csatlakoztatott adataihoz.
A munkaterület beállításairól itt olvashatsz: A ChatGPT Webhelyek kezelése a munkaterületeden.
Hirdetési hozzáférés engedélyezése egy alkalmazás számára
Az előzetes verzióban az alkalmazások hirdetési hozzáférése alapértelmezés szerint ki van kapcsolva. Ezt egy globális rendszergazdának kell engedélyeznie.
Nyisd meg a Külső hozzáférés oldalt, és válaszd ki azt a szervezetet, amelyhez az érintett hirdetési fiók tartozik.
Válaszd ki az alkalmazást, például a HubSpot alkalmazást. Ha nem szerepel a listán, válaszd az Alkalmazások engedélyezése lehetőséget, keresd meg az alkalmazást, majd az Engedélyezés lehetőséggel add hozzá a listához. Ezután nyisd meg az alkalmazást, és állítsd be a jogosultságait a Hatókörök alatt.
A Hatókörök alatt kapcsold be a Hirdetések beállítást, ha ki van kapcsolva.
Kérd meg a hirdetőt, hogy térjen vissza az alkalmazásba, és próbálja újra vagy fejezze be a ChatGPT-hirdetések csatlakoztatását.
A hirdető áttekinti a kért jogosultságokat, és a hirdetési fiókban meglévő jogosultságaival engedélyezi a hozzáférést.
A szervezeti jóváhagyás és a hirdetői engedélyezés két külön lépés. A hirdető csak olyan hozzáférést engedélyezhet, amelyet a saját jogosultságai lehetővé tesznek.
A HubSpot beállításáról itt olvashatsz: A ChatGPT-hirdetések beállítása a HubSpotban.
Hozzáférés ellenőrzése vagy módosítása
Nyisd meg az alkalmazást a Külső hozzáférés alatt a hatóköreinek ellenőrzéséhez vagy módosításához. Kapcsold ki a Hirdetések vagy az Összekötők beállítást a megfelelő adathozzáférés megszüntetéséhez, a Személyazonosság módosítása nélkül. Az Alkalmazás letiltása lehetőség – ha elérhető – kikapcsolja az alkalmazás összes engedélyezett hatókörét. A ChatGPT Webhelyek esetében nincs Alkalmazás letiltása lehetőség, mert a Személyazonosság beállítás kötelező. A hatókörök módosításai azonnal mentődnek; várd meg Az alkalmazás hozzáférése frissítve üzenetet. Ha megjelenik a Módosítás megerősítése üzenet, ellenőrizd az átállást az összes alkalmazás engedélyezéséről a kiválasztott alkalmazások engedélyezésére; a jövőbeli alkalmazásokat egyenként kell majd jóváhagyni. Ha egy frissítés sikertelen, frissítsd az oldalt, és ellenőrizd az aktuális beállításokat, mielőtt újra próbálkozol. A Webhelyek esetében a munkaterület rendszergazdái azt is ellenőrizhetik, hogy mely csatlakoztatott alkalmazások érhetők el a munkaterületen.
A delegált hozzáférés hibaelhárítása
Ha hiányzik egy vezérlőelem, ellenőrizd, hogy a kívánt szervezetet választottad-e ki, elérhető-e számára a funkció, és rendelkezel-e globális rendszergazdai jogosultságokkal.
Ha egy webhely nem tud használni egy alkalmazást, ellenőrizd a szervezeti jóváhagyást, a munkaterületen való elérhetőséget, az adott alkalmazás beállítását, a tag kapcsolatát, hozzájárulását és a forrásalkalmazásban meglévő jogosultságait.
Ha egy hirdetési fiók Korlátozott jelöléssel jelenik meg a HubSpot csatlakoztatásakor, kérd meg a fiókot birtokló szervezet egyik globális rendszergazdáját, hogy ellenőrizze, engedélyezve van-e a HubSpot Hirdetések hozzáférése. Ha a szervezet jóváhagyta a HubSpotot, de a fiók továbbra is korlátozott, fordulj a fiók rendszergazdájához.
Ha a hirdetési hozzáférés engedélyezve van, de a csatlakozás továbbra is sikertelen, ellenőrizd a szervezetet, a hirdető jogosultságait a hirdetési fiókban és az alkalmazásban, valamint azt, hogy befejeződött-e az engedélyezési folyamat.
Amikor segítséget kérsz, add meg az érintett szervezetet, munkaterületet vagy hirdetési fiókot, az alkalmazást vagy webhelyet, valamint a hibaüzenetet.
Felhasználók, csoportok és termékhozzáférések áttekintése
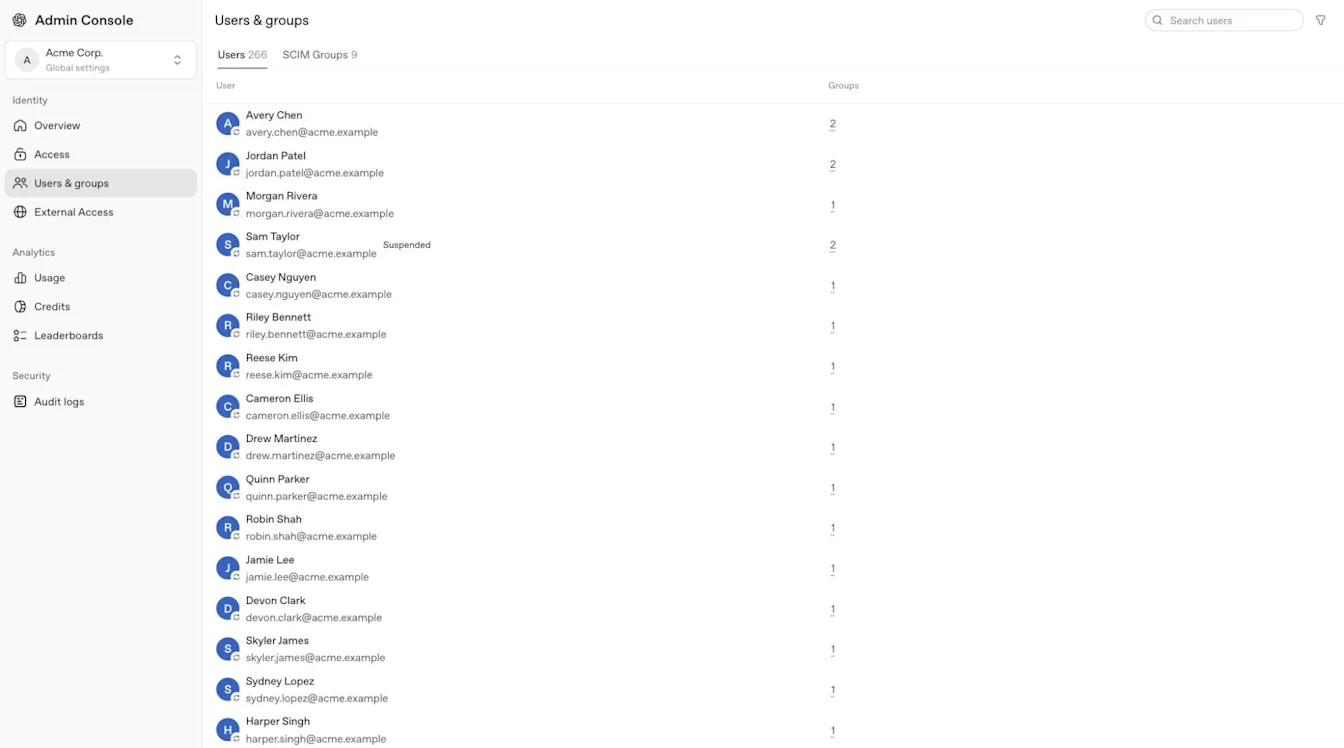
Nyisd meg a Felhasználók és csoportok menüt, majd válaszd a Felhasználók lehetőséget, hogy megkeress valakit a kiválasztott bérlőben. Nyisd meg az illető profilját, majd válaszd a Hozzáférés és szerepkörök lehetőséget a termékhozzáférések áttekintéséhez. Az elérhető nézettől függően a közvetlen hozzárendelések a Közvetlen szerepkörök alatt jelenhetnek meg. Válaszd a Csoportok lehetőséget az illető csoporttagságainak áttekintéséhez, az SCIM-csoportok lehetőséget pedig a szinkronizált csoportok ellenőrzéséhez.
A bérlőszinten szinkronizált SCIM-csoportokhoz a Termékhozzáférés beállítással rendelhetsz hozzá támogatott ChatGPT-munkaterületeket és hirdetési fiókokat. Az Enterprise és Edu bérlők szinkronizált csoportokat API-szervezetekhez is hozzárendelhetnek. Ellenőrizd a megfelelő API-csoportot és szervezeti tagságot az API Platform felületén. Tekintsd át a kiválasztott hirdetési fiók szerepköreit.
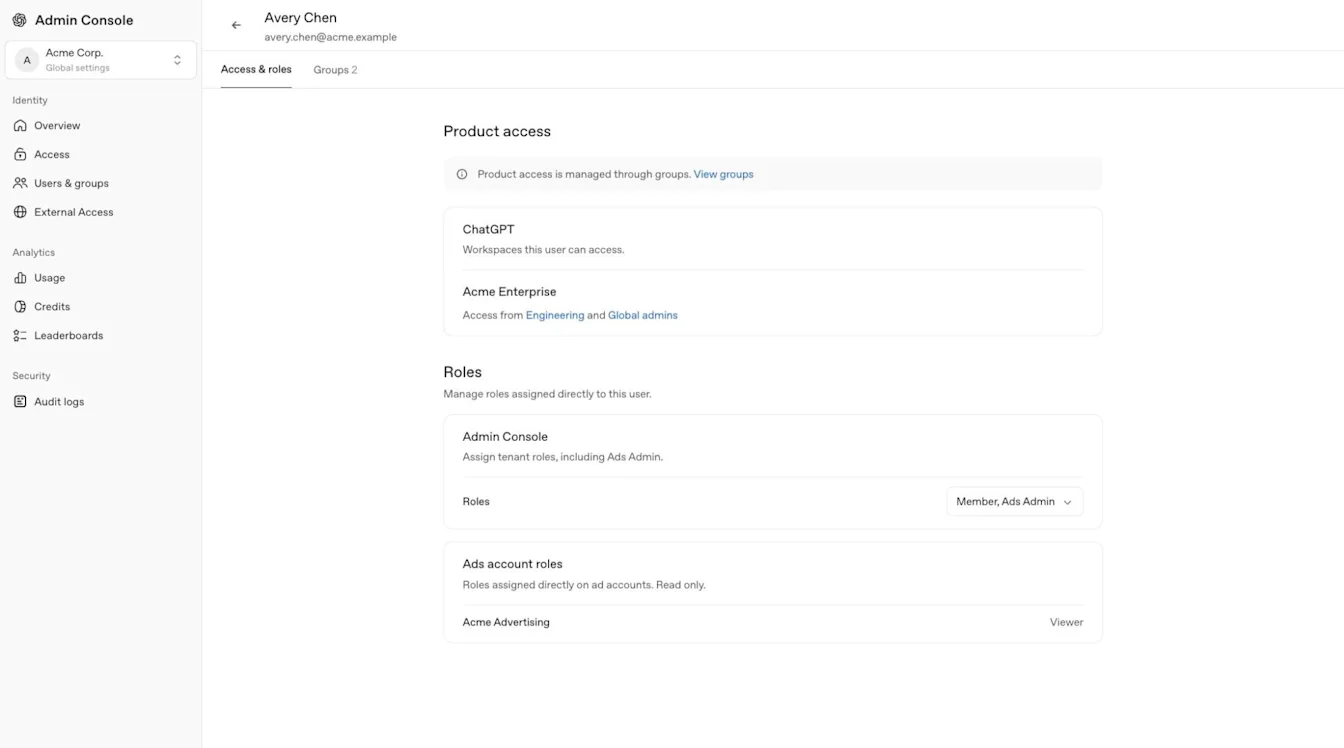
A hozzáférés megadása előtt tekintsd át a csoport meglévő termék- és szerepkör-hozzárendeléseit, és a szükséges legkevesebb jogosultságot biztosító szerepkört használd. A bérlőszintű Termékhozzáférés nem rendel hozzá egyéni ChatGPT-munkaterületi szerepköröket.
A szinkronizált csoportokat az identitásszolgáltatód kezeli. Ne adj hozzá és ne távolíts el tagokat közvetlenül a termékben. Az Enterprise és Edu munkaterületek tagjait és csoportjait az adminisztrációs konzolban, a Business munkaterületek tagjait a ChatGPT-ben, az API-szervezetek tagjait az API Platform felületén, a hirdetési felhasználókat pedig a megfelelő hirdetési fiókban kezeld. A Business nem támogatja az egyéni munkaterületi csoportokat.
A munkaterületi csoportok kezelésével és a delegált csoportkezelői jogosultságokkal kapcsolatban válaszd ki az érintett ChatGPT-munkaterületet, és olvasd el a Csoportok és csoportkezelők kezelése című cikket.
Attól, hogy valaki szerepel a Felhasználók között, még nem kap tagságot minden erőforráshoz. A bérlőszintű SCIM közvetlenül hozzáadja a felhasználókat a hozzárendelt API-szervezethez, meghívás elfogadása nélkül. A ChatGPT-munkaterületre szóló meghívások továbbra is külön kezelendők. A manuális meghívások továbbra is csak az adott támogatott ChatGPT-munkaterületre, API-szervezetre vagy hirdetési fiókra érvényesek.
A bérlőszintű SCIM az általa létrehozott vagy átvett API-tagságokat kezeli. Az utolsó jogosító hozzárendelés eltávolításával az ilyen tagság akkor is megszűnhet, ha eredetileg manuálisan hozták létre. A beállításkor és a kiléptetéskor elvégzendő ellenőrzésekről lásd: SCIM-alapú kiépítés és kezelés.
A felhasználói forrást jelző címkék értelmezése
Ha a bérlő felhasználói listáján vagy egy profilban megjelenik a Forrás címke, az azt jelzi, hogyan hozták létre vagy kezelik az adott felhasználói rekordot.
| Címke | Jelentés |
|---|---|
| SCIM | A bérlő felhasználói rekordját az identitásszolgáltatón keresztül építik ki és kezelik. |
| Manuális | A bérlő felhasználói rekordját manuálisan hozták létre, vagy az Admin Console-on keresztül hívták meg. Egyes profilnézetekben az Egyéni címke jelenhet meg. |
| Áttelepítve | A bérlő felhasználói rekordját az OpenAI korábbi fiókkezelő rendszeréből vitték át az Admin Console-ba. Létrejöhetett például egy meglévő ChatGPT-munkaterületi vagy API-szervezeti tagságból. |
Tag modellhozzáférésének ellenőrzése
A Modellteszt segítségével a rendszergazdák megérthetik, hogy egy tag miért használhat vagy nem használhat egy modellt. A ChatGPT Business, Enterprise, Healthcare és Edu rendszergazdái számára érhető el. A Modellteszthez való hozzáférés nem ad hozzáférést más, teljes bérlőre vonatkozó beállításokhoz.
Nyissa meg a Felügyeleti konzolt, és válassza ki az ellenőrizni kívánt ChatGPT-munkaterületet.
Nyissa meg a Modellek lapot, majd válassza a Teszt lehetőséget.
Keressen rá a tagra név vagy e-mail-cím alapján.
Tekintse át a tag tényleges modellhozzáférését, a munkaterület alapértelmezéseit, a modellengedélyeket, a szerepköröket és a beállításokat.
Az eredmények a mentett beállításokat tükrözik. A tesztelés nem ad modellhozzáférést, nem módosítja a beállításokat vagy a használati korlátokat, és nem írja felül a tag licenctípusát, csomagját vagy munkaterületi jogosultságát.
Az Enterprise és Edu modellek elérhetőségéről és korlátairól itt olvashat: A ChatGPT Enterprise és Edu modelljei és korlátai.
Kiválasztott hirdetési fiók kezelése
A Felhasználók & csoportok vagy a fiókspecifikus szerepkörök áttekintése előtt válassza ki a kívánt hirdetési fiókot. Globális vagy hirdetési rendszergazda hozhat létre hirdetési fiókokat; egy hirdetési fiók rendszergazdája, tagja vagy megtekintője egy adott fiókhoz kap engedélyeket.
A hirdetési bejelentkezésről, a fiókszerepkörökről és a címtár-hozzáférési szabályokról itt olvashat: Identitás és hozzáférés kezelése a hirdetéskezelőben.
Elemzések, naplók, hitelesítő adatok és számlázás áttekintése
Elemzések
A szerepkörtől és a csomagtól függően az Elemzések tartalmazhatja a ChatGPT vagy a Codex használatát, az aktív felhasználókat, ranglistákat, krediteket és az exportálható tevékenységeket. A rendelkezésre álló időszakok és a frissítési idők jelentésenként eltérnek. A becsült költségek – ha megjelennek – tervezési becslések, nem pedig véglegesített díjak vagy számlák. Ahol elérhető, a munkaterület tagjai csak a saját tevékenységüket tekinthetik át, hacsak egy külön munkaterületi szerepkör nem biztosít számukra szélesebb körű hozzáférést.
| Elemzési terület | Előzményidőszak | Jellemző frissítés |
|---|---|---|
| ChatGPT- és Codex-kreditelemzések | Legfeljebb 120 nap. | Körülbelül 1–6 óránként. |
| Codex-használati elemzések | Legfeljebb 120 nap. | Körülbelül 1–6 óránként. |
| ChatGPT-használati elemzések | Legfeljebb az előző 12 hónap. | Legfeljebb 48 óra. |
A Codex termék-hozzáférés nem foglalja magában automatikusan az elemzéseket. Ahol elérhető, a munkaterület tulajdonosa egyéni szerepkörön keresztül megadhatja a Codex felügyeletének engedélyezése a tagoknak jogosultságot. Ezzel a felhasználó hozzáférhet az adott munkaterület támogatott Codex-használati elemzéseihez anélkül, hogy munkaterületi vagy globális rendszergazdává válna.
Ahol elérhető, a munkaterületi elemzések szinkronizált csoportok, például részleg vagy kísérleti csapat szerint szűrhetők. A csoportok láthatósága és az elemzésekhez való hozzáférés a kiválasztott munkaterülettől és a szerepkörétől függ. Tartsa be vállalata vagy iskolája adatvédelmi szabályzatát.
Ahol elérhetők, a becsült költségek a kiválasztott munkaterület díjszabásán alapulnak, és csak tervezési becslések, nem véglegesített díjak. A kiállított számla a hiteles számlázási bizonylat. A részletesebb ChatGPT-jelentésekhez – beleértve a jogosult GPT-k, projektek és készségek tevékenységét – használja a kiválasztott munkaterület elemzési beállításait.
Naplók
Ahol elérhető, a globális rendszergazda a bérlőszintű adminisztrációs tevékenységek áttekintéséhez megnyithatja a Globális beállításokat, majd a Biztonság alatt kiválaszthatja a Naplók lehetőséget. A munkaterületi naplók elkülönülnek, és csak a jogosult munkaterület-tulajdonosok vagy -rendszergazdák számára érhetők el. Ha a Naplók lehetőség nem jelenik meg, ellenőrizze a kiválasztott bérlőt vagy munkaterületet, a szerepkörét és a funkció elérhetőségét.
A Codex Szabályzatok és konfigurációk felületén végzett módosításokat is rögzítik a munkaterületi naplók. A jogosult rendszergazdák a konfigurációs módosítások kivizsgálásához áttekinthetik ezeket a naplókat a felhasználói felületen, vagy lekérhetik őket a Compliance API-n keresztül.
A hozzáférési követelményekről és a naplók lekéréséről itt olvashat: OpenAI megfelelőségi platform Enterprise- és Edu-ügyfeleknek.
Hitelesítő adatok
A munkaterület tulajdonosai és rendszergazdái egy jogosult ChatGPT-munkaterület Hitelesítő adatok > Rendszergazdai kulcsok részében kezelhetik a támogatott adminisztrációs API-k munkaterületi hatókörű rendszergazdai kulcsait. A globális rendszergazdai szerepkör önmagában nem biztosít hozzáférést. A rendszergazdai kulcsok nem biztosítanak hozzáférést modellekhez vagy modellkövetkeztetéshez. A beállításról, a jogosultságokról és a kulcskezelésről itt olvashat: Rendszergazdai kulcsok kezelése az Admin Console-ban. Ahol elérhetők, a Codex különálló szolgáltatásfiók-hitelesítő adatai támogatják az automatizálást. A beállítási útmutatót itt találja: Codex-szolgáltatásfiókok létrehozása és kezelése.
Számlázás és ügynökök
Az elérhető Számlázás és ügynökkezelési részek a kiválasztott erőforrástól, csomagtól és jogosultságoktól függenek. Az egyik munkaterülethez vagy termékhez tartozó számlázási hozzáférés nem biztosít hozzáférést egy másikhoz.
A jogosult Enterprise- vagy Edu-munkaterületeknél a Számlázás tartalmazhatja a Csomag, a Juttatási tevékenység és a Számlák részt. A számlázás a kiválasztott munkaterületre korlátozódik, a számlák eléréséhez pedig szükség lehet a munkaterület-tulajdonosi szerepkörre.
Munkaterületi használati korlátok áttekintése
A különálló Használati korlátok oldalon a Munkaterület, a Csoportok, a Felhasználók és – ha elérhető – a Függőben lévő kérelmek jelenhetnek meg. A munkaterület alapértelmezett korlátja érvényes, kivéve, ha egy jogosult csoport- vagy felhasználói felülbírálás eltérő korlátot határoz meg. Ahol elérhető, a Használat megjelenítése a felhasználóknak kreditekben és dollárban beállítás a tagok számára látható adatokat módosítja, a használati korlátokat és a túllépési beállításokat nem.
A Havi (alapértelmezett) korlát minden naptári hónap első napján, UTC szerint nullázódik.
A Számlázási ciklushoz igazítva korlát a munkaterület számlázási ciklusához rögzített havi időszak kezdetén nullázódik.
A jogosult felhasználói vagy csoportos felülbírálásnál a Korlátlan használat is választható, ha ez a lehetőség elérhető.
A felülbírálás eltávolításakor a felhasználóra vagy csoportra ismét a következő alkalmazandó örökölt korlát vonatkozik.
Ha valaki elér egy rá vonatkozó korlátot, a további jogosult használat szünetelhet a korlát növeléséig vagy a következő használati időszak kezdetéig.
Munkaterületi ügynökök áttekintése
Ahol elérhető, az ügynökök területén a jogosult rendszergazdák áttekinthetik a munkaterületi ügynököket, a kapcsolódó tevékenységeket, csatlakoztatott alkalmazásokat, memóriafájlokat, ütemezéseket és a támogatott ügynökelemzéseket. Az ügynökökhöz való hozzáférés a kiválasztott erőforrástól és a rendszergazdai szerepkörtől függ.
Hozzáférési és hiányzó erőforrásokkal kapcsolatos problémák megoldása
Ellenőrizze, hogy a megfelelő OpenAI-fiókkal jelentkezett-e be, és a kívánt bérlőt választotta-e ki.
Ellenőrizze, hogy a teljes bérlőt érintő feladathoz szüksége van-e globális rendszergazdai vagy felhasználókezelői szerepkörre.
Ellenőrizze, hogy a kiválasztott erőforráshoz tulajdonosi, rendszergazdai, hirdetési rendszergazdai vagy fiókspecifikus szerepkör szükséges-e.
Végezze el a szükséges egyszeri bejelentkezést, mielőtt megnyitná a védett erőforrást.
Az API-szervezet tagjait, projektjeit és beállításait továbbra is az API Platform felületén kezelheti.
Ha egy várt erőforrás vagy funkció továbbra sem érhető el, forduljon a globális rendszergazdához vagy a fiókért felelős csapathoz.