
Áttekintés
A Felügyeleti konzolban a jogosult rendszergazdák az OpenAI-bérlőjüket és a szerepkörük alapján elérhető termékerőforrásokat kezelhetik. A bérlőszintű identitáskezeléshez használd a Globális beállítások részt, a termékspecifikus beállításokhoz pedig válassz egy ChatGPT-munkaterületet vagy hirdetési fiókot.
A megjelenő lehetőségek a termékeidtől, az előfizetési csomagodtól és a rendszergazdai szerepköreidtől függnek. A jogosult tulajdonosok és rendszergazdák a ChatGPT Munkaterület beállításai része mellett a Felügyeleti konzolban is kezelhetik az elérhető munkaterületi beállításokat. Válaszd ki a kezelni kívánt munkaterületet. Egyes munkaterületeknél a Munkaterület beállításai lehetőség kiválasztása automatikusan megnyitja a Felügyeleti konzolt. Az elérhető oldalak és műveletek a munkaterület előfizetési csomagjától, környezetétől és jogosultságaitól függnek.
Nyisd meg a Felügyeleti konzolt, és válassz ki egy erőforrást

Jelentkezz be a Felügyeleti konzolba a bérlődhöz tartozó OpenAI-fiókkal.
Ha több bérlőhöz is hozzáférsz, válaszd ki a kezelni kívánt bérlőt.
A bérlő egészének felügyeletéhez válaszd a Globális beállítások lehetőséget, vagy válaszd ki a kezelni kívánt ChatGPT-munkaterületet vagy hirdetési fiókot.
Nyisd meg a feladatodhoz tartozó elérhető szakaszt, például a Hozzáférés, a Felhasználók és csoportok, az Analitika vagy a Számlázás szakaszt.

Egy erőforrás csak akkor jelenik meg, ha a kiválasztott bérlőhöz tartozik, és a szerepköröd hozzáférést biztosít hozzá. Ha egy szakasz nem érhető el, ellenőrizd a kiválasztott fiókot, bérlőt és rendszergazdai szerepkört.
Ha globális rendszergazdának hívnak meg, de még nincs OpenAI-fiókod, nyisd meg a Felügyeleti konzolt, és hozz létre egy fiókot azzal az e-mail-címmel, amelyre a meghívást kaptad. A Függőben lévő meghívások alatt válaszd az Elfogadás lehetőséget. A bérlőhöz való csatlakozás nem biztosít hozzáférést ChatGPT-munkaterülethez, API-szervezethez vagy hirdetési fiókhoz.
A bérlő Felhasználók listája nem azonos a ChatGPT-munkaterület Tagok listájával. Ha hiányoznak a létszámadatok, egy munkaterület vagy az analitikai adatok, ellenőrizd a kiválasztott bérlőt, és nyisd meg magát a munkaterületet. Ha váratlan bérlő-hozzárendelést tapasztalsz, kérd az OpenAI ügyfélszolgálatát vagy az ügyfélkapcsolati csapatodat, hogy ellenőrizze; ne hozz létre helyette új bérlőt vagy munkaterületet.
A rendszergazdai szerepkörök és hatókörök értelmezése
| Szerepkör vagy hozzáférés | Mit kezelhet? | Mire nem ad jogosultságot? |
|---|---|---|
| Globális rendszergazda | A támogatott, teljes bérlőre vonatkozó identitásbeállítások, ellenőrzött tartományok, identitásszolgáltatói kapcsolatok, bérlőfelügyelet és jogosult hirdetési fiókok létrehozása. | Automatikus tulajdonosi vagy rendszergazdai hozzáférés minden ChatGPT-munkaterülethez, API-szervezethez vagy hirdetési fiókhoz. |
| Felhasználókezelő (ahol elérhető) | Hozzárendelt bérlői felhasználók és csoportok, ahol ez a szerepkör elérhető. | Globális rendszergazdák hozzárendelése vagy eltávolítása, a teljes bérlőre vonatkozó beállítások módosítása vagy más termék kezelése. |
| Tag | Írásvédett hozzáférés a támogatott bérlői felhasználókhoz, csoportokhoz, szerepkörökhöz és erőforrásokhoz. | A bérlői beállítások módosítása, felhasználók vagy csoportok kezelése, illetve rendszergazdai szerepkörök megadása. |
| Hirdetési rendszergazda | Jogosult hirdetési fiókok létrehozásának engedélye. | Automatikus hozzáférés minden meglévő hirdetési fiókhoz. |
Egy személy több szerepkört is betölthet, de mindegyik szerepkört a saját hatókörében kell hozzárendelni. A ChatGPT-munkaterületi szerepkörökről itt olvashat bővebben: Tagok, munkaterületi szerepkörök és licencek kezelése. A bérlői Tag szerepkör elkülönül a ChatGPT-munkaterületi tagságtól.
A bérlő átnevezése
A bérlő átnevezéséhez jelentkezz be bérlői rendszergazdaként (globális rendszergazda) a felügyeleti konzol bérlői nézetébe, és válaszd ki a módosítani kívánt bérlőt. Nyisd meg a Beállítások menüt, válaszd a Bérlő szerkesztése lehetőséget, add meg a bérlő új nevét, majd mentsd a módosításokat. Ehhez globális rendszergazdai szerepkörrel kell rendelkezned a kiválasztott bérlőnél; a ChatGPT-munkaterület tulajdonosi vagy rendszergazdai szerepköre önmagában nem biztosítja ezt a jogosultságot.
Bérlőszintű identitás kezelése
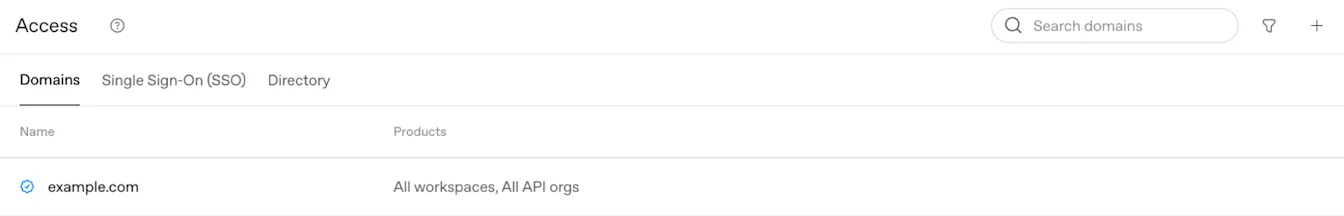
Domainek és bejelentkezési beállítások áttekintése
A domain ellenőrzési állapotának és termékjogosultságának áttekintéséhez nyissa meg a Globális beállítások > Hozzáférés > Domainek részt. Egy újonnan ellenőrzött domain kezdetben minden jogosult ChatGPT-munkaterületre és API-szervezetre érvényes lehet. A bejelentkezési követelmények módosítása előtt tekintse át a létrejövő megfeleltetéseket, és győződjön meg arról, hogy van rendszergazdai helyreállítási lehetőség.
A domain ellenőrzéséről és a termékjogosultságról itt olvashat: A domain ellenőrzése az OpenAI-identitáshoz.
Az önálló ChatGPT Business-munkaterület tulajdonosa a munkaterület meglévő identitásbeállításaiban kezeli az egyszeri bejelentkezést és a domaineket. Ha ezek a beállítások csak olvashatók, vagy a Cloud Console ↗ feliratot mutatják, kérjen meg egy globális rendszergazdát a megosztott bérlői kapcsolat kezelésére. A Business beállításáról és csomagkorlátairól itt olvashat: Egyszeri bejelentkezés beállítása a ChatGPT Businesshez.
Válaszd ki a csatlakozás módját
Az automatikus fióklétrehozást és a külső tartományokba küldött meghívásokat ChatGPT-munkaterületenként kell beállítani.
Az automatikus fióklétrehozás hozzáadhatja a jogosult személyeket egy munkaterülethez, ha az ahhoz hozzárendelt, ellenőrzött tartományhoz tartozó e-mail-címmel jelentkeznek be. Ehhez nincs szükség egyszeri bejelentkezésre, és a funkció az SCIM-től függetlenül működik. Ha a munkaterületeden kötelező az egyszeri bejelentkezés, az alkalmazottaknak továbbra is azt kell használniuk.
Az Enterprise csomagokban az automatikus fióklétrehozás alapértelmezés szerint be van kapcsolva az új bérlőben létrehozott első jogosult ChatGPT-munkaterületen. A meglévő bérlőben létrehozott további munkaterületeken alapértelmezés szerint ki van kapcsolva. A felhasználók beléptetése előtt minden munkaterületen ellenőrizd az aktuális beállítást.
Az Enterprise csomagokban az automatikus fióklétrehozás teljes értékű munkaterületi felhasználói helyeket hoz létre a szervezeted szokásos számlázási feltételei szerint. Az így hozzáadott alkalmazottak a munkaterületen alapértelmezett hozzáférést kapják az eszközökhöz.
A tartomány ellenőrzése után válaszd ki, mely munkaterületekhez tartozzon. Ezután ellenőrizd az automatikus fióklétrehozás beállítását, és kapcsold ki minden olyan munkaterületen, ahol nem szeretnéd, hogy így csatlakozzanak a felhasználók.
Mielőtt folytatnád, ellenőrizd a rendelkezésre álló felhasználói helyeket, a meglévő személyes fiókokat és az esetleges Enterprise vagy Edu migrációra vonatkozó felhívásokat. Ha SCIM-en keresztül tervezed kezelni a hozzáférést, kapcsold ki az automatikus fióklétrehozást, hogy ne jöjjenek létre olyan felhasználók, akiknek a hozzáférését nem az identitásszolgáltatód kezeli.
Az automatikus fióklétrehozás kikapcsolása nem távolítja el a munkaterület meglévő tagjait.
A személyes, Plus vagy Pro fiókkal rendelkező alkalmazottakkal kapcsolatban lásd: Meglévő ChatGPT-fiókkal rendelkező alkalmazottak beléptetése.
A címtárszinkronizálásról lásd: SCIM-alapú kiépítés és kezelés.
Címtár-szinkronizálás és meglévő kapcsolatok ellenőrzése
A rendelkezésre álló bérlőszintű SCIM és a szinkronizálás állapotának áttekintéséhez nyissa meg a Globális beállítások Hozzáférés részét, majd válassza a Címtár lehetőséget. A bérlőszintű és a termékszintű SCIM-kapcsolatok egyaránt engedélyezhetők. A munkaterület vagy API-szervezet bérlőszintű Termék-hozzáférés hozzárendelése azonban nem módosítható, amíg az erőforrásnál engedélyezve van a termékszintű SCIM. Meglévő kapcsolat módosítása előtt egyeztesse az átállást az OpenAI-fiókért felelős csapatával.
A címtár beállításáról, a termék-hozzárendelésekről és a szinkronizálásról itt olvashat: SCIM-alapú kiépítés és kezelés.
Külső hozzáférés kezelése
A Bejelentkezés ChatGPT-vel funkció azonosítja a tagot az alkalmazás számára. A delegált hozzáféréssel a tag felhatalmazhat egy alkalmazást arra, hogy meghatározott adatokat használjon, és engedélyezett műveleteket végezzen a nevében. A szervezeti jóváhagyás elérhetővé teszi ezt a hozzáférést; az alkalmazás engedélyezési folyamatát ettől függetlenül minden tagnak el kell végeznie a saját jogosultságaival.
A globális rendszergazda az OpenAI felügyeleti konzol Külső hozzáférés részében kezeli a szervezeti szintű alkalmazásengedélyeket. Válaszd ki a beállítani kívánt szervezetet. Ezek a beállítások a szervezet összes munkaterületének felhasználóira vonatkoznak.
A ChatGPT-munkaterületek tulajdonosai és rendszergazdái, a hirdetési fiókok rendszergazdái és a HubSpot rendszergazdái nem rendelkeznek automatikusan globális rendszergazdai jogosultságokkal.
A szervezeti alapbeállítások áttekintése
A Szervezeti alapbeállítások határozzák meg a külső alkalmazások kezdeti engedélyeit. Az egyes alkalmazásokat külön is áttekintheted, és kivételt állíthatsz be rájuk az alapbeállítások alól.
A Bejelentkezés ChatGPT-vel alapértelmezés szerint engedélyezett, ha a szervezeted nem állított be kifejezett azonosítási szabályzatot. A meglévő engedélyező és tiltó szabályzatok, valamint az alkalmazásjóváhagyások továbbra is érvényben maradnak. Egy alkalmazás már azelőtt engedélyezhető, hogy bárki csatlakozna hozzá, így egy engedélyezett alkalmazásnál a csatlakoztatott felhasználók száma nulla is lehet.
Nyisd meg a Külső hozzáférés oldalt, és válaszd ki a kívánt szervezetet.
Nyisd meg a Szervezeti alapbeállítások részt, és tekintsd át az engedélyeket.
Módosítsd a megfelelő alapbeállításokat, majd válaszd a Tovább lehetőséget. Tekintsd át, hogyan érintik az egyes módosítások a meglévő alkalmazásokat, és válassz az elérhető kivételek közül. Ismételd meg ezt a lépést minden módosításnál.
Miután áttekintetted a módosítások hatását, válaszd a Módosítások mentése lehetőséget.
Az azonosítóval történő bejelentkezés engedélyezése nem biztosít hozzáférést a csatlakoztatott alkalmazásokhoz vagy a hirdetési adatokhoz. Ezeket az engedélyeket külön tekintsd át.
Egy alkalmazás engedélyeinek áttekintése
Keresd meg és nyisd meg az alkalmazást a Külső hozzáférés részben.
Nyisd meg a Hozzáférés részt az engedélyek áttekintéséhez. Itt azt is láthatod, hogy a szervezeti alapbeállítás vagy egy alkalmazásspecifikus beállítás vonatkozik-e rájuk.
Módosítsd az engedélyezni vagy korlátozni kívánt jogosultságokat, és a folytatás előtt olvasd el az esetleges megerősítést kérő üzeneteket.
A hozzáférés jóváhagyása után kérd meg a tagot, hogy térjen vissza az alkalmazásba, és próbálkozzon újra a csatlakoztatással, vagy fejezze be az engedélyezési folyamatot.
A szervezeti jóváhagyás nem kapcsolja össze a fiókokat a tag nevében. A tagoknak továbbra is át kell tekinteniük a kért engedélyeket, és a termékben meglévő saját jogosultságaikkal kell engedélyezniük a hozzáférést.
A csatlakoztatott felhasználók áttekintése
Nyisd meg az alkalmazás Felhasználók lapját az aktuális kapcsolattal rendelkező tagok megtekintéséhez. Egy alkalmazás engedélyezése nem ad hozzá felhasználókat ehhez a listához.
A kapcsolatok száma az aktuális kapcsolatokat mutatja, nem a korábbi tevékenységet vagy költést. A kapcsolatok legutóbbi változásainak megjelenése némi időt vehet igénybe.
A Webhelyek csatlakoztatott alkalmazásokhoz való hozzáférésének áttekintése
A ChatGPT Webhelyek engedélyt kérhet az egyes látogatók saját csatlakoztatott alkalmazásainak használatára. Például egy megosztott irányítópult a bejelentkezett látogató fiókjával és meglévő jogosultságaival kérhet le naprakész információkat.
A ChatGPT Webhelyek szervezeti szintű hozzáférése sajátos módon működik. Az azonosítóval történő bejelentkezés kötelező, és itt nem tiltható le. Ha a Webhelyek esetében nincs kifejezetten beállítva a csatlakoztatott alkalmazásokra vonatkozó szabályzat, a csatlakoztatott alkalmazásokhoz való hozzáférés szervezeti szinten engedélyezett. A munkaterület rendszergazdáinak ettől függetlenül ellenőrizniük kell, hogy minden szükséges beépülő modulnál engedélyezve van-e a Használat engedélyezése a Webhelyekben beállítás.
Nyisd meg a ChatGPT Webhelyek elemet a Külső hozzáférés részben, és tekintsd át a csatlakoztatott alkalmazásokra vonatkozó engedélyét a Hozzáférés alatt.
Egyeztess a munkaterület rendszergazdájával arról, hogy a Webhelyek csatlakoztatott alkalmazásokat használó funkciója és az egyes alkalmazások elérhetők-e a munkaterületen, és minden szükséges beépülő modulnál be van-e kapcsolva a Használat engedélyezése a Webhelyekben beállítás.
Kérd meg a tagot, hogy nyissa meg a webhelyet, jelentkezzen be a ChatGPT-vel, tekintse át a kért hozzáférést, és engedélyezze a kapcsolatot.
Minden vonatkozó szervezeti, munkaterületi és alkalmazásszintű beállításnak engedélyeznie kell a hozzáférést. A tag hozzájárulása és a forrásalkalmazás jogosultságai szintén érvényesek.
A szervezeti szintű beállítás a ChatGPT Webhelyek jelenlegi és jövőbeli webhelyeire egyaránt vonatkozik. Minden látogató a saját fiókján keresztül engedélyezi a hozzáférést. A hozzáférés engedélyezése nem biztosít minden webhelynek hozzáférést az összes tag csatlakoztatott adataihoz.
A munkaterület beállításairól lásd: A ChatGPT Webhelyek kezelése a munkaterületeden.
Egy alkalmazás hirdetési hozzáférésének áttekintése
Nyisd meg a Külső hozzáférés részt, és válaszd ki azt a szervezetet, amelyhez az érintett hirdetési fiók tartozik.
Nyisd meg az alkalmazást, például a HubSpot alkalmazást, és tekintsd át a hirdetési engedélyeit a Hozzáférés részben.
Engedélyezd a szervezeted által jóváhagyott hozzáférést.
Kérd meg a hirdetőt, hogy térjen vissza az alkalmazásba, és próbálkozzon újra a ChatGPT-hirdetések csatlakoztatásával, vagy fejezze be azt.
A hirdető áttekinti a kért engedélyeket, majd a hirdetési fiókban meglévő jogosultságaival engedélyezi a hozzáférést. A szervezeti jóváhagyás és a hirdető általi engedélyezés két külön lépés.
A HubSpot beállításáról lásd: A ChatGPT-hirdetések beállítása a HubSpotban.
Hozzáférés korlátozása vagy letiltása
Az opcionális adatmegosztási engedélyeket az azonosítóval történő bejelentkezés módosítása nélkül is kikapcsolhatod. Ha egy kötelező engedélyt kapcsolsz ki, a rendszer a teljes alkalmazás letiltását kéri. Ahol elérhető, a Minden hozzáférés letiltása lehetőség kikapcsolja az alkalmazás összes engedélyét, beleértve az azonosítóval történő bejelentkezést is, de megőrzi a mentett engedélybeállításokat. A ChatGPT Webhelyek így nem tiltható le, mert az azonosítóval történő bejelentkezés kötelező.
Az azonosítóval történő bejelentkezés korlátozása megakadályozza az új bejelentkezéseket az érintett alkalmazásokba. A meglévő, kizárólag azonosításra szolgáló tokenek még legfeljebb 1 óráig érvényesek maradhatnak. Az alkalmazás a saját bejelentkezett munkamenetét is fenntarthatja.
Ha egy frissítés sikertelen, frissítsd az oldalt, és az újabb próbálkozás előtt tekintsd át a mentett beállításokat.
Külső hozzáférési problémák elhárítása
Ha egy vezérlőelem hiányzik, ellenőrizd a kiválasztott szervezetet és a globális rendszergazdai jogosultságaidat.
Ha egy tag nem tud bejelentkezni egy alkalmazásba, ellenőrizd a szervezet azonosítási alapbeállítását és az alkalmazás beállításait. A hozzáférés jóváhagyása után kérd meg a tagot, hogy próbálkozzon újra.
Ha egy webhely nem tud használni egy alkalmazást, ellenőrizd a szervezeti beállítást, a munkaterületen való elérhetőséget, a Használat engedélyezése a Webhelyekben beállítást, a tag kapcsolatát és hozzájárulását, valamint a forrásalkalmazás jogosultságait.
Ha a HubSpot csatlakoztatásakor egy hirdetési fiók Korlátozott jelöléssel jelenik meg, kérd meg a fiókot birtokló szervezet egyik globális rendszergazdáját, hogy ellenőrizze a HubSpot hirdetési engedélyeit. Ha a szervezet jóváhagyta a szükséges hozzáférést, de a fiók továbbra is korlátozott, fordulj a fiók rendszergazdájához.
Ha a hirdetési hozzáférés engedélyezett, de a csatlakoztatás továbbra is sikertelen, ellenőrizd a szervezetet, a hirdető hirdetési fiókhoz és alkalmazáshoz tartozó jogosultságait, valamint azt, hogy befejeződött-e az engedélyezési folyamat.
Ha segítséget kérsz, add meg az érintett szervezetet, munkaterületet vagy hirdetési fiókot, az alkalmazást vagy webhelyet, valamint a hibaüzenetet.
Felhasználók, csoportok és termékhozzáférések áttekintése
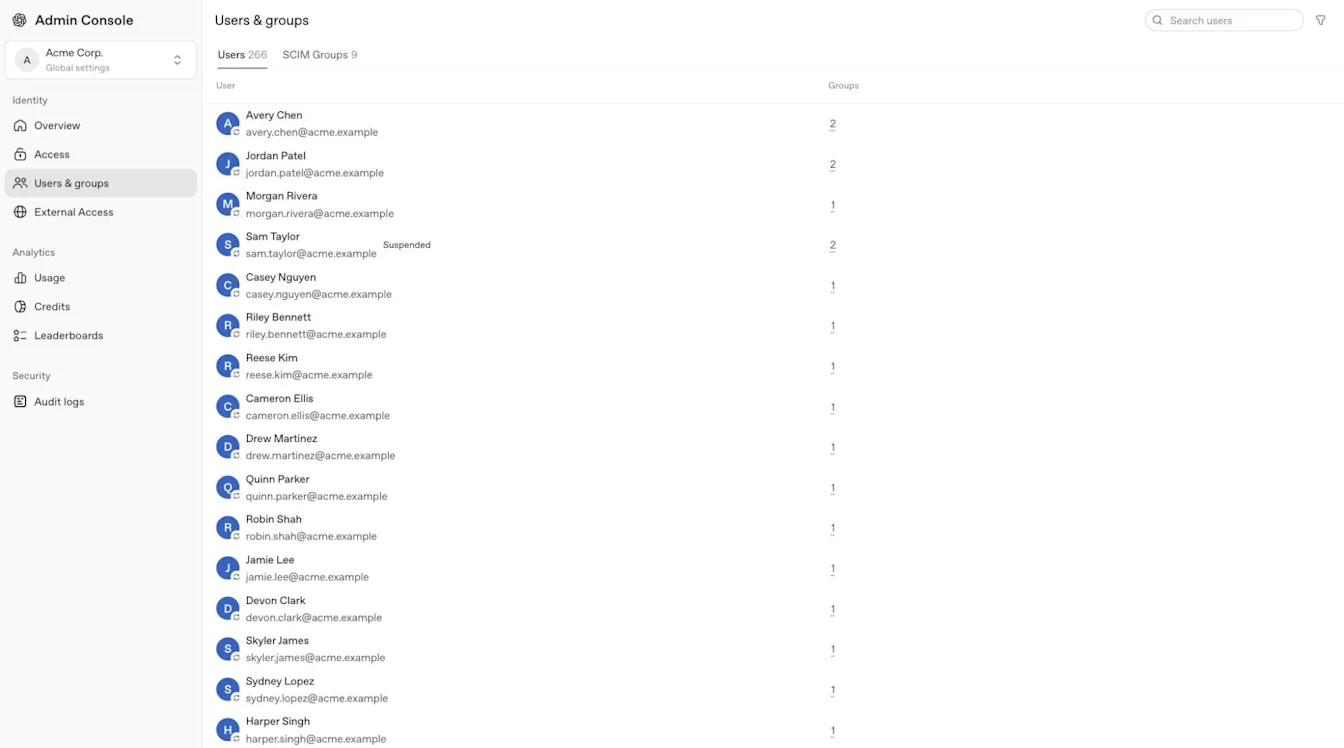
Nyisd meg a Felhasználók és csoportok részt, és válaszd a Felhasználók lehetőséget, hogy megkeress valakit a kiválasztott bérlőben. Nyisd meg az illető profilját, és válaszd a Hozzáférés és szerepkörök lehetőséget a termékhozzáférések áttekintéséhez. Az elérhető nézettől függően a közvetlen hozzárendelések a Közvetlen szerepkörök alatt jelenhetnek meg. Válaszd a Csoportok lehetőséget az illető csoporttagságainak áttekintéséhez, az SCIM-csoportok lehetőséget pedig a szinkronizált csoportok ellenőrzéséhez.
A bérlőszinten szinkronizált SCIM-csoportokhoz a Termékhozzáférés alatt rendelhetsz hozzá támogatott ChatGPT-munkaterületeket és hirdetési fiókokat. Az Enterprise- és Edu-bérlőkben API-szervezetekhez is hozzárendelhetők szinkronizált csoportok. Ellenőrizd a megfelelő API-csoportot és a szervezeti tagságot az API Platform felületén. Tekintsd át a hirdetési fiókhoz tartozó szerepköröket a kiválasztott hirdetési fiókban.
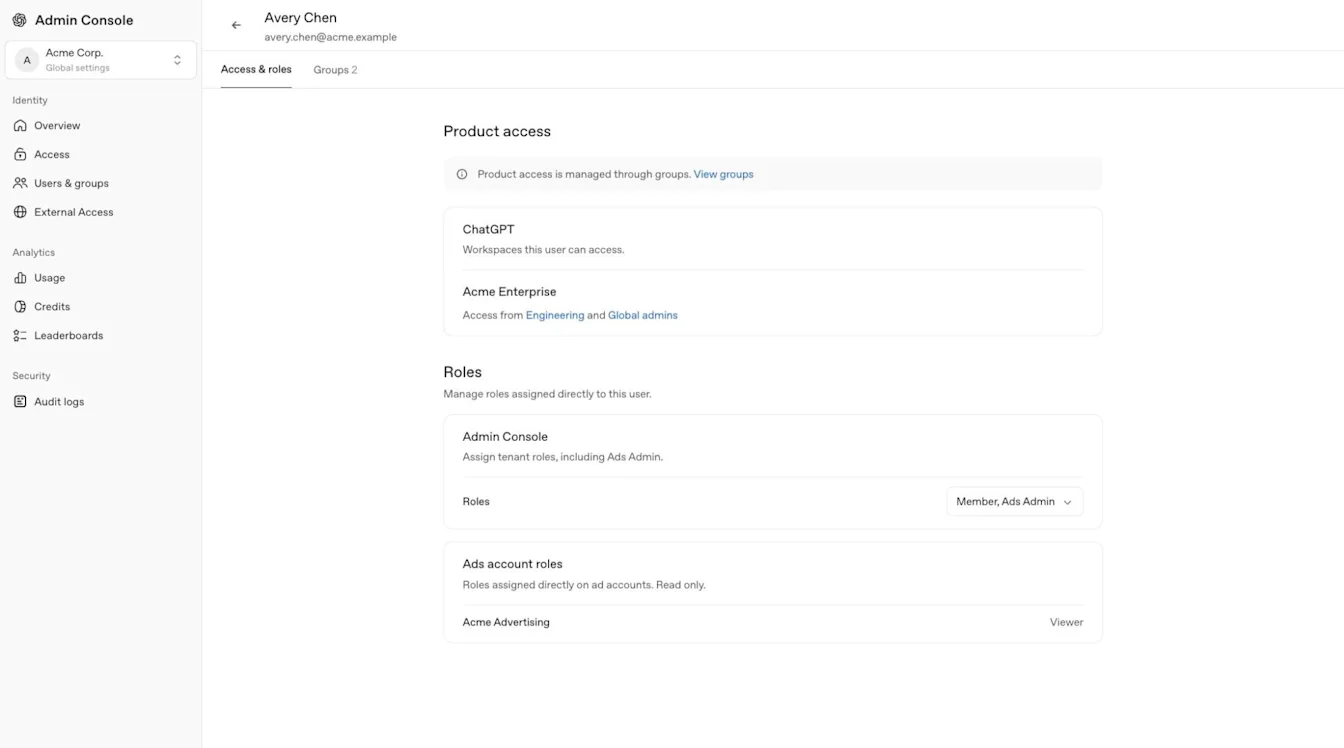
Mielőtt hozzáférést adnál, tekintsd át a csoport meglévő termék- és szerepkör-hozzárendeléseit, és a szükséges legkevesebb jogosultsággal rendelkező szerepkört használd. A bérlőszintű Termékhozzáférés nem rendel hozzá egyéni ChatGPT-munkaterületi szerepköröket.
A szinkronizált csoportokat az identitásszolgáltatód kezeli. Ne közvetlenül a termékben adj hozzá vagy távolíts el tagokat ezekből a csoportokból. Az Enterprise- és Edu-munkaterületek tagjait és csoportjait a Felügyeleti konzolban kezeld. A Business-munkaterületek tagjai a ChatGPT Munkaterület beállításai részében, vagy a Felügyeleti konzolban a kiválasztott munkaterület Tagok részében kezelhetők. Az API-szervezet tagjait továbbra is az API Platform felületén, a hirdetési felhasználókat pedig a megfelelő hirdetési fiókban kezeld. A Business nem támogatja az egyéni munkaterületi csoportokat.
A munkaterületi csoportok kezeléséhez és a delegált csoportkezelői jogosultságokhoz válaszd ki a megfelelő ChatGPT-munkaterületet, és lásd a Csoportok és csoportkezelők kezelése című cikket.
Attól, hogy valaki szerepel a Felhasználók között, még nem kap tagságot minden erőforrásban. A bérlőszintű SCIM közvetlenül adja hozzá a felhasználókat a hozzárendelt API-szervezethez, meghívás elfogadása nélkül. A ChatGPT-munkaterületi meghívások továbbra is külön kezelendők. A kézi meghívások továbbra is csak az adott támogatott ChatGPT-munkaterületre, API-szervezetre vagy hirdetési fiókra vonatkoznak.
A bérlőszintű SCIM az általa létrehozott vagy átvett API-tagságokat kezeli. A tagságot biztosító utolsó hozzárendelés eltávolításával az ilyen tagság is megszűnhet, még akkor is, ha eredetileg kézzel hozták létre. A beállításhoz és a kiléptetéshez kapcsolódó ellenőrzésekről lásd: SCIM-alapú kiépítés és kezelés.
A felhasználói forrást jelző címkék értelmezése
Ha a bérlő felhasználói listáján vagy egy profilban megjelenik a Forrás címke, az azt jelzi, hogyan hozták létre vagy kezelik az adott felhasználói rekordot.
| Címke | Jelentés |
|---|---|
| SCIM | A bérlő felhasználói rekordját az identitásszolgáltatón keresztül építik ki és kezelik. |
| Manuális | A bérlő felhasználói rekordját manuálisan hozták létre, vagy az Admin Console-on keresztül hívták meg. Egyes profilnézetekben az Egyéni címke jelenhet meg. |
| Áttelepítve | A bérlő felhasználói rekordját az OpenAI korábbi fiókkezelő rendszeréből vitték át az Admin Console-ba. Létrejöhetett például egy meglévő ChatGPT-munkaterületi vagy API-szervezeti tagságból. |
Tag modellhozzáférésének ellenőrzése
A Modellteszt segítségével a rendszergazdák megérthetik, hogy egy tag miért használhat vagy nem használhat egy modellt. A ChatGPT Business, Enterprise, Healthcare és Edu rendszergazdái számára érhető el. A Modellteszthez való hozzáférés nem ad hozzáférést más, teljes bérlőre vonatkozó beállításokhoz.
Nyissa meg a Felügyeleti konzolt, és válassza ki az ellenőrizni kívánt ChatGPT-munkaterületet.
Nyissa meg a Modellek lapot, majd válassza a Teszt lehetőséget.
Keressen rá a tagra név vagy e-mail-cím alapján.
Tekintse át a tag tényleges modellhozzáférését, a munkaterület alapértelmezéseit, a modellengedélyeket, a szerepköröket és a beállításokat.
Az eredmények a mentett beállításokat tükrözik. A tesztelés nem ad modellhozzáférést, nem módosítja a beállításokat vagy a használati korlátokat, és nem írja felül a tag licenctípusát, csomagját vagy munkaterületi jogosultságát.
Az Enterprise és Edu modellek elérhetőségéről és korlátairól itt olvashat: A ChatGPT Enterprise és Edu modelljei és korlátai.
Kiválasztott hirdetési fiók kezelése
A Felhasználók & csoportok vagy a fiókspecifikus szerepkörök áttekintése előtt válassza ki a kívánt hirdetési fiókot. Globális vagy hirdetési rendszergazda hozhat létre hirdetési fiókokat; egy hirdetési fiók rendszergazdája, tagja vagy megtekintője egy adott fiókhoz kap engedélyeket.
A hirdetési bejelentkezésről, a fiókszerepkörökről és a címtár-hozzáférési szabályokról itt olvashat: Identitás és hozzáférés kezelése a hirdetéskezelőben.
Elemzések, naplók, hitelesítő adatok és számlázás áttekintése
Elemzések
A szerepkörtől és a csomagtól függően az Elemzések tartalmazhatja a ChatGPT vagy a Codex használatát, az aktív felhasználókat, ranglistákat, krediteket és az exportálható tevékenységeket. A rendelkezésre álló időszakok és a frissítési idők jelentésenként eltérnek. A becsült költségek – ha megjelennek – tervezési becslések, nem pedig véglegesített díjak vagy számlák. Ahol elérhető, a munkaterület tagjai csak a saját tevékenységüket tekinthetik át, hacsak egy külön munkaterületi szerepkör nem biztosít számukra szélesebb körű hozzáférést.
| Elemzési terület | Előzményidőszak | Jellemző frissítés |
|---|---|---|
| ChatGPT- és Codex-kreditelemzések | Legfeljebb 120 nap. | Körülbelül 1–6 óránként. |
| Codex-használati elemzések | Legfeljebb 120 nap. | Körülbelül 1–6 óránként. |
| ChatGPT-használati elemzések | Legfeljebb az előző 12 hónap. | Legfeljebb 48 óra. |
A Codex termék-hozzáférés nem foglalja magában automatikusan az elemzéseket. Ahol elérhető, a munkaterület tulajdonosa egyéni szerepkörön keresztül megadhatja a Codex felügyeletének engedélyezése a tagoknak jogosultságot. Ezzel a felhasználó hozzáférhet az adott munkaterület támogatott Codex-használati elemzéseihez anélkül, hogy munkaterületi vagy globális rendszergazdává válna.
Ahol elérhető, a munkaterületi elemzések szinkronizált csoportok, például részleg vagy kísérleti csapat szerint szűrhetők. A csoportok láthatósága és az elemzésekhez való hozzáférés a kiválasztott munkaterülettől és a szerepkörétől függ. Tartsa be vállalata vagy iskolája adatvédelmi szabályzatát.
Ahol elérhetők, a becsült költségek a kiválasztott munkaterület díjszabásán alapulnak, és csak tervezési becslések, nem véglegesített díjak. A kiállított számla a hiteles számlázási bizonylat. A részletesebb ChatGPT-jelentésekhez – beleértve a jogosult GPT-k, projektek és készségek tevékenységét – használja a kiválasztott munkaterület elemzési beállításait.
Naplók
Ahol elérhető, a globális rendszergazda a bérlőszintű adminisztrációs tevékenységek áttekintéséhez megnyithatja a Globális beállításokat, majd a Biztonság alatt kiválaszthatja a Naplók lehetőséget. A munkaterületi naplók elkülönülnek, és csak a jogosult munkaterület-tulajdonosok vagy -rendszergazdák számára érhetők el. Ha a Naplók lehetőség nem jelenik meg, ellenőrizze a kiválasztott bérlőt vagy munkaterületet, a szerepkörét és a funkció elérhetőségét.
A Codex Szabályzatok és konfigurációk felületén végzett módosításokat is rögzítik a munkaterületi naplók. A jogosult rendszergazdák a konfigurációs módosítások kivizsgálásához áttekinthetik ezeket a naplókat a felhasználói felületen, vagy lekérhetik őket a Compliance API-n keresztül.
A hozzáférési követelményekről és a naplók lekéréséről itt olvashat: OpenAI megfelelőségi platform Enterprise- és Edu-ügyfeleknek.
Hitelesítő adatok
A munkaterület tulajdonosai és rendszergazdái egy jogosult ChatGPT-munkaterület Hitelesítő adatok > Rendszergazdai kulcsok részében kezelhetik a támogatott adminisztrációs API-k munkaterületi hatókörű rendszergazdai kulcsait. A globális rendszergazdai szerepkör önmagában nem biztosít hozzáférést. A rendszergazdai kulcsok nem biztosítanak hozzáférést modellekhez vagy modellkövetkeztetéshez. A beállításról, a jogosultságokról és a kulcskezelésről itt olvashat: Rendszergazdai kulcsok kezelése az Admin Console-ban. Ahol elérhetők, a Codex különálló szolgáltatásfiók-hitelesítő adatai támogatják az automatizálást. A beállítási útmutatót itt találja: Codex-szolgáltatásfiókok létrehozása és kezelése.
Számlázás és ügynökök
Az elérhető Számlázás és ügynökkezelési részek a kiválasztott erőforrástól, csomagtól és jogosultságoktól függenek. Az egyik munkaterülethez vagy termékhez tartozó számlázási hozzáférés nem biztosít hozzáférést egy másikhoz.
A jogosult Enterprise- vagy Edu-munkaterületeknél a Számlázás tartalmazhatja a Csomag, a Juttatási tevékenység és a Számlák részt. A számlázás a kiválasztott munkaterületre korlátozódik, a számlák eléréséhez pedig szükség lehet a munkaterület-tulajdonosi szerepkörre.
Munkaterületi használati korlátok áttekintése
A különálló Használati korlátok oldalon a Munkaterület, a Csoportok, a Felhasználók és – ha elérhető – a Függőben lévő kérelmek jelenhetnek meg. A munkaterület alapértelmezett korlátja érvényes, kivéve, ha egy jogosult csoport- vagy felhasználói felülbírálás eltérő korlátot határoz meg. Ahol elérhető, a Használat megjelenítése a felhasználóknak kreditekben és dollárban beállítás a tagok számára látható adatokat módosítja, a használati korlátokat és a túllépési beállításokat nem.
A Havi (alapértelmezett) korlát minden naptári hónap első napján, UTC szerint nullázódik.
A Számlázási ciklushoz igazítva korlát a munkaterület számlázási ciklusához rögzített havi időszak kezdetén nullázódik.
A jogosult felhasználói vagy csoportos felülbírálásnál a Korlátlan használat is választható, ha ez a lehetőség elérhető.
A felülbírálás eltávolításakor a felhasználóra vagy csoportra ismét a következő alkalmazandó örökölt korlát vonatkozik.
Ha valaki elér egy rá vonatkozó korlátot, a további jogosult használat szünetelhet a korlát növeléséig vagy a következő használati időszak kezdetéig.
Munkaterületi ügynökök áttekintése
Ahol elérhető, az ügynökök területén a jogosult rendszergazdák áttekinthetik a munkaterületi ügynököket, a kapcsolódó tevékenységeket, csatlakoztatott alkalmazásokat, memóriafájlokat, ütemezéseket és a támogatott ügynökelemzéseket. Az ügynökökhöz való hozzáférés a kiválasztott erőforrástól és a rendszergazdai szerepkörtől függ.
Hozzáférési és hiányzó erőforrásokkal kapcsolatos problémák megoldása
Ellenőrizd, hogy a megfelelő OpenAI-fiókkal jelentkeztél-e be, és a kívánt bérlőt választottad-e ki.
Ellenőrizd, hogy a teljes bérlőt érintő feladathoz szükséged van-e globális rendszergazdai vagy felhasználókezelői szerepkörre.
Ellenőrizd, hogy a kiválasztott erőforráshoz szükséged van-e tulajdonosi, rendszergazdai, hirdetési rendszergazdai vagy fiókspecifikus szerepkörre.
A védett erőforrás megnyitása előtt végezd el az esetlegesen szükséges egyszeri bejelentkezést.
Az API-szervezet tagjait, projektjeit és beállításait továbbra is az API Platform felületén kezeld.
Ha egy várt erőforrás vagy funkció továbbra sem érhető el, fordulj a globális rendszergazdádhoz vagy az ügyfélkapcsolati csapatodhoz.
Ha egy ChatGPT Business-meghívás még függőben van, lásd: munkaterületi meghívások hibaelhárítása.