
Огляд
У Консолі адміністратора уповноважені адміністратори керують своїм тенантом OpenAI та ресурсами продуктів, до яких мають доступ відповідно до своєї ролі. Використовуйте Глобальні налаштування для керування ідентифікацією на рівні тенанта або виберіть робочий простір ChatGPT чи рекламний обліковий запис для налаштування конкретного продукту.
Те, що вам доступно для перегляду, залежить від ваших продуктів, плану й ролей адміністратора. Окрім розділу «Налаштування робочого простору» в ChatGPT, уповноважені власники й адміністратори можуть керувати доступними параметрами робочого простору в Консолі адміністратора. Виберіть робочий простір, яким хочете керувати. Для деяких робочих просторів вибір пункту «Налаштування робочого простору» автоматично відкриває Консоль адміністратора. Доступні сторінки й дії залежать від плану, середовища та дозволів вашого робочого простору.
Відкрийте консоль адміністратора й виберіть ресурс

Увійдіть у консоль адміністратора за допомогою облікового запису OpenAI, пов’язаного з вашим тенантом.
Якщо ви маєте доступ до кількох тенантів, виберіть той, яким хочете керувати.
Виберіть Глобальні налаштування для адміністрування всього тенанта або виберіть робочий простір ChatGPT чи рекламний обліковий запис, яким хочете керувати.
Відкрийте доступний розділ, що відповідає вашому завданню, наприклад Доступ, Користувачі та групи, Аналітика або Оплата.

Ресурс відображається, лише якщо він належить вибраному тенанту й ваша роль дозволяє доступ до нього. Якщо розділ недоступний, перевірте вибраний обліковий запис, тенант і роль адміністратора.
Якщо вас запросили як глобального адміністратора, але ви ще не маєте облікового запису OpenAI, відкрийте консоль адміністратора й створіть обліковий запис з електронною адресою, на яку надійшло запрошення. У розділі Запрошення, що очікують на відповідь виберіть Прийняти. Приєднання до тенанта не надає доступу до робочого простору ChatGPT, організації API чи рекламного облікового запису.
Список Користувачі тенанта — це не те саме, що список Учасники робочого простору ChatGPT. Якщо не відображаються кількісні показники, робочий простір або аналітика, перевірте вибраний тенант і відкрийте сам робочий простір. Якщо ви помітили неочікуваний зв’язок із тенантом, попросіть службу підтримки OpenAI або команду супроводу вашого облікового запису перевірити його; не створюйте новий тенант чи робочий простір на заміну.
Ролі адміністраторів та їхні межі
| Роль або доступ | Чим можна керувати | Чого не надає |
|---|---|---|
| Глобальний адміністратор | Підтримувані налаштування ідентифікації на рівні клієнта, підтверджені домени, підключення постачальників ідентифікаційних даних, адміністрування клієнта та створення відповідних рекламних облікових записів. | Автоматичний доступ власника або адміністратора до кожного робочого простору ChatGPT, організації API чи облікового запису Ads. |
| Менеджер користувачів (якщо доступно) | Призначені користувачі й групи клієнта, якщо ця роль доступна. | Можливість призначати або вилучати глобальних адміністраторів, змінювати налаштування на рівні клієнта чи адмініструвати інший продукт. |
| Учасник | Доступ лише для читання до підтримуваних користувачів, груп, ролей і ресурсів клієнта. | Можливість змінювати налаштування клієнта, керувати користувачами чи групами або надавати ролі адміністратора. |
| Адміністратор Ads | Дозвіл створювати відповідні рекламні облікові записи. | Автоматичний доступ до всіх наявних рекламних облікових записів. |
Одна особа може мати кілька ролей, але кожну роль потрібно призначати в її власній області дії. Докладніше про ролі робочого простору ChatGPT див. у статті «Керування учасниками, ролями робочого простору та місцями». Роль клієнта Учасник не пов’язана з членством у робочому просторі ChatGPT.
Перейменування клієнта
Щоб перейменувати клієнта, увійдіть до консолі адміністратора на рівні клієнта як адміністратор клієнта (глобальний адміністратор) і виберіть клієнта, назву якого потрібно змінити. Відкрийте Налаштування, виберіть Редагувати клієнта, введіть нову назву клієнта та збережіть зміни. Для цього потрібна роль глобального адміністратора вибраного клієнта; самої ролі власника або адміністратора робочого простору ChatGPT недостатньо.
Керування ідентифікацією на рівні тенанта
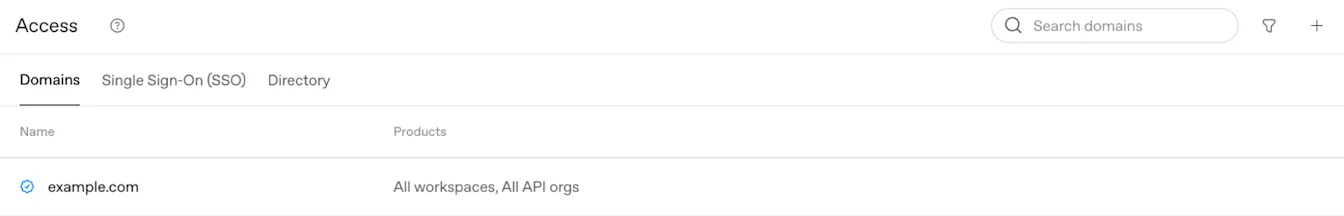
Перегляд доменів і налаштувань входу
У розділі Глобальні налаштування відкрийте Доступ > Домени, щоб переглянути стан перевірки домену та відповідність вимогам продуктів. Щойно підтверджений домен спочатку може застосовуватися до всіх відповідних робочих просторів ChatGPT та організацій API. Перш ніж змінювати вимоги до входу, перегляньте створені зіставлення та переконайтеся, що адміністратор має спосіб відновити доступ.
Відомості про перевірку домену та відповідність вимогам продуктів див. у статті Перевірка домену для ідентифікації OpenAI.
Власник окремого робочого простору ChatGPT Business керує єдиним входом і доменами в наявних налаштуваннях ідентифікації робочого простору. Якщо ці налаштування доступні лише для читання або містять напис Хмарна консоль ↗, попросіть глобального адміністратора керувати спільним підключенням тенанта. Відомості про налаштування Business і обмеження плану див. у статті Налаштування єдиного входу для ChatGPT Business.
Виберіть спосіб приєднання користувачів
Автоматичне створення облікових записів і запрошення користувачів із зовнішніх доменів налаштовуються для кожного робочого простору ChatGPT.
Автоматичне створення облікових записів може додавати до робочого простору користувачів, які відповідають вимогам, коли вони входять за допомогою електронної адреси з підтвердженого домену, пов’язаного з цим робочим простором. Ця функція не потребує єдиного входу та працює окремо від SCIM. Якщо ваш робочий простір вимагає єдиного входу, співробітники все одно мають використовувати його для входу.
У планах Enterprise автоматичне створення облікових записів увімкнено за замовчуванням для першого робочого простору ChatGPT, який створено в новому тенанті та який відповідає вимогам. Для додаткового робочого простору, створеного в наявному тенанті, цю функцію вимкнено за замовчуванням. Перш ніж додавати користувачів, перевірте поточне налаштування для кожного робочого простору.
У планах Enterprise автоматичне створення облікових записів надає повноцінні місця в робочому просторі за звичайними умовами оплати вашої організації. Співробітники, додані в такий спосіб, отримують доступ до інструментів, установлений за замовчуванням у робочому просторі.
Після підтвердження домену виберіть робочі простори, до яких він має застосовуватися. Потім перевірте налаштування автоматичного створення облікових записів і вимкніть цю функцію в робочих просторах, до яких користувачі не повинні приєднуватися в такий спосіб.
Перш ніж продовжити, перевірте кількість доступних місць, наявні особисті облікові записи та всі повідомлення про перенесення до Enterprise або Edu. Якщо ви плануєте керувати доступом через SCIM, вимкніть автоматичне створення облікових записів, щоб не створювати користувачів, доступом яких не керує ваш постачальник ідентифікаційних даних.
Вимкнення автоматичного створення облікових записів не видаляє наявних учасників робочого простору.
Для співробітників з особистими обліковими записами або обліковими записами Plus чи Pro див. статтю Додавання співробітників із наявними обліковими записами ChatGPT.
Про синхронізацію каталогу читайте в статті Надання доступу та керування за допомогою SCIM.
Перевірка синхронізації каталогу та наявних підключень
У розділі Глобальні налаштування відкрийте Доступ, а потім виберіть Каталог, щоб переглянути доступний загальнотенантний SCIM і стан синхронізації. Можна одночасно ввімкнути підключення SCIM на рівні тенанта й продукту. Однак загальнотенантне призначення Доступу до продуктів для робочого простору або організації API не можна змінити, доки для цього ресурсу ввімкнено SCIM на рівні продукту. Перш ніж змінювати наявне підключення, узгодьте перенесення з командою OpenAI, яка обслуговує ваш обліковий запис.
Відомості про налаштування каталогу, призначення продуктів і синхронізацію див. у статті Підготовка та керування SCIM.
Керування зовнішнім доступом
Вхід через ChatGPT дає застосунку змогу ідентифікувати учасника. Делегований доступ дає учаснику змогу дозволити застосунку використовувати певні дані та виконувати дозволені дії від його імені. Схвалення організації уможливлює такий доступ, але кожен учасник усе одно має пройти процедуру надання доступу в застосунку в межах власних дозволів.
Глобальний адміністратор керує дозволами застосунків на рівні організації в розділі Зовнішній доступ у Консолі адміністратора OpenAI. Виберіть організацію, яку хочете налаштувати. Ці налаштування поширюються на користувачів усіх робочих просторів цієї організації.
Власник або адміністратор робочого простору ChatGPT, адміністратор облікового запису Ads чи адміністратор HubSpot не отримує автоматично повноважень глобального адміністратора.
Перевірка типових налаштувань організації
У розділі Типові налаштування організації задаються початкові дозволи для зовнішніх застосунків. Ви можете переглянути окремий застосунок і встановити для нього виняток із типових налаштувань.
Вхід через ChatGPT дозволено за замовчуванням, якщо ваша організація не встановила окрему політику ідентифікації. Наявні політики дозволу або заборони та схвалення застосунків залишаються чинними. Застосунок можна дозволити ще до того, як до нього хтось підключиться, тому в дозволеного застосунку може відображатися нуль підключених користувачів.
Відкрийте Зовнішній доступ і виберіть потрібну організацію.
Відкрийте Типові налаштування організації і перевірте дозволи.
Змініть потрібні типові налаштування, а потім натисніть Далі, щоб переглянути, як кожна зміна вплине на наявні застосунки, і вибрати доступні винятки. Повторіть цей крок для кожної зміни.
Перевіривши вплив змін, натисніть Зберегти зміни.
Дозвіл на вхід з ідентифікацією не надає доступу до підключених застосунків або даних Ads. Перевірте ці дозволи окремо.
Перевірка дозволів застосунку
Знайдіть і відкрийте застосунок у розділі Зовнішній доступ.
Відкрийте Доступ, щоб переглянути дозволи застосунку й перевірити, чи визначаються вони типовими налаштуваннями організації або окремим налаштуванням застосунку.
Змініть дозволи, які хочете надати або обмежити, і перегляньте всі запити на підтвердження, перш ніж продовжити.
Схваливши доступ, попросіть учасника повернутися до застосунку й повторити спробу підключення або завершити процедуру надання доступу.
Схвалення організації не підключає облікові записи від імені учасника. Учасники все одно мають переглянути запитувані дозволи й надати доступ у межах власних дозволів у продукті.
Перегляд підключених користувачів
Відкрийте вкладку Користувачі застосунку, щоб переглянути учасників із чинними підключеннями. Надання дозволу застосунку не додає користувачів до цього списку.
Кількість підключень відображає поточні підключення, а не минулу активність чи витрати. Нещодавні зміни підключень можуть відображатися із затримкою.
Перевірка доступу Sites до підключених застосунків
ChatGPT Sites може запитувати дозвіл на використання власних підключених застосунків кожного відвідувача. Наприклад, спільна інформаційна панель може отримувати актуальні дані через обліковий запис відвідувача, який увійшов у систему, у межах його наявних дозволів.
ChatGPT Sites має власні правила доступу на рівні організації. Вхід з ідентифікацією обов’язковий, і тут його не можна вимкнути. Якщо для Sites не встановлено окремої політики щодо підключених застосунків, доступ до них на рівні організації дозволено. Адміністратори робочого простору все одно мають переконатися, що для кожного потрібного плагіна ввімкнено параметр Дозволити використання в Sites.
Відкрийте ChatGPT Sites у розділі Зовнішній доступ і перевірте дозвіл на використання підключених застосунків у розділі Доступ.
Уточніть в адміністратора робочого простору, чи доступні в ньому функція використання підключених застосунків у Sites і самі застосунки, а також чи ввімкнено параметр Дозволити використання в Sites для кожного потрібного плагіна.
Попросіть учасника відкрити сайт, увійти через ChatGPT, переглянути запитуваний доступ і дозволити підключення.
Усі відповідні налаштування організації, робочого простору й окремих застосунків мають дозволяти доступ. Також потрібна згода учасника й відповідні дозволи в застосунку — джерелі даних.
Налаштування на рівні організації поширюється на всі поточні й майбутні сайти ChatGPT Sites. Кожен відвідувач надає доступ через власний обліковий запис. Надання дозволу на доступ не відкриває кожному сайту доступ до даних із підключених застосунків усіх учасників.
Про налаштування робочого простору див. у статті Керування ChatGPT Sites у вашому робочому просторі.
Перевірка доступу застосунку до Ads
Відкрийте Зовнішній доступ і виберіть організацію, якій належить відповідний обліковий запис Ads.
Відкрийте застосунок, наприклад HubSpot, і перевірте його дозволи Ads у розділі Доступ.
Надайте доступ, схвалений вашою організацією.
Попросіть рекламодавця повернутися до застосунку й повторити спробу підключення ChatGPT Ads або завершити його.
Рекламодавець переглядає запитувані дозволи й надає доступ у межах своїх наявних дозволів в обліковому записі Ads. Схвалення організації та надання доступу рекламодавцем — це окремі кроки.
Про налаштування HubSpot див. у статті Налаштування ChatGPT Ads у HubSpot.
Обмеження або вимкнення доступу
Ви можете вимкнути необов’язковий дозвіл на обмін даними, не змінюючи налаштувань входу з ідентифікацією. Якщо ви вимкнете обов’язковий дозвіл, система запропонує вимкнути весь застосунок. Якщо опція Вимкнути весь доступ доступна, вона вимикає всі дозволи застосунку, зокрема вхід з ідентифікацією, але зберігає вибрані налаштування дозволів. ChatGPT Sites не можна вимкнути в такий спосіб, оскільки вхід з ідентифікацією є обов’язковим.
Обмеження входу з ідентифікацією блокує нові входи до відповідних застосунків. Наявні токени, призначені лише для ідентифікації, можуть залишатися чинними до 1 години. Застосунок також може підтримувати власний сеанс входу.
Якщо не вдалося застосувати зміни, оновіть сторінку й перевірте збережені налаштування, перш ніж спробувати ще раз.
Усунення проблем із зовнішнім доступом
Якщо елемент керування відсутній, переконайтеся, що вибрано потрібну організацію і ви маєте повноваження глобального адміністратора.
Якщо учасник не може ввійти до застосунку, перевірте типові налаштування ідентифікації організації та налаштування застосунку. Після схвалення доступу попросіть учасника спробувати ще раз.
Якщо сайт не може використовувати застосунок, перевірте налаштування організації, доступність у робочому просторі, параметр Дозволити використання в Sites, підключення та згоду учасника, а також дозволи в застосунку — джерелі даних.
Якщо під час підключення HubSpot обліковий запис Ads має позначку Обмежено, попросіть глобального адміністратора організації, якій належить цей запис, перевірити дозволи HubSpot для Ads. Якщо організація схвалила потрібний доступ, але обліковий запис досі обмежено, зверніться до адміністратора облікового запису.
Якщо доступ до Ads дозволено, але підключення все одно не вдається, перевірте, чи вибрано потрібну організацію, чи має рекламодавець дозволи в обліковому записі Ads і застосунку та чи завершено процедуру надання доступу.
Звертаючись по допомогу, вкажіть організацію, робочий простір або обліковий запис Ads, яких стосується проблема, застосунок або сайт, а також повідомлення про помилку.
Перегляд користувачів, груп і доступу до продуктів
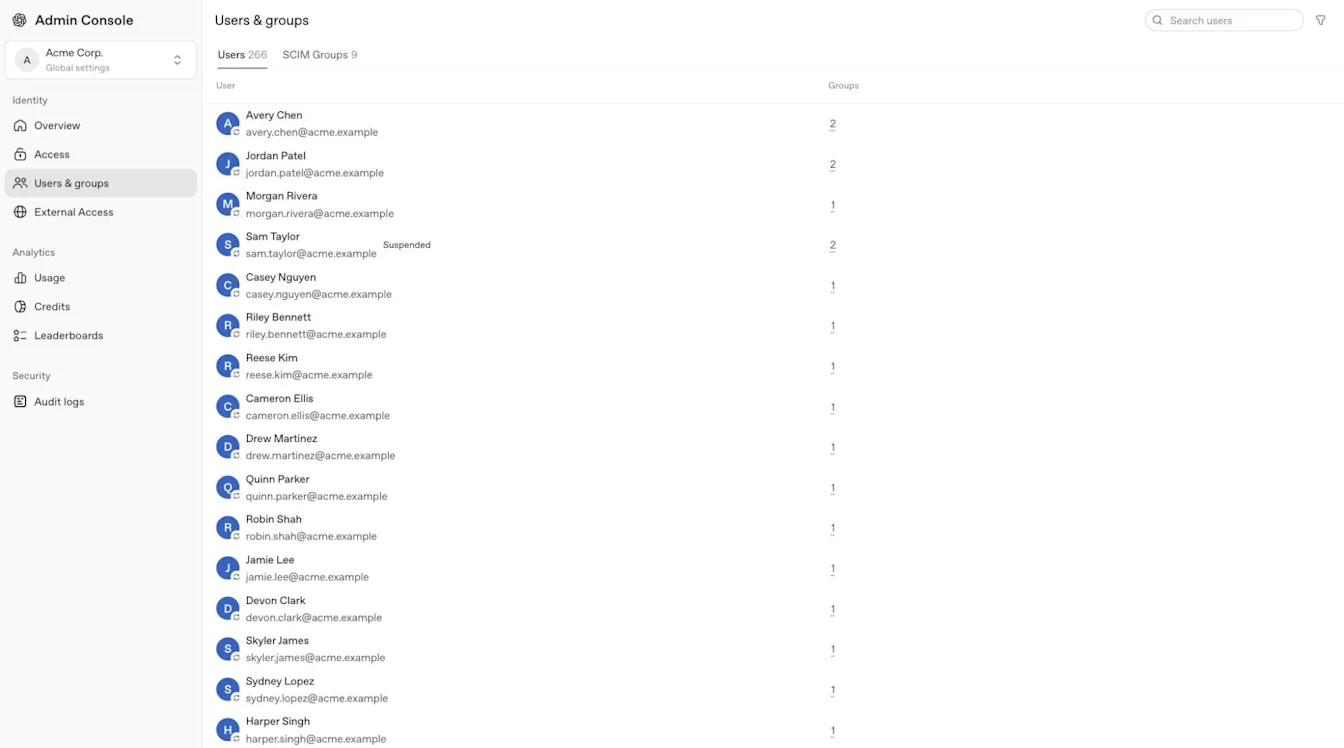
Перейдіть до розділу Користувачі та групи й виберіть Користувачі, щоб знайти потрібну людину у вибраному тенанті. Відкрийте профіль цієї людини й виберіть Доступ і ролі, щоб переглянути доступ до продуктів. Залежно від доступного подання безпосередні призначення можуть відображатися в розділі Безпосередні ролі. Виберіть Групи, щоб переглянути, до яких груп належить ця людина, або Групи SCIM, щоб перевірити синхронізовані групи.
Для груп SCIM, синхронізованих на рівні тенанта, у розділі Доступ до продуктів можна призначати підтримувані робочі простори ChatGPT і рекламні облікові записи. У тенантах Enterprise і Edu синхронізованим групам також можна призначати організації API. Перевірте відповідну групу API й членство в організації на Платформі API. Перегляньте ролі у вибраному рекламному обліковому записі.
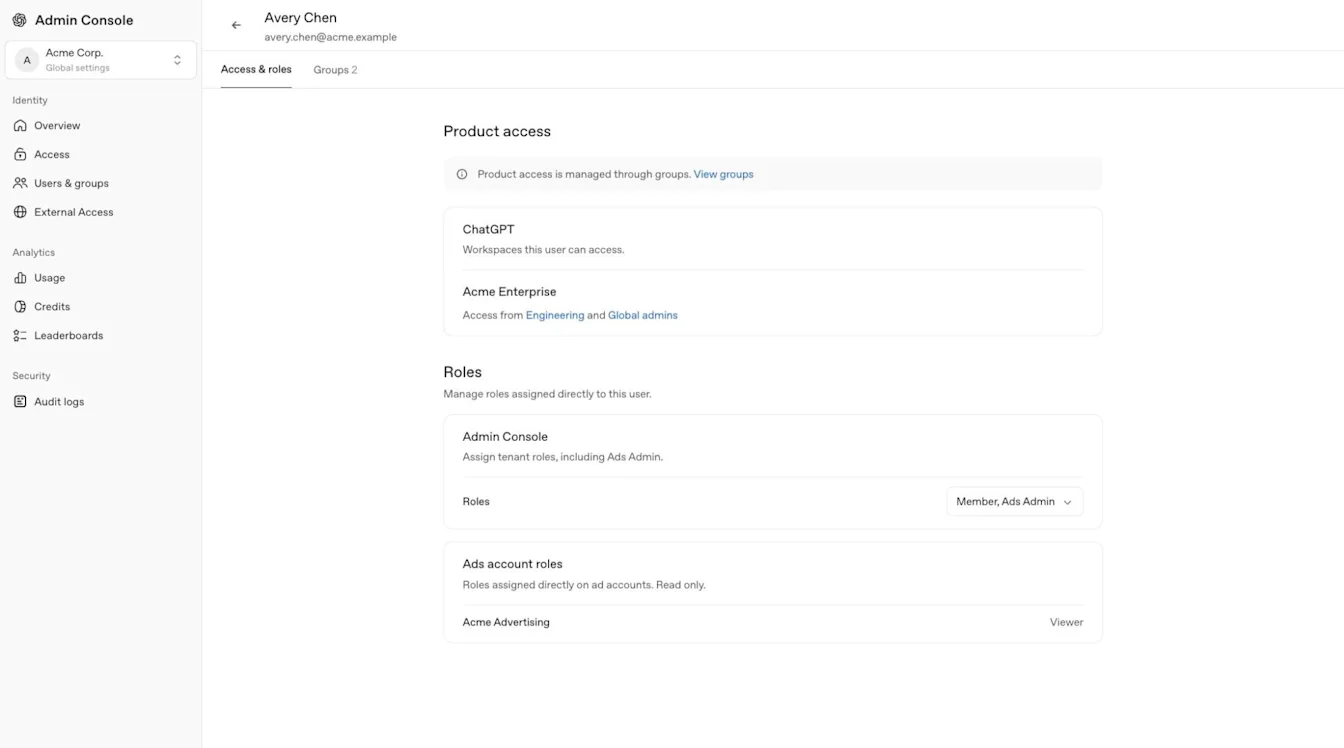
Перш ніж надавати доступ, перегляньте вже призначені групі продукти й ролі та виберіть роль із мінімально необхідними привілеями. У розділі Доступ до продуктів на рівні тенанта не можна призначати власні ролі робочого простору ChatGPT.
Синхронізованою групою керує ваш постачальник ідентифікаційних даних. Не додавайте й не видаляйте її учасників безпосередньо в продукті. Керуйте учасниками й групами робочих просторів Enterprise і Edu в Консолі адміністратора. Учасниками робочого простору Business можна керувати в розділі «Налаштування робочого простору» в ChatGPT або в розділі «Учасники» вибраного робочого простору в Консолі адміністратора. Як і раніше, керуйте учасниками організації API на Платформі API, а користувачами реклами — у відповідному рекламному обліковому записі. Business не підтримує власні групи робочого простору.
Щоб керувати групами робочого простору й делегованими дозволами менеджерів груп, виберіть відповідний робочий простір ChatGPT і перегляньте статтю Керування групами й менеджерами груп.
Наявність користувача в розділі Користувачі не надає йому членства в усіх ресурсах. SCIM на рівні тенанта додає користувачів безпосередньо до призначеної організації API без необхідності приймати запрошення. Запрошення до робочих просторів ChatGPT залишаються окремими. Запрошення, надіслані вручну, як і раніше, стосуються лише конкретного підтримуваного робочого простору ChatGPT, організації API або рекламного облікового запису.
SCIM на рівні тенанта керує членством в організаціях API, яке створює або перебирає під своє керування. Видалення останнього призначення, що дає право на таке членство, може припинити його, навіть якщо спочатку користувача було додано вручну. Перевірки під час налаштування й припинення доступу описано в статті Надання доступу та керування через SCIM.
Відомості про позначки джерела користувача
Позначка Джерело у списку користувачів тенанта або в профілі описує, як запис цього користувача було створено або як ним керують.
| Позначка | Значення |
|---|---|
| SCIM | Запис користувача тенанта підготовлено, і ним керують через вашого постачальника ідентифікації. |
| Вручну | Запис користувача тенанта створено або запрошення надіслано вручну через консоль адміністратора. У деяких поданнях профілю може відображатися позначка Власне налаштування. |
| Перенесено | Запис користувача тенанта перенесено до консолі адміністратора з попередньої системи керування обліковими записами OpenAI. Наприклад, його могли створити на основі наявного членства в робочому просторі ChatGPT або організації API. |
Перевірка доступу учасника до моделей
Тест моделей допомагає адміністраторам зрозуміти, чому учасник може або не може використовувати певну модель. Він доступний адміністраторам у ChatGPT Business, Enterprise, Healthcare та Edu. Доступ до тесту моделей не надає доступу до інших налаштувань на рівні клієнта.
Відкрийте Консоль адміністратора та виберіть робочий простір ChatGPT, який потрібно перевірити.
Відкрийте розділ Моделі, а потім виберіть Тест.
Знайдіть учасника за іменем або електронною адресою.
Перегляньте його фактичний доступ до моделей, стандартні налаштування робочого простору, дозволи для моделей, ролі та параметри.
Результати відображають збережені налаштування. Тестування не надає доступу до моделей, не змінює налаштувань чи обмежень використання й не скасовує тип місця учасника, його план або право на робочий простір.
Докладніше про доступність моделей та обмеження для Enterprise і Edu див. у статті «Моделі й обмеження ChatGPT Enterprise та Edu».
Керування вибраним обліковим записом Ads
Перш ніж переглядати розділ Користувачі й групи або ролі певного облікового запису, виберіть потрібний обліковий запис Ads. Глобальний адміністратор або адміністратор Ads може створювати рекламні облікові записи. Адміністратор, учасник або спостерігач рекламного облікового запису отримує дозволи для конкретного облікового запису.
Докладніше про вхід в Ads, ролі облікових записів і правила доступу до каталогу див. у статті «Керування ідентифікацією та доступом для Ads Manager».
Перегляд аналітики, журналів аудиту, облікових даних і рахунків
Аналітика
Залежно від вашої ролі та плану розділ Аналітика може містити дані про використання ChatGPT або Codex, активних користувачів, рейтинги, кредити та дії, які можна експортувати. Доступні періоди даних і час оновлення залежать від звіту. Якщо відображається орієнтовна вартість, це оцінка для планування, а не остаточні нарахування чи рахунки-фактури. Якщо ця функція доступна, учасник робочого простору може переглядати лише власні дії, якщо інша роль робочого простору не надає ширшого доступу.
| Розділ аналітики | Період історичних даних | Типова частота оновлення |
|---|---|---|
| Аналітика кредитів ChatGPT і Codex | До 120 днів. | Приблизно кожні 1–6 годин. |
| Аналітика використання Codex | До 120 днів. | Приблизно кожні 1–6 годин. |
| Аналітика використання ChatGPT | До попередніх 12 місяців. | До 48 годин. |
Доступ до продукту Codex не передбачає автоматичного доступу до аналітики. Якщо ця функція доступна, власник робочого простору може надати дозвіл Дозволити учасникам адмініструвати Codex за допомогою спеціальної ролі. Це надає користувачеві доступ до підтримуваної аналітики використання Codex у цьому робочому просторі, не роблячи його адміністратором робочого простору чи глобальним адміністратором.
Якщо ця функція доступна, аналітику робочого простору можна фільтрувати за синхронізованими групами, наприклад за відділом або пілотною командою. Видимість груп і доступ до аналітики залежать від вибраного робочого простору та вашої ролі. Дотримуйтеся політик конфіденційності своєї компанії або навчального закладу.
Якщо орієнтовна вартість доступна, вона розраховується за цінами вибраного робочого простору й призначена для планування, а не є остаточним нарахуванням. Виставлений рахунок-фактура є офіційним документом про оплату. Для докладнішої звітності ChatGPT, зокрема щодо відповідних дій із GPT, проєктами або навичками, використовуйте налаштування аналітики вибраного робочого простору.
Журнали аудиту
Якщо ця функція доступна, глобальний адміністратор може відкрити Глобальні налаштування, а потім у розділі Безпека вибрати Журнали аудиту, щоб переглянути адміністративні дії на рівні тенанта. Журнали аудиту робочого простору зберігаються окремо й доступні лише відповідним власникам або адміністраторам робочого простору. Якщо розділ Журнали аудиту відсутній, перевірте вибраний тенант або робочий простір, свою роль і доступність функції.
Зміни, внесені через інтерфейс Codex Політики й конфігурації, також записуються до журналів аудиту робочого простору. Уповноважені адміністратори можуть переглядати ці журнали в інтерфейсі або отримувати їх через Compliance API для дослідження змін конфігурації.
Вимоги до доступу та відомості про отримання журналів див. у статті Платформа OpenAI Compliance для клієнтів Enterprise і Edu.
Облікові дані
Власники й адміністратори робочого простору можуть використовувати розділ Облікові дані > Ключі адміністратора у відповідному робочому просторі ChatGPT, щоб керувати ключами адміністратора на рівні робочого простору для підтримуваних API адміністрування. Сама лише роль глобального адміністратора не надає доступу. Ключі адміністратора не надають доступу до моделей або інференсу моделей. Відомості про налаштування, дозволи й керування ключами див. у статті Керування ключами адміністратора в консолі адміністратора. Якщо ця функція доступна, окремі облікові дані службового облікового запису Codex підтримують автоматизацію. Інструкції з налаштування див. у статті Створення службових облікових записів Codex і керування ними.
Рахунки й агенти
Доступні розділи Рахунки та керування агентами залежать від вибраного ресурсу, плану й дозволів. Доступ до рахунків одного робочого простору або продукту не надає доступу до іншого.
Для відповідних робочих просторів Enterprise або Edu розділ Рахунки може містити підрозділи План, Операції з грантами та Рахунки-фактури. Платіжні дані стосуються вибраного робочого простору, а для доступу до рахунків-фактур може знадобитися роль власника робочого простору.
Перегляд обмежень використання робочого простору
На окремій сторінці Обмеження використання можуть відображатися розділи Робочий простір, Групи, Користувачі і, якщо доступно, Запити на розгляді. Застосовується стандартне обмеження робочого простору, якщо перевизначення для відповідної групи або користувача не встановлює інше обмеження. Якщо параметр Дозволити користувачам переглядати використання в кредитах і доларах доступний, він змінює лише видимі учасникам дані, не впливаючи на обмеження використання чи налаштування перевищення.
Період Щомісяця (стандартно) скидається першого дня кожного календарного місяця за часом UTC.
Період Відповідно до платіжного циклу скидається щомісяця згідно з платіжним циклом робочого простору.
Перевизначення для відповідного користувача або групи може використовувати параметр Необмежене використання, якщо він доступний.
Після видалення перевизначення до користувача або групи знову застосовується наступне успадковане обмеження.
Коли особа досягає застосовного обмеження, подальше відповідне використання може призупинитися, доки обмеження не збільшать або не почнеться наступний період використання.
Перегляд агентів робочого простору
Якщо розділ агентів доступний, уповноважені адміністратори можуть переглядати агентів робочого простору, пов’язані дії, підключені застосунки, файли пам’яті, розклади та підтримувану аналітику агентів. Доступ до агентів залежить від вибраного ресурсу та ролі адміністратора.
Усунення проблем із доступом або відсутніми ресурсами
Переконайтеся, що ви ввійшли в потрібний обліковий запис OpenAI і вибрали потрібний тенант.
Перевірте, чи потрібна вам роль глобального адміністратора або менеджера користувачів для завдання на рівні всього тенанта.
Перевірте, чи потрібна вам роль власника, адміністратора, адміністратора реклами або роль на рівні облікового запису для вибраного ресурсу.
Перш ніж відкривати захищений ресурс, пройдіть автентифікацію через єдиний вхід, якщо це потрібно.
Як і раніше, керуйте учасниками, проєктами й налаштуваннями організації API на Платформі API.
Якщо очікуваний ресурс або функція досі недоступні, зверніться до глобального адміністратора або команди супроводу вашого облікового запису.
Якщо запрошення до ChatGPT Business досі очікує на прийняття, див. усунення проблем із запрошеннями до робочого простору.